

جستجو
دنبال چه چیزی میگردید؟
مطالب پیشنهادی





شرکت امنیت سایبری eSentire در آوریل 2024، چندین حمله مرتبط با FIN7 را مشاهده کرد. FIN7 (با نام مستعار Carbon Spider و Sangria Tempest)، یک گروه سایبری با انگیزه مالی، مستقر در روسیه است که از سال 2013 تا کنون فعال میباشد. مهاجمان در حملات اخیر، از تبلیغات مخرب گوگل
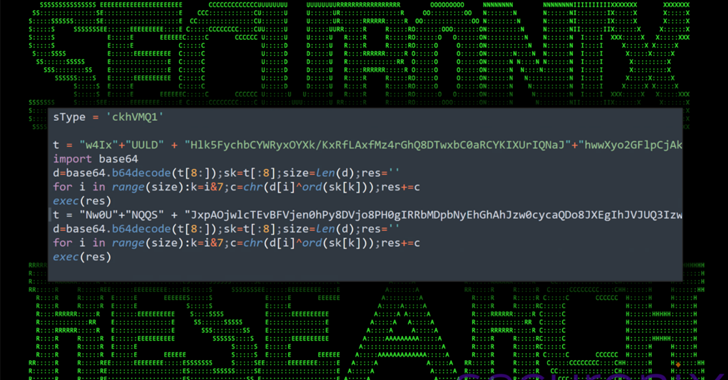
تیم تحقیقاتی Securonix ، یک دسته حملات مهندسی اجتماعی جدید را با عنوان DEV#POPPER شناسایی کرده است که توسعه دهندگان نرم افزار را از طریق مصاحبههای شغلی جعلی مورد هدف قرار میدهند. مقصود از این حملات، استقرار یک تروجان دسترسی از راه دور (RAT) مبتنی بر پایتون بر روی سیستم
محققان امنیتی، اخیرا یک تروجان بانکی اندروید جدید به نام Brokewell را کشف کردهاند که میتواند تمامی رویدادهای دستگاه، از جمله کلیدهای فشرده شده صفحه کلید، اطلاعات نمایش داده شده، ورودیهای متنی و برنامههایی را که کاربر اجرا مینماید، ثبت کند. این بدافزار از طریق یک به روزرسانی جعلی مرورگر

Resecurity نسخه جدیدی از بدافزار JSOutProx را شناسایی کرده است که سازمانها و سرویسهای مالی را در مناطق APAC (آسیا و اقیانوسیه) و MENA (خاورمیانه و شمال آفریقا) مورد هدف قرار میدهد. JSOutProx یک فریمورک حمله پیچیده است که از جاوا اسکریپت و دات نت و از ویژگی سریالسازی (serialization)

یک گروه سایبری با منشأ ویتنامی و انگیزه مالی مشاهده شده است که قربانیان را در چندین کشور آسیایی و جنوب شرقی آسیا توسط بدافزار طراحی شده برای جمع آوری داده های ارزشمند حداقل از ماه می 2023 مورد هدف قرار داده است. سیسکو تالوس در حال پیگیری این گروه

یک دسته حملات فیشینگ جدید، سازمانهای آمریکایی را با هدف استقرار تروجان دسترسی از راه دور به نام NetSupport RAT مورد هدف قرار داده است. شرکت امنیت سایبری اسرائیلی Perception Point این فعالیت را تحت نام Operation PhantomBlu (عملیات PhantomBlu) دنبال میکند. آریل دیویدپور، محقق امنیتی این شرکت، هجدهم مارس

Magnet Goblin یک عامل تهدید با انگیزه مالی است که به سرعت آسیب پذیری های روز یک (One-Day) در سرویسهای عمومی را به عنوان یک بردار نفوذ اولیه پذیرفته و از آنها سوء استفاده میکند. حداقل در یک مورد از Ivanti Connect Secure VPN (CVE-2024-21887)، این اکسپلویت به سرعت یک

عوامل تهدید کره شمالی از نقصهای امنیتی تازه کشف شده در ConnectWise ScreenConnect به منظور استقرار بدافزار جدیدی به نام TODDLERSHARK سوء استفاده کردند. طبق گزارشی که Kroll در پنجم مارس 2024 منتشر کرد، بدافزار TODDLERSHARK با بدافزارهای شناخته شده Kimsuky (کیمسوکی) مانند BabyShark و ReconShark همپوشانی دارد. عامل تهدید

محققان امنیت سایبری نوعی جدیدی از یک تروجان دسترسی از راه دور (RAT) به نام بدافزار BIFROSE (معروف به Bifrost) مختص لینوکس را کشف کردهاند که از یک دامنه فریبنده به عنوان بخشی از VMware استفاده میکند. Bifrost که اولین بار بیست سال پیش شناسایی شد، یکی از قدیمیترین تهدیدات

شرکت امنیت سایبری آلمانی DCSO در اوایل سال جاری (۲۰۲۴)، یک نمونه بدافزار جالب را مشاهده کرد که برای اولین بار در اواسط ژانویه در VirusTotal آپلود شده بود و به نظر میرسد بخشی از فعالیت های مرتبط با کره شمالی است که وزارت امور خارجه روسیه را مورد هدف
شرکت امنیت سایبری eSentire در آوریل 2024، چندین حمله مرتبط با FIN7 را مشاهده کرد. FIN7 (با نام مستعار Carbon Spider و Sangria Tempest)، یک گروه سایبری با انگیزه مالی، مستقر در روسیه است که از سال 2013 تا کنون فعال میباشد. مهاجمان در حملات اخیر، از تبلیغات مخرب گوگل
تیم تحقیقاتی Securonix ، یک دسته حملات مهندسی اجتماعی جدید را با عنوان DEV#POPPER شناسایی کرده است که توسعه دهندگان نرم افزار را از طریق مصاحبههای شغلی جعلی مورد هدف قرار میدهند. مقصود از این حملات، استقرار یک تروجان دسترسی از راه دور (RAT) مبتنی بر پایتون بر روی سیستم
محققان امنیتی، اخیرا یک تروجان بانکی اندروید جدید به نام Brokewell را کشف کردهاند که میتواند تمامی رویدادهای دستگاه، از جمله کلیدهای فشرده شده صفحه کلید، اطلاعات نمایش داده شده، ورودیهای متنی و برنامههایی را که کاربر اجرا مینماید، ثبت کند. این بدافزار از طریق یک به روزرسانی جعلی مرورگر
Resecurity نسخه جدیدی از بدافزار JSOutProx را شناسایی کرده است که سازمانها و سرویسهای مالی را در مناطق APAC (آسیا و اقیانوسیه) و MENA (خاورمیانه و شمال آفریقا) مورد هدف قرار میدهد. JSOutProx یک فریمورک حمله پیچیده است که از جاوا اسکریپت و دات نت و از ویژگی سریالسازی (serialization)
یک گروه سایبری با منشأ ویتنامی و انگیزه مالی مشاهده شده است که قربانیان را در چندین کشور آسیایی و جنوب شرقی آسیا توسط بدافزار طراحی شده برای جمع آوری داده های ارزشمند حداقل از ماه می 2023 مورد هدف قرار داده است. سیسکو تالوس در حال پیگیری این گروه
یک دسته حملات فیشینگ جدید، سازمانهای آمریکایی را با هدف استقرار تروجان دسترسی از راه دور به نام NetSupport RAT مورد هدف قرار داده است. شرکت امنیت سایبری اسرائیلی Perception Point این فعالیت را تحت نام Operation PhantomBlu (عملیات PhantomBlu) دنبال میکند. آریل دیویدپور، محقق امنیتی این شرکت، هجدهم مارس
Magnet Goblin یک عامل تهدید با انگیزه مالی است که به سرعت آسیب پذیری های روز یک (One-Day) در سرویسهای عمومی را به عنوان یک بردار نفوذ اولیه پذیرفته و از آنها سوء استفاده میکند. حداقل در یک مورد از Ivanti Connect Secure VPN (CVE-2024-21887)، این اکسپلویت به سرعت یک
عوامل تهدید کره شمالی از نقصهای امنیتی تازه کشف شده در ConnectWise ScreenConnect به منظور استقرار بدافزار جدیدی به نام TODDLERSHARK سوء استفاده کردند. طبق گزارشی که Kroll در پنجم مارس 2024 منتشر کرد، بدافزار TODDLERSHARK با بدافزارهای شناخته شده Kimsuky (کیمسوکی) مانند BabyShark و ReconShark همپوشانی دارد. عامل تهدید
محققان امنیت سایبری نوعی جدیدی از یک تروجان دسترسی از راه دور (RAT) به نام بدافزار BIFROSE (معروف به Bifrost) مختص لینوکس را کشف کردهاند که از یک دامنه فریبنده به عنوان بخشی از VMware استفاده میکند. Bifrost که اولین بار بیست سال پیش شناسایی شد، یکی از قدیمیترین تهدیدات
شرکت امنیت سایبری آلمانی DCSO در اوایل سال جاری (۲۰۲۴)، یک نمونه بدافزار جالب را مشاهده کرد که برای اولین بار در اواسط ژانویه در VirusTotal آپلود شده بود و به نظر میرسد بخشی از فعالیت های مرتبط با کره شمالی است که وزارت امور خارجه روسیه را مورد هدف
