

جستجو














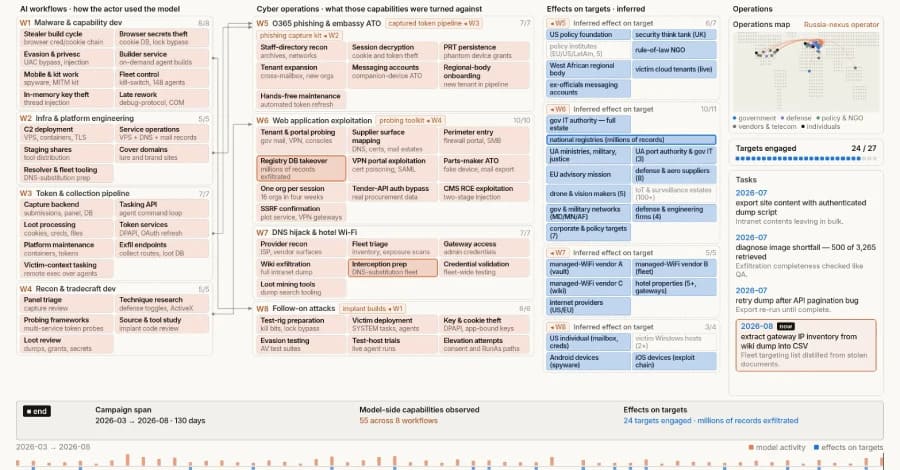
مهاجمان سایبری برای دور زدن سازوکارهای شناسایی امنیتی، به روشهای پیچیدهتری روی آوردهاند و اکنون هوش مصنوعی Claude را برای خودکارسازی این فرآیند در یک کمپین جاسوسی سایبری تحت حمایت دولت روسیه به کار گرفتهاند. شرکت آنتروپیک از مختل کردن این کمپین خبر داده است که اجرای آن به گروه GTG-20006 نسبت داده میشود. این گروه که در گزارشهای مختلف با نامهای APT29 و Cozy Bear نیز شناخته میشود، از هوش مصنوعی Claude برای توسعه یک جریان کاری مبتنی بر هوش مصنوعی (AI-Assisted Workflow) استفاده کرده است تا پس از شناسایی بدافزار، آن را بهصورت خودکار بازطراحی و دوباره مستقر کند. در این فرآیند، نسخه جدید بدافزار با تغییر ویژگیهای خود میتواند احتمال شناسایی مجدد توسط ابزارهای امنیتی را کاهش دهد. هدف این عملیات، نهادهای دولتی، دفاعی و دیپلماتیک در اوکراین و اروپا بوده است و این روند نشان میدهد که چگونه مهاجمان میتوانند با کمک هوش مصنوعی، بدافزارهای خود را پس از شناسایی بهسرعت بازطراحی و دوباره وارد چرخه عملیات کنند.

یک کمپین فعال بدافزاری با سوءاستفاده از وبسایتهای جعلی دانلود نرمافزار، کاربران را به دانلود نصبکنندههای جعلی برنامههای محبوب ترغیب میکند. این فایلها پس از اجرا، با ایجاد پایداری(persistence) ، تضعیف سازوکارهای امنیتی ویندوز و برقراری ارتباط با زیرساخت تحت کنترل مهاجمان، زمینه آلودگی و کنترل سیستم قربانی را فراهم میکنند. مایکروسافت این عملیات را با اطمینان متوسط به گروه تهدید چینی Silver Fox نسبت داده است. این کمپین عمدتاً فعالیتهای شرکتهای چندملیتی در چین و همچنین کاربران چینیزبان را هدف قرار داده است. مهاجمان در کنار نصبکنندههای جعلی از زنجیرههای آلودهسازی دیگری نیز برای استقرار بدافزارهایی مانند ValleyRAT استفاده میکنند.

کمپین جاسوسی SilkParasite با هدف نفوذ به نهادهای دولتی در آسیای مرکزی شناسایی شده است. این عملیات از هفت خانواده ابزار دسترسی از راه دور (RAT) استفاده میکند که پنج مورد از آنها برای نخستینبار مستندسازی شدهاند. این پنج خانواده شامل DriveSilkRAT، CookiETagRAT، NomadRAT، GoginRAT و NodeEdgeRAT هستند و طیف متنوعی از قابلیتهای نفوذ را در اختیار مهاجمان قرار میدهند. کمپین جاسوسی SilkParasite نخستینبار در اواخر سال 2025 شناسایی شد و بررسیها با اطمینان متوسط، ارتباط آن را با یک خوشه تهدید مرتبط با چین نشان میدهد. تحلیل کدهای مورد استفاده در این عملیات نیز ردپای توسعه با کمک هوش مصنوعی را آشکار کرده است، هرچند ساختار و کیفیت فنی ابزارها همچنان از یک مجموعه حرفهای حکایت دارد که عمدتاً به دست اپراتورهای انسانی توسعه یافته است.

گروه هکری نیمباس مانتیکور (Nimbus Manticore) که به ادعای کسپرسکی تحت حمایت دولت ایران فعالیت میکند و با نامهای GalaxyGato، Mirage Kitten، Smoke Sandstorm، Subtle Snail و UNC1549 نیز شناخته میشود، در کمپینی جدید سازمانها و نهادهایی را در خاورمیانه، آفریقا و جنوب آسیا هدف قرار داده است

پژوهشگران امنیت سایبری از شناسایی یک تروجان دسترسی از راه دور (RAT) جدید خبر دادهاند که با زبان برنامهنویسی Rust توسعه یافته و با نام LabubaRAT شناخته میشود. این بدافزار با جعل هویت نرمافزارهای شرکت انویدیا (NVIDIA) تلاش میکند در محیطهای هدف پنهان بماند و بدون جلب توجه، دسترسی پایدار برای مهاجمان ایجاد کند. بررسیهای انجامشده نشان میدهد
شرکت Group-IB از شناسایی بدافزار HollowGraph خبر داده است؛ بدافزاری که بهعنوان بخشی از یک مجموعه ابزار (Toolkit) بزرگتر، از تقویم یک حساب کاربری مایکروسافت 365 که پیشتر مورد نفوذ قرار گرفته است، برای برقراری ارتباطات فرماندهی و کنترل (C2) استفاده میکند

یک گروه تهدید سایبری وابسته به چین، سرورهای ایمیل دانشگاههای ایالات متحده و کانادا را در یک عملیات جاسوسی سایبری، برای سرقت اطلاعات حساس و استقرار بدافزارهای بکدور هدف قرار داده است. در این کمپین جاسوسی، مهاجمان با تمرکز بر دانشکدههای فیزیک و مهندسی، همچنین مراکز تحقیقاتی مرتبط با امنیت ملی، از آسیبپذیری Roundcube برای نفوذ به سامانهها سوءاستفاده کردهاند
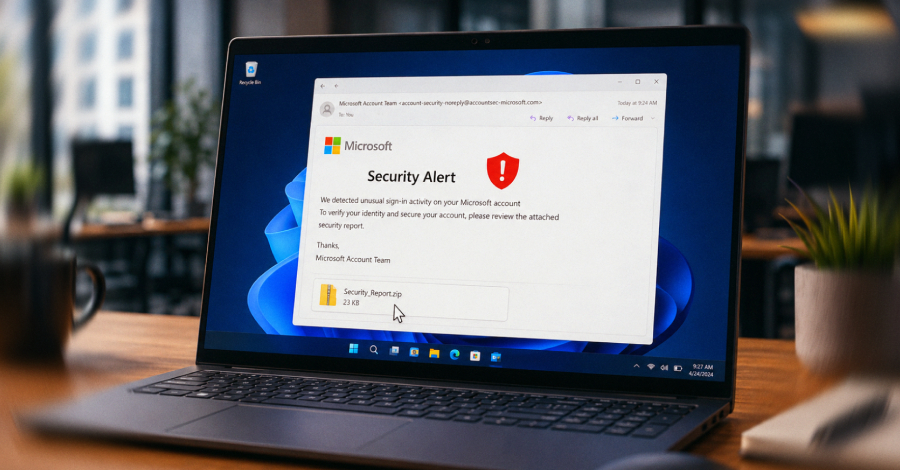
در تازهترین موج حملات سایبری هدفمند، گروه تهدیدکننده وابسته به کره شمالی ScarCruft که با نام APT37 نیز شناخته میشود، با بهرهگیری از ایمیلهای فیشینگ هدفمند و جعل هشدارهای امنیتی حسابهای مایکروسافت اقدام به توزیع بدافزار NarwhalRAT کرده است
طبق گزارش شرکت Trend Micro، دو کمپین سایبری وابسته به گروههای همسو با روسیه با سوءاستفاده از آسیبپذیری WinRAR، حملات جدیدی را با هدف سرقت اطلاعات و جاسوسی سایبری علیه سازمانهای اوکراینی اجرا کردهاند
همزمان با تشدید رقابت قدرتهای جهانی برای تسلط بر بازار رباتهای انساننما و فناوری هوش مصنوعی تجسمیافته (Embodied AI)، کارشناسان نسبت به شکلگیری یکی از پیچیدهترین جبهههای تهدید سایبری در دهههای آینده هشدار میدهند. بررسیها نشان میدهد رباتهای انساننما میتوانند به بستری برای جاسوسی سایبری، حملات زنجیره تأمین (Supply Chain Attacks) و رقابتهای ژئوپلیتیکی تبدیل شوند
مهاجمان سایبری برای دور زدن سازوکارهای شناسایی امنیتی، به روشهای پیچیدهتری روی آوردهاند و اکنون هوش مصنوعی Claude را برای خودکارسازی این فرآیند در یک کمپین جاسوسی سایبری تحت حمایت دولت روسیه به کار گرفتهاند. شرکت آنتروپیک از مختل کردن این کمپین خبر داده است که اجرای آن به گروه GTG-20006 نسبت داده میشود. این گروه که در گزارشهای مختلف با نامهای APT29 و Cozy Bear نیز شناخته میشود، از هوش مصنوعی Claude برای توسعه یک جریان کاری مبتنی بر هوش مصنوعی (AI-Assisted Workflow) استفاده کرده است تا پس از شناسایی بدافزار، آن را بهصورت خودکار بازطراحی و دوباره مستقر کند. در این فرآیند، نسخه جدید بدافزار با تغییر ویژگیهای خود میتواند احتمال شناسایی مجدد توسط ابزارهای امنیتی را کاهش دهد. هدف این عملیات، نهادهای دولتی، دفاعی و دیپلماتیک در اوکراین و اروپا بوده است و این روند نشان میدهد که چگونه مهاجمان میتوانند با کمک هوش مصنوعی، بدافزارهای خود را پس از شناسایی بهسرعت بازطراحی و دوباره وارد چرخه عملیات کنند.
یک کمپین فعال بدافزاری با سوءاستفاده از وبسایتهای جعلی دانلود نرمافزار، کاربران را به دانلود نصبکنندههای جعلی برنامههای محبوب ترغیب میکند. این فایلها پس از اجرا، با ایجاد پایداری(persistence) ، تضعیف سازوکارهای امنیتی ویندوز و برقراری ارتباط با زیرساخت تحت کنترل مهاجمان، زمینه آلودگی و کنترل سیستم قربانی را فراهم میکنند. مایکروسافت این عملیات را با اطمینان متوسط به گروه تهدید چینی Silver Fox نسبت داده است. این کمپین عمدتاً فعالیتهای شرکتهای چندملیتی در چین و همچنین کاربران چینیزبان را هدف قرار داده است. مهاجمان در کنار نصبکنندههای جعلی از زنجیرههای آلودهسازی دیگری نیز برای استقرار بدافزارهایی مانند ValleyRAT استفاده میکنند.
کمپین جاسوسی SilkParasite با هدف نفوذ به نهادهای دولتی در آسیای مرکزی شناسایی شده است. این عملیات از هفت خانواده ابزار دسترسی از راه دور (RAT) استفاده میکند که پنج مورد از آنها برای نخستینبار مستندسازی شدهاند. این پنج خانواده شامل DriveSilkRAT، CookiETagRAT، NomadRAT، GoginRAT و NodeEdgeRAT هستند و طیف متنوعی از قابلیتهای نفوذ را در اختیار مهاجمان قرار میدهند. کمپین جاسوسی SilkParasite نخستینبار در اواخر سال 2025 شناسایی شد و بررسیها با اطمینان متوسط، ارتباط آن را با یک خوشه تهدید مرتبط با چین نشان میدهد. تحلیل کدهای مورد استفاده در این عملیات نیز ردپای توسعه با کمک هوش مصنوعی را آشکار کرده است، هرچند ساختار و کیفیت فنی ابزارها همچنان از یک مجموعه حرفهای حکایت دارد که عمدتاً به دست اپراتورهای انسانی توسعه یافته است.
گروه هکری نیمباس مانتیکور (Nimbus Manticore) که به ادعای کسپرسکی تحت حمایت دولت ایران فعالیت میکند و با نامهای GalaxyGato، Mirage Kitten، Smoke Sandstorm، Subtle Snail و UNC1549 نیز شناخته میشود، در کمپینی جدید سازمانها و نهادهایی را در خاورمیانه، آفریقا و جنوب آسیا هدف قرار داده است
پژوهشگران امنیت سایبری از شناسایی یک تروجان دسترسی از راه دور (RAT) جدید خبر دادهاند که با زبان برنامهنویسی Rust توسعه یافته و با نام LabubaRAT شناخته میشود. این بدافزار با جعل هویت نرمافزارهای شرکت انویدیا (NVIDIA) تلاش میکند در محیطهای هدف پنهان بماند و بدون جلب توجه، دسترسی پایدار برای مهاجمان ایجاد کند. بررسیهای انجامشده نشان میدهد
شرکت Group-IB از شناسایی بدافزار HollowGraph خبر داده است؛ بدافزاری که بهعنوان بخشی از یک مجموعه ابزار (Toolkit) بزرگتر، از تقویم یک حساب کاربری مایکروسافت 365 که پیشتر مورد نفوذ قرار گرفته است، برای برقراری ارتباطات فرماندهی و کنترل (C2) استفاده میکند
یک گروه تهدید سایبری وابسته به چین، سرورهای ایمیل دانشگاههای ایالات متحده و کانادا را در یک عملیات جاسوسی سایبری، برای سرقت اطلاعات حساس و استقرار بدافزارهای بکدور هدف قرار داده است. در این کمپین جاسوسی، مهاجمان با تمرکز بر دانشکدههای فیزیک و مهندسی، همچنین مراکز تحقیقاتی مرتبط با امنیت ملی، از آسیبپذیری Roundcube برای نفوذ به سامانهها سوءاستفاده کردهاند
در تازهترین موج حملات سایبری هدفمند، گروه تهدیدکننده وابسته به کره شمالی ScarCruft که با نام APT37 نیز شناخته میشود، با بهرهگیری از ایمیلهای فیشینگ هدفمند و جعل هشدارهای امنیتی حسابهای مایکروسافت اقدام به توزیع بدافزار NarwhalRAT کرده است
طبق گزارش شرکت Trend Micro، دو کمپین سایبری وابسته به گروههای همسو با روسیه با سوءاستفاده از آسیبپذیری WinRAR، حملات جدیدی را با هدف سرقت اطلاعات و جاسوسی سایبری علیه سازمانهای اوکراینی اجرا کردهاند
همزمان با تشدید رقابت قدرتهای جهانی برای تسلط بر بازار رباتهای انساننما و فناوری هوش مصنوعی تجسمیافته (Embodied AI)، کارشناسان نسبت به شکلگیری یکی از پیچیدهترین جبهههای تهدید سایبری در دهههای آینده هشدار میدهند. بررسیها نشان میدهد رباتهای انساننما میتوانند به بستری برای جاسوسی سایبری، حملات زنجیره تأمین (Supply Chain Attacks) و رقابتهای ژئوپلیتیکی تبدیل شوند
