

جستجو














یک پژوهشگر امنیتی ناشناس با نام مستعار Nightmare Eclipse، بلافاصله پس از انتشار بهروزرسانیهای امنیتی سپتامبر 2026 مایکروسافت، اکسپلویت روز صفر ShieldCrash را برای مایکروسافت دیفندر (Microsoft Defender) منتشر کرد. ShieldCrash بهعنوان روشی برای دور زدن پچ امنیتی آسیبپذیری ShieldBreak معرفی شده است. به گفته این پژوهشگر، این اکسپلویت میتواند در سیستمهای ویندوز 10، ویندوز 11 و ویندوز سرور که آخرین پچهای امنیتی را دریافت کردهاند، سطح دسترسی مهاجم را تا سطح سیستم (SYSTEM) افزایش دهد.
تیمهای امنیتی طی سالهای گذشته با استفاده از احراز هویت چندعاملی (MFA)، دسترسی مشروط (Conditional Access) و اعتماد به دستگاه (Device Trust) تلاش کردهاند دسترسی غیرمجاز مهاجمان به حسابهای کاربری را دشوارتر کنند. احراز هویت چندعاملی با افزودن یک لایه حفاظتی مهم به احراز هویت مبتنی بر رمز عبور، در کنار بررسیهای امنیتی بیشتر پیش از دسترسی کاربران به سامانههای حساس، سطح امنیت حسابها را افزایش داده است. با این حال، تقویت این لایههای امنیتی باعث شده است مهاجمان به دنبال مسیرهای دیگری برای نفوذ باشند. به همین دلیل، برخی حملات بهجای هدف قرار دادن مستقیم سازوکارهای احراز هویت، فرآیندهای مرتبط با آن، بهویژه بازیابی حساب (Account Recovery) را هدف قرار میدهند. در چنین شرایطی، مهاجم نیازی به سرقت عامل دوم احراز هویت ندارد؛ کافی است فردی را که مجوز مدیریت این عامل دارد، فریب دهد تا عامل احراز هویت تغییر کند و دسترسی به حساب در اختیار مهاجم قرار گیرد. بنابراین، بازیابی حساب دیگر صرفاً یک فرآیند پشتیبانی نیست، بلکه به بخشی از فرآیند امنیت هویت سازمان تبدیل شده است و سرویس دسک (Service Desk) نیز در این میان نقش مهمی در حفاظت از دسترسی به حسابهای کاربری دارد.
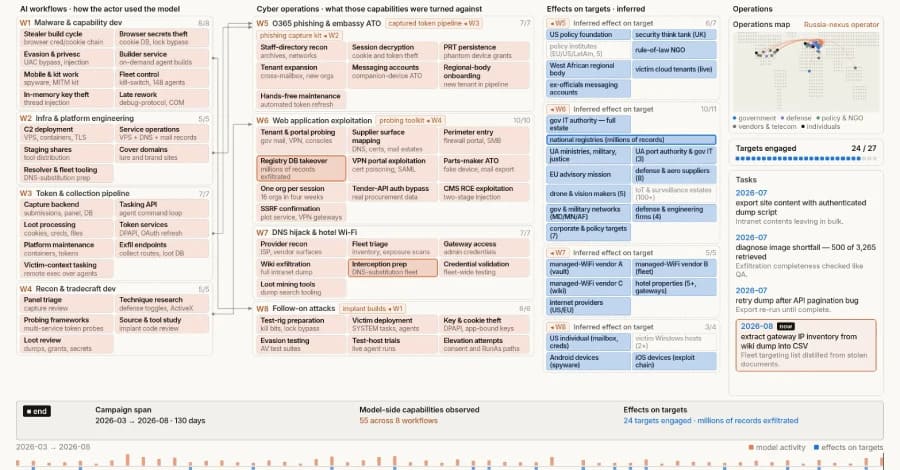
مهاجمان سایبری برای دور زدن سازوکارهای شناسایی امنیتی، به روشهای پیچیدهتری روی آوردهاند و اکنون هوش مصنوعی Claude را برای خودکارسازی این فرآیند در یک کمپین جاسوسی سایبری تحت حمایت دولت روسیه به کار گرفتهاند. شرکت آنتروپیک از مختل کردن این کمپین خبر داده است که اجرای آن به گروه GTG-20006 نسبت داده میشود. این گروه که در گزارشهای مختلف با نامهای APT29 و Cozy Bear نیز شناخته میشود، از هوش مصنوعی Claude برای توسعه یک جریان کاری مبتنی بر هوش مصنوعی (AI-Assisted Workflow) استفاده کرده است تا پس از شناسایی بدافزار، آن را بهصورت خودکار بازطراحی و دوباره مستقر کند. در این فرآیند، نسخه جدید بدافزار با تغییر ویژگیهای خود میتواند احتمال شناسایی مجدد توسط ابزارهای امنیتی را کاهش دهد. هدف این عملیات، نهادهای دولتی، دفاعی و دیپلماتیک در اوکراین و اروپا بوده است و این روند نشان میدهد که چگونه مهاجمان میتوانند با کمک هوش مصنوعی، بدافزارهای خود را پس از شناسایی بهسرعت بازطراحی و دوباره وارد چرخه عملیات کنند.
سیسکو تأیید کرده است که آسیبپذیری CVE-2026-20079 در نرمافزار Secure Firewall Management Center (FMC)، با شدت بحرانی و امتیاز کامل 10.0 در سیستم CVSS، بهصورت فعال در حملات مورد سوءاستفاده قرار گرفته است. این آسیبپذیری از نوع دور زدن احراز هویت (Authentication Bypass) است و به مهاجمان راه دور و بدون نیاز به احراز هویت اجازه میدهد پس از عبور از سازوکار امنیتی، اسکریپتها و دستورات دلخواه خود را با سطح دسترسی Root روی دستگاههای آسیبپذیر اجرا کنند. اهمیت آسیبپذیری CVE-2026-20079 زمانی بیشتر شد که تیم واکنش به رخدادهای امنیتی محصولات سیسکو (Cisco PSIRT) در آگوست 2026 از سوءاستفاده فعال مهاجمان از این آسیبپذیری اطلاع پیدا کرد؛ موضوعی که ضرورت بررسی سامانههای آسیبپذیر و نصب فوری بهروزرسانیهای امنیتی سیسکو را بیش از پیش نشان میدهد.
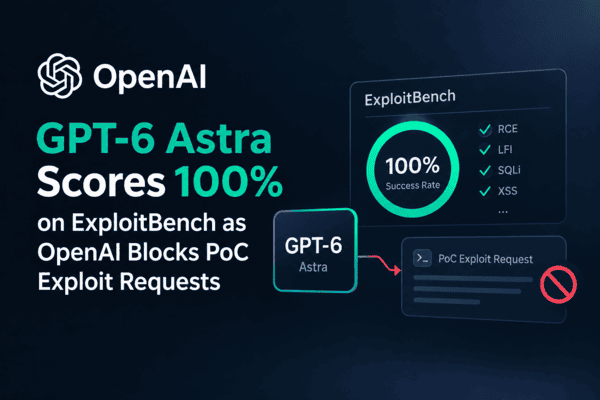
شرکت OpenAI از GPT-6 Astra بهعنوان جدیدترین مدل هوش مصنوعی خود رونمایی کرد. این مدل در ارزیابی امنیت سایبری ExploitBench امتیاز کامل 100 درصد را به دست آورده و تواناییهای پیشرفتهای در توسعه اکسپلویت و اجرای کد نشان داده است. GPT-6 Astra با وجود این قابلیتها، در نسخه فعلی امکان تولید اکسپلویت اثبات مفهوم (PoC) را ندارد و OpenAI برای کاهش ریسک سوءاستفاده، قابلیتهای دفاعی و ایمنسازی مدل را در اولویت قرار داده است.
سیسکو برای رفع یک آسیبپذیری بحرانی در سوئیچهای نکسوس 9000(Nexus 9000) ، پچ امنیتی منتشر کرده است. این آسیبپذیری به مهاجمان راه دور و احراز هویتنشده اجازه میدهد کد دلخواه را با سطح دسترسی Root روی دستگاه اجرا کنند.
این آسیبپذیری با شناسه CVE-2026-20212 و امتیاز 9.8 در مقیاس CVSS، 10 مدل مبتنی بر Silicon One از نکسوس 9000 را تحت تأثیر قرار داده است. سیسکو همزمان، مجموعهای از بهروزرسانیهای امنیتی برای IOS XR منتشر کرده که هفت CVE را پوشش میدهد.
گوگل با انتشار یک بهروزرسانی امنیتی جدید برای کروم، یک آسیبپذیری روز صفر (Zero-Day) با شدت بالا در موتور V8 را برطرف کرد که با شناسه CVE-2026-85046 ثبت شده و پیش از انتشار این بهروزرسانی، در حملات واقعی مورد سوءاستفاده قرار گرفته است. این آسیبپذیری روز صفر از نوع سردرگمی نوع داده (Type Confusion) است و در کنار آن، 11 ضعف امنیتی دیگر نیز در نسخه جدید کروم پچ شدهاند.
لاگهای بدافزار رباینده اطلاعات (Infostealer) از دادههایی که در بازارهای زیرزمینی خریدوفروش میشوند، به یک چالش عملیاتی برای تیمهای امنیتی تبدیل شدهاند. شناسایی یک اعتبارنامه در معرض سوءاستفاده، تنها آغاز فرآیند بررسی است؛ زیرا لاگ ممکن است علاوه بر نام کاربری و رمز عبور یک سرویس سازمانی، حاوی کوکیهای مرورگر، نشستهای فعال و سایر اعتبارنامههای ذخیرهشده باشد که مهاجمان میتوانند از آنها برای دسترسی غیرمجاز استفاده کنند. این تهدید زمانی جدیتر میشود که دستگاه آلوده، یک رایانه شخصی خارج از مدیریت سازمان باشد یا اطلاعات سرقتشده در اختیار واسطههای دسترسی اولیه (IABs)، همکاران عملیاتی باجافزار یا مهاجمان فرصتطلب قرار گیرد. بر اساس پژوهش Flare، حدود 46 درصد از لاگهای حاوی اعتبارنامههای سازمانی از دستگاههای شخصی یا احتمالاً مدیریتنشده به دست میآیند. همچنین این پژوهش نشان میدهد میزان افشای اعتبارنامهها و نشستهای سرویسهای اصلی نرمافزار بهعنوان سرویس (SaaS) و سرویسهای ابری، سالانه حدود 29 درصد افزایش یافته است. در چنین شرایطی، مسئله اصلی دیگر صرفاً مانیتورینگ بدافزار رباینده اطلاعات نیست؛ بلکه تشخیص این است که آیا یک رمز عبور قدیمی و بیاهمیت در اختیار مهاجمان قرار گرفته یا هویت سازمانی کاربر واقعاً در معرض سوءاستفاده قرار دارد؛ وضعیتی که ممکن است در همان لحظه در حال وقوع باشد.
مهاجمان سایبری در مجموعهای از حملات هدفمند، Node.js را از یک محیط اجرای معتبر به ابزاری برای استقرار پیلودهای مخرب تبدیل کردهاند؛ روشی که از فوریه 2026 سازمانهای دولتی، شرکتهای فناوری و هتلها را هدف قرار داده است. بررسیهای جدید نشان میدهد Node.js در این حملات در کنار تکنیکهایی مانند کلیکفیکس (ClickFix) و EtherHiding و ابزارهایی همچون Cobalt Strike، AdaptixC2 و چندین بدافزار برای ایجاد دسترسی پایدار و ارتباط با زیرساخت فرماندهی و کنترل (C2) به کار گرفته شده است.
شرکت OpenAI از GPT-6 Astra بهعنوان جدیدترین مدل هوش مصنوعی خود رونمایی کرد. این مدل در ارزیابی امنیت سایبری ExploitBench امتیاز کامل 100 درصد را به دست آورده و تواناییهای پیشرفتهای در توسعه اکسپلویت و اجرای کد نشان داده است. GPT-6 Astra با وجود این قابلیتها، در نسخه فعلی امکان تولید اکسپلویت اثبات مفهوم (PoC) را ندارد و OpenAI برای کاهش ریسک سوءاستفاده، قابلیتهای دفاعی و ایمنسازی مدل را در اولویت قرار داده است.
یک پژوهشگر امنیتی ناشناس با نام مستعار Nightmare Eclipse، بلافاصله پس از انتشار بهروزرسانیهای امنیتی سپتامبر 2026 مایکروسافت، اکسپلویت روز صفر ShieldCrash را برای مایکروسافت دیفندر (Microsoft Defender) منتشر کرد. ShieldCrash بهعنوان روشی برای دور زدن پچ امنیتی آسیبپذیری ShieldBreak معرفی شده است. به گفته این پژوهشگر، این اکسپلویت میتواند در سیستمهای ویندوز 10، ویندوز 11 و ویندوز سرور که آخرین پچهای امنیتی را دریافت کردهاند، سطح دسترسی مهاجم را تا سطح سیستم (SYSTEM) افزایش دهد.
تیمهای امنیتی طی سالهای گذشته با استفاده از احراز هویت چندعاملی (MFA)، دسترسی مشروط (Conditional Access) و اعتماد به دستگاه (Device Trust) تلاش کردهاند دسترسی غیرمجاز مهاجمان به حسابهای کاربری را دشوارتر کنند. احراز هویت چندعاملی با افزودن یک لایه حفاظتی مهم به احراز هویت مبتنی بر رمز عبور، در کنار بررسیهای امنیتی بیشتر پیش از دسترسی کاربران به سامانههای حساس، سطح امنیت حسابها را افزایش داده است. با این حال، تقویت این لایههای امنیتی باعث شده است مهاجمان به دنبال مسیرهای دیگری برای نفوذ باشند. به همین دلیل، برخی حملات بهجای هدف قرار دادن مستقیم سازوکارهای احراز هویت، فرآیندهای مرتبط با آن، بهویژه بازیابی حساب (Account Recovery) را هدف قرار میدهند. در چنین شرایطی، مهاجم نیازی به سرقت عامل دوم احراز هویت ندارد؛ کافی است فردی را که مجوز مدیریت این عامل دارد، فریب دهد تا عامل احراز هویت تغییر کند و دسترسی به حساب در اختیار مهاجم قرار گیرد. بنابراین، بازیابی حساب دیگر صرفاً یک فرآیند پشتیبانی نیست، بلکه به بخشی از فرآیند امنیت هویت سازمان تبدیل شده است و سرویس دسک (Service Desk) نیز در این میان نقش مهمی در حفاظت از دسترسی به حسابهای کاربری دارد.
مهاجمان سایبری برای دور زدن سازوکارهای شناسایی امنیتی، به روشهای پیچیدهتری روی آوردهاند و اکنون هوش مصنوعی Claude را برای خودکارسازی این فرآیند در یک کمپین جاسوسی سایبری تحت حمایت دولت روسیه به کار گرفتهاند. شرکت آنتروپیک از مختل کردن این کمپین خبر داده است که اجرای آن به گروه GTG-20006 نسبت داده میشود. این گروه که در گزارشهای مختلف با نامهای APT29 و Cozy Bear نیز شناخته میشود، از هوش مصنوعی Claude برای توسعه یک جریان کاری مبتنی بر هوش مصنوعی (AI-Assisted Workflow) استفاده کرده است تا پس از شناسایی بدافزار، آن را بهصورت خودکار بازطراحی و دوباره مستقر کند. در این فرآیند، نسخه جدید بدافزار با تغییر ویژگیهای خود میتواند احتمال شناسایی مجدد توسط ابزارهای امنیتی را کاهش دهد. هدف این عملیات، نهادهای دولتی، دفاعی و دیپلماتیک در اوکراین و اروپا بوده است و این روند نشان میدهد که چگونه مهاجمان میتوانند با کمک هوش مصنوعی، بدافزارهای خود را پس از شناسایی بهسرعت بازطراحی و دوباره وارد چرخه عملیات کنند.
سیسکو تأیید کرده است که آسیبپذیری CVE-2026-20079 در نرمافزار Secure Firewall Management Center (FMC)، با شدت بحرانی و امتیاز کامل 10.0 در سیستم CVSS، بهصورت فعال در حملات مورد سوءاستفاده قرار گرفته است. این آسیبپذیری از نوع دور زدن احراز هویت (Authentication Bypass) است و به مهاجمان راه دور و بدون نیاز به احراز هویت اجازه میدهد پس از عبور از سازوکار امنیتی، اسکریپتها و دستورات دلخواه خود را با سطح دسترسی Root روی دستگاههای آسیبپذیر اجرا کنند. اهمیت آسیبپذیری CVE-2026-20079 زمانی بیشتر شد که تیم واکنش به رخدادهای امنیتی محصولات سیسکو (Cisco PSIRT) در آگوست 2026 از سوءاستفاده فعال مهاجمان از این آسیبپذیری اطلاع پیدا کرد؛ موضوعی که ضرورت بررسی سامانههای آسیبپذیر و نصب فوری بهروزرسانیهای امنیتی سیسکو را بیش از پیش نشان میدهد.
شرکت OpenAI از GPT-6 Astra بهعنوان جدیدترین مدل هوش مصنوعی خود رونمایی کرد. این مدل در ارزیابی امنیت سایبری ExploitBench امتیاز کامل 100 درصد را به دست آورده و تواناییهای پیشرفتهای در توسعه اکسپلویت و اجرای کد نشان داده است. GPT-6 Astra با وجود این قابلیتها، در نسخه فعلی امکان تولید اکسپلویت اثبات مفهوم (PoC) را ندارد و OpenAI برای کاهش ریسک سوءاستفاده، قابلیتهای دفاعی و ایمنسازی مدل را در اولویت قرار داده است.
سیسکو برای رفع یک آسیبپذیری بحرانی در سوئیچهای نکسوس 9000(Nexus 9000) ، پچ امنیتی منتشر کرده است. این آسیبپذیری به مهاجمان راه دور و احراز هویتنشده اجازه میدهد کد دلخواه را با سطح دسترسی Root روی دستگاه اجرا کنند.
این آسیبپذیری با شناسه CVE-2026-20212 و امتیاز 9.8 در مقیاس CVSS، 10 مدل مبتنی بر Silicon One از نکسوس 9000 را تحت تأثیر قرار داده است. سیسکو همزمان، مجموعهای از بهروزرسانیهای امنیتی برای IOS XR منتشر کرده که هفت CVE را پوشش میدهد.
گوگل با انتشار یک بهروزرسانی امنیتی جدید برای کروم، یک آسیبپذیری روز صفر (Zero-Day) با شدت بالا در موتور V8 را برطرف کرد که با شناسه CVE-2026-85046 ثبت شده و پیش از انتشار این بهروزرسانی، در حملات واقعی مورد سوءاستفاده قرار گرفته است. این آسیبپذیری روز صفر از نوع سردرگمی نوع داده (Type Confusion) است و در کنار آن، 11 ضعف امنیتی دیگر نیز در نسخه جدید کروم پچ شدهاند.
لاگهای بدافزار رباینده اطلاعات (Infostealer) از دادههایی که در بازارهای زیرزمینی خریدوفروش میشوند، به یک چالش عملیاتی برای تیمهای امنیتی تبدیل شدهاند. شناسایی یک اعتبارنامه در معرض سوءاستفاده، تنها آغاز فرآیند بررسی است؛ زیرا لاگ ممکن است علاوه بر نام کاربری و رمز عبور یک سرویس سازمانی، حاوی کوکیهای مرورگر، نشستهای فعال و سایر اعتبارنامههای ذخیرهشده باشد که مهاجمان میتوانند از آنها برای دسترسی غیرمجاز استفاده کنند. این تهدید زمانی جدیتر میشود که دستگاه آلوده، یک رایانه شخصی خارج از مدیریت سازمان باشد یا اطلاعات سرقتشده در اختیار واسطههای دسترسی اولیه (IABs)، همکاران عملیاتی باجافزار یا مهاجمان فرصتطلب قرار گیرد. بر اساس پژوهش Flare، حدود 46 درصد از لاگهای حاوی اعتبارنامههای سازمانی از دستگاههای شخصی یا احتمالاً مدیریتنشده به دست میآیند. همچنین این پژوهش نشان میدهد میزان افشای اعتبارنامهها و نشستهای سرویسهای اصلی نرمافزار بهعنوان سرویس (SaaS) و سرویسهای ابری، سالانه حدود 29 درصد افزایش یافته است. در چنین شرایطی، مسئله اصلی دیگر صرفاً مانیتورینگ بدافزار رباینده اطلاعات نیست؛ بلکه تشخیص این است که آیا یک رمز عبور قدیمی و بیاهمیت در اختیار مهاجمان قرار گرفته یا هویت سازمانی کاربر واقعاً در معرض سوءاستفاده قرار دارد؛ وضعیتی که ممکن است در همان لحظه در حال وقوع باشد.
مهاجمان سایبری در مجموعهای از حملات هدفمند، Node.js را از یک محیط اجرای معتبر به ابزاری برای استقرار پیلودهای مخرب تبدیل کردهاند؛ روشی که از فوریه 2026 سازمانهای دولتی، شرکتهای فناوری و هتلها را هدف قرار داده است. بررسیهای جدید نشان میدهد Node.js در این حملات در کنار تکنیکهایی مانند کلیکفیکس (ClickFix) و EtherHiding و ابزارهایی همچون Cobalt Strike، AdaptixC2 و چندین بدافزار برای ایجاد دسترسی پایدار و ارتباط با زیرساخت فرماندهی و کنترل (C2) به کار گرفته شده است.
شرکت OpenAI از GPT-6 Astra بهعنوان جدیدترین مدل هوش مصنوعی خود رونمایی کرد. این مدل در ارزیابی امنیت سایبری ExploitBench امتیاز کامل 100 درصد را به دست آورده و تواناییهای پیشرفتهای در توسعه اکسپلویت و اجرای کد نشان داده است. GPT-6 Astra با وجود این قابلیتها، در نسخه فعلی امکان تولید اکسپلویت اثبات مفهوم (PoC) را ندارد و OpenAI برای کاهش ریسک سوءاستفاده، قابلیتهای دفاعی و ایمنسازی مدل را در اولویت قرار داده است.
