

جستجو














بدافزار FireScam، یک نوع بدافزار اندرویدی است که به صورت جعلی و تحت عنوان نسخه پریمیوم تلگرام توزیع میشود و هدف اصلی آن سرقت دادههای حساس کاربران و کنترل دستگاههای آلوده است. این بدافزار از روشهای فریبنده برای جلب اعتماد کاربران و آلوده کردن دستگاههای اندرویدی استفاده میکند. FireScam از
گروه هکری Gamaredon که به عنوان یک گروه تهدید مداوم پیشرفته (APT) شناخته میشود و سابقه حملات هدفمند به زیرساختها و نهادهای حیاتی را دارد، اخیراً اقدام به انتشار جاسوس افزارهای اندرویدی با نامهای BoneSpy و PlainGnome در کشورهای منطقه اتحاد جماهیر شوروی سابق کرده است. این اولین باری است
یک گروه هکری به نام Horns & Hooves که از مارس 2023 فعال میباشد، کاربران و مشاغل روسی را توسط تروجانهای NetSupport RAT و BurnsRAT مورد نفوذ قرار داده است. به گفته محققان کسپرسکی، هکرها برای استقرار این RATها از کدهای جاوا اسکریپت در ایمیلهای فیشینگ استفاده میکنند که امکان

رئیس مایکروسافت از دونالد ترامپ رئیس جمهوری منتخب آمریکا، درخواست کرده است که در دولت جدید خود رویکرد سختگیرانهتری در قبال حملات سایبری تحت حمایت دولتهای ایران، روسیه و چین اتخاذ کند. این درخواست پس از آن صورت گرفت که موجی از حملات سایبری از جانب روسیه و چین علیه
روسیه طی یک حمله جاسوسی سایبری مبتکرانه و خلاق که ترکیبی از بدافزار ویندوز و اندروید است، متقاضیان استخدام در ارتش اوکراین را توسط اپلیکیشن ” Civil Defense ” یا “دفاع مدنی” مورد نفوذ قرار داد! این عملیاتِ ترکیبی که محققان گروه تحلیل تهدیدات گوگل (TAG) و Mandiant آن را
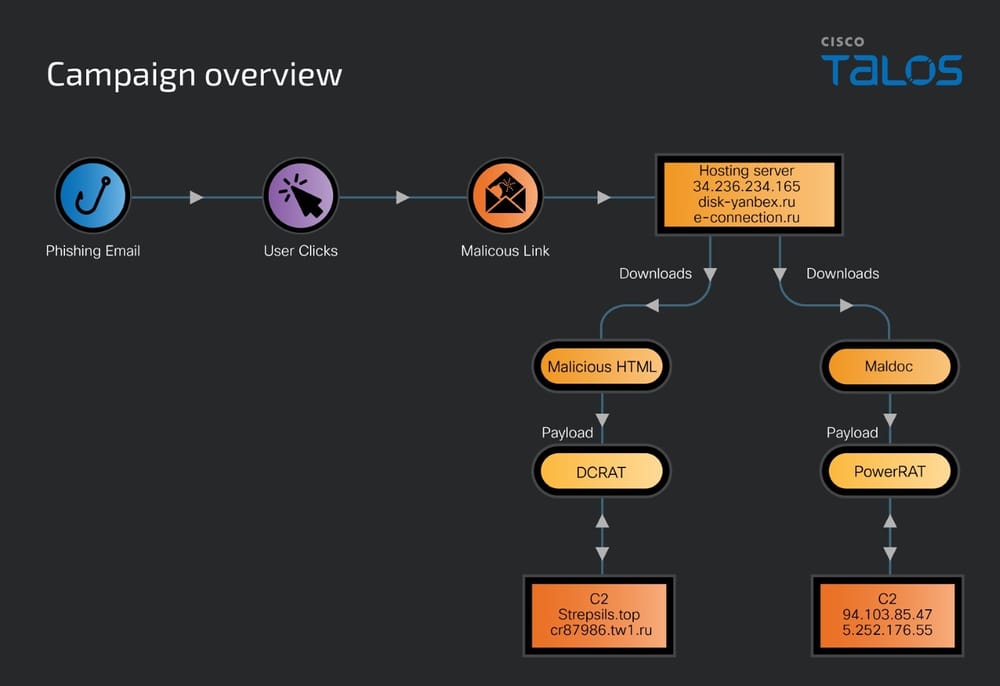
سیسکو تالوس اخیراً یک دسته حملات فیشینگ با استفاده از toolkit فیشینگ منبع باز به نام فریمورک Gophish را شناسایی کرده است. این حملات شامل زنجیرههای نفوذ ماژولار هستند که مبتنی بر Maldoc (سند مخرب و آلوده به بدافزار) یا HTML (یک فایل HTML نهفته با جاوا اسکریپت مخرب) میباشند
متخصصان آزمایشگاه کسپرسکی در دسامبر 2023 موفق به کشف یک گروه تهدید کننده جدید به نام “Crypt Ghouls” شدند که از باج افزارهای LockBit 3.0 و Babuk برای رمزگذاری سیستمهای شرکتهای روسی از جمله سازمانهای دولتی استفاده میکند. تحقیقات بیشتر درمورد فعالیت این گروه حاکی از ارتباط آن با سایر
محققان سیسکو تالوس از اواخر سال 2023 شاهد موج جدیدی از حملات سایبری از سوی یک گروه تهدید کننده روسی به نام UAT-5647 میباشند. این گروه نوع جدیدی از بدافزار RomCom را علیه نهادهای دولتی اوکراین و لهستان به کار گرفته است. RomCom که با نامهای Storm-0978، Tropical Scorpius، UAC-0180،
مایکروسافت و وزارت دادگستری ایالات متحده (DoJ)، سوم اکتبر ۲۰۲۴ از توقیف 107 دامنه اینترنتی مورد استفاده توسط هکرهای روسی وابسته به دولت برای تسهیل کلاهبرداری و سوء استفاده رایانهای در این کشور (ایالات متحده) خبر دادند. به گفته لیزا موناکو، معاون دادستان کل، دولت روسیه این طرح را به
DCRat (معروف به DarkCrystal RAT) یک تروجان دسترسی از راه دور ([1]RAT) ماژولار است که در قالب بدافزار به عنوان یک سرویس (MaaS[2]) توزیع میشود و از سال 2018 در دسترس میباشد. تروجان DCRat به زبان C نوشته شده است و دارای قابلیت اجرای دستورات shell، استخراج فایل و دادههای
بدافزار FireScam، یک نوع بدافزار اندرویدی است که به صورت جعلی و تحت عنوان نسخه پریمیوم تلگرام توزیع میشود و هدف اصلی آن سرقت دادههای حساس کاربران و کنترل دستگاههای آلوده است. این بدافزار از روشهای فریبنده برای جلب اعتماد کاربران و آلوده کردن دستگاههای اندرویدی استفاده میکند. FireScam از
گروه هکری Gamaredon که به عنوان یک گروه تهدید مداوم پیشرفته (APT) شناخته میشود و سابقه حملات هدفمند به زیرساختها و نهادهای حیاتی را دارد، اخیراً اقدام به انتشار جاسوس افزارهای اندرویدی با نامهای BoneSpy و PlainGnome در کشورهای منطقه اتحاد جماهیر شوروی سابق کرده است. این اولین باری است
یک گروه هکری به نام Horns & Hooves که از مارس 2023 فعال میباشد، کاربران و مشاغل روسی را توسط تروجانهای NetSupport RAT و BurnsRAT مورد نفوذ قرار داده است. به گفته محققان کسپرسکی، هکرها برای استقرار این RATها از کدهای جاوا اسکریپت در ایمیلهای فیشینگ استفاده میکنند که امکان
رئیس مایکروسافت از دونالد ترامپ رئیس جمهوری منتخب آمریکا، درخواست کرده است که در دولت جدید خود رویکرد سختگیرانهتری در قبال حملات سایبری تحت حمایت دولتهای ایران، روسیه و چین اتخاذ کند. این درخواست پس از آن صورت گرفت که موجی از حملات سایبری از جانب روسیه و چین علیه
روسیه طی یک حمله جاسوسی سایبری مبتکرانه و خلاق که ترکیبی از بدافزار ویندوز و اندروید است، متقاضیان استخدام در ارتش اوکراین را توسط اپلیکیشن ” Civil Defense ” یا “دفاع مدنی” مورد نفوذ قرار داد! این عملیاتِ ترکیبی که محققان گروه تحلیل تهدیدات گوگل (TAG) و Mandiant آن را
سیسکو تالوس اخیراً یک دسته حملات فیشینگ با استفاده از toolkit فیشینگ منبع باز به نام فریمورک Gophish را شناسایی کرده است. این حملات شامل زنجیرههای نفوذ ماژولار هستند که مبتنی بر Maldoc (سند مخرب و آلوده به بدافزار) یا HTML (یک فایل HTML نهفته با جاوا اسکریپت مخرب) میباشند
متخصصان آزمایشگاه کسپرسکی در دسامبر 2023 موفق به کشف یک گروه تهدید کننده جدید به نام “Crypt Ghouls” شدند که از باج افزارهای LockBit 3.0 و Babuk برای رمزگذاری سیستمهای شرکتهای روسی از جمله سازمانهای دولتی استفاده میکند. تحقیقات بیشتر درمورد فعالیت این گروه حاکی از ارتباط آن با سایر
محققان سیسکو تالوس از اواخر سال 2023 شاهد موج جدیدی از حملات سایبری از سوی یک گروه تهدید کننده روسی به نام UAT-5647 میباشند. این گروه نوع جدیدی از بدافزار RomCom را علیه نهادهای دولتی اوکراین و لهستان به کار گرفته است. RomCom که با نامهای Storm-0978، Tropical Scorpius، UAC-0180،
مایکروسافت و وزارت دادگستری ایالات متحده (DoJ)، سوم اکتبر ۲۰۲۴ از توقیف 107 دامنه اینترنتی مورد استفاده توسط هکرهای روسی وابسته به دولت برای تسهیل کلاهبرداری و سوء استفاده رایانهای در این کشور (ایالات متحده) خبر دادند. به گفته لیزا موناکو، معاون دادستان کل، دولت روسیه این طرح را به
DCRat (معروف به DarkCrystal RAT) یک تروجان دسترسی از راه دور ([1]RAT) ماژولار است که در قالب بدافزار به عنوان یک سرویس (MaaS[2]) توزیع میشود و از سال 2018 در دسترس میباشد. تروجان DCRat به زبان C نوشته شده است و دارای قابلیت اجرای دستورات shell، استخراج فایل و دادههای
