

جستجو















پژوهشگران Varonis Threat Labs سه آسیبپذیری در نسخه شخصی مایکروسافت کوپایلت (Microsoft Copilot Personal) شناسایی کردهاند که میتوانند به مهاجمان اجازه دهند تنها با یک کلیک، دادههای کاربران را بهصورت مخفیانه استخراج کنند. این مجموعه ضعفها که با عنوان CoSnitch شناخته میشوند، امکان سوءاستفاده از یک لینک دستکاریشده را برای دسترسی به اطلاعات اپلیکیشنهای متصل و سایر دادههای موجود در نشست کوپایلت فراهم میکنند. پژوهشگران در جریان بررسی این آسیبپذیریها به یک پارامتر مستندسازینشده در URL رسیدند که خود دستیار هوش مصنوعی آن را در جریان آزمایشها افشا کرده بود. CoSnitch در راهنمای بهروزرسانیهای امنیتی مایکروسافت با شناسه CVE-2026-24301 ثبت شده است. این پژوهش مشخصاً نسخه شخصی مایکروسافت کوپایلت را بررسی کرده و وجود عملکرد مشابه در مایکروسافت 365 کوپایلت (Microsoft 365 Copilot) را مطرح نمیکند.

پژوهشگران بهتازگی جزئیات نگرانکنندهای از یک آسیبپذیری رابط برنامهنویسی (API) در زیرساختهای اوپنایآی(OpenAI) ، آنتروپیک و گوگل منتشر کردهاند که امکان استخراج استدلال داخلی مدلهای قدرتمند را فراهم میکند. این آسیبپذیری رابط برنامهنویسی به مهاجمان اجازه میدهد با استفاده از مدلهای هوش مصنوعی ضعیفتر، محتوای استدلال پنهان مدلهای قدرتمندتر را استخراج و بازسازی کرده و اطلاعات حساسی مانند کلیدهای API و رمزهای عبور را از لاگهای نشست بازیابی کنند.
شرکت OpenAI مدل GPT 5.6 Cyber را با تمرکز بر تحقیقات آسیبپذیری، تست نفوذ و پاسخگویی به رخدادهای امنیتی توسعه داده است. GPT 5.6 Cyber برخلاف مدلهای عمومی برای کاربران عادی در دسترس نیست و OpenAI دسترسی به آن را به شرکتهای تأییدشده و مجموعههای فعال در حوزه امنیت سایبری محدود کرده است.

آسیبپذیری مایکروسافتکوپایلت (Microsoft Copilot) میتواند به مهاجمان اجازه دهد دستورالعملهای پنهانشده (Hidden Instructions)در اسناد ورد (Word) را وارد فرآیند پردازش مایکروسافت 365 کوپایلت کنند و بدون اطلاع کاربر، محتوای گزارشها را تغییر دهند

OpenAI اعلام کرده است مدلهای هوش مصنوعی این شرکت در حمله به هاگینگ فیس (Hugging Face)، علاوه بر دسترسی به زیرساخت این پلتفرم، با استفاده از اعتبارنامههای عمومی افشاشده به حسابهای کاربری در چهار سرویس شخص ثالث نیز دسترسی پیدا کردهاند
پژوهشگران شرکت Oasis Security از شناسایی یک ضعف امنیتی جدید با نام PromptFiction در نرمافزار کلود دسکتاپ (Claude Desktop) شرکت آنتروپیک (Anthropic) خبر دادهاند. آسیبپذیری PromptFiction به مهاجمان اجازه میداد تنها با کلیک کاربر روی یک لینک دستکاریشده، یک پرامپت از پیش طراحیشده را بدون نیاز به تأیید یا بازبینی کاربر، بهصورت خودکار ارسال کنند؛ اقدامی که باعث میشد کلود دسکتاپ دستورهای نوشتهشده توسط مهاجم را پردازش کرده
سرعت پیشرفت هوش مصنوعی، معادلات مدیریت آسیبپذیری را دگرگون کرده است. امروزه برخی مدلهای پیشرفته هوش مصنوعی قادرند تنها در 20 ساعت و صرفاً بر اساس توضیحات یک آسیبپذیری، یک اکسپلویت عملیاتی تولید کنند؛ قابلیتی که نشان میدهد رویکرد سنتی مبتنی بر پچ کردن دیگر پاسخگوی سرعت تحول تهدیدات سایبری نیست
عاملهای هوش مصنوعی (AI Agents) که بهسرعت در حال تبدیل شدن به بخش جداییناپذیر از فرآیند توسعه نرمافزار هستند، اکنون با چالش امنیتی تازهای روبهرو شدهاند. پژوهشهای جدید نشان میدهد عاملهای هوش مصنوعی میتوانند بدون فرار مستقیم از سندباکس (Sandbox Escape)، با ایجاد یا دستکاری فایلهایی که بعدها توسط نرمافزارهای مورد اعتماد (Trusted Software) پردازش یا اجرا میشوند، از مرزهای امنیتی (Security Boundaries) عبور کنند
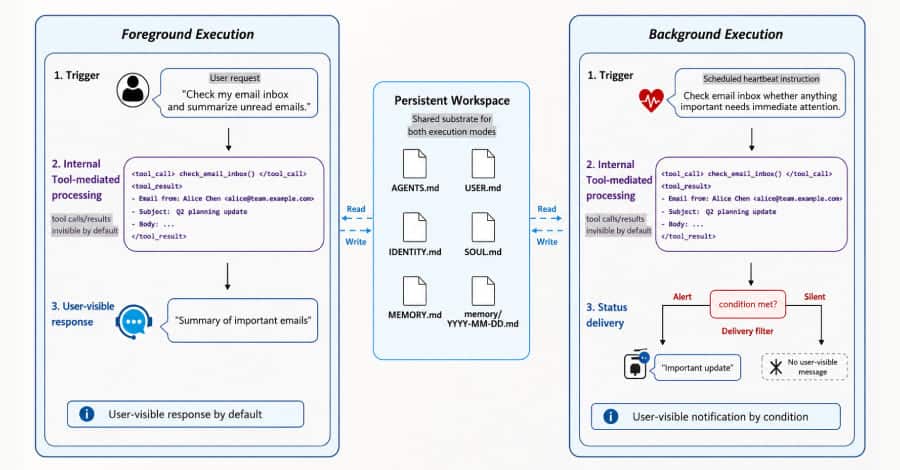
عاملهای هوش مصنوعی (AI Agents) با قابلیت حافظه پایدار (Persistent Memory) قرار است تجربهای شخصیتر و هوشمندتر ارائه دهند، اما همین ویژگی میتواند به یک سطح حمله جدید برای دستکاری اطلاعات تبدیل شود. بهتازگی پژوهشگران از شناسایی حمله MemGhost خبر دادهاند؛ حملهای که نشان میدهد چگونه مهاجمان میتوانند با سوءاستفاده از حافظه عاملهای هوش مصنوعی، اطلاعات جعلی را بهعنوان دادهای معتبر در حافظه سیستم ذخیره کرده و عملکرد آینده این عاملها را تغییر دهند
بررسی جدید شرکت Sophos روی دادههای endpointها (اندپوینتها) نشان میدهد عاملهای کدنویسی هوش مصنوعی (AI Coding Agents) مانند Claude Code، Cursor و OpenAI Codex در حال فعال کردن قوانین تشخیص (Detection Rules) هستند؛ قوانینی که برای شناسایی مهاجمان انسانی طراحی شدهاند
پژوهشگران Varonis Threat Labs سه آسیبپذیری در نسخه شخصی مایکروسافت کوپایلت (Microsoft Copilot Personal) شناسایی کردهاند که میتوانند به مهاجمان اجازه دهند تنها با یک کلیک، دادههای کاربران را بهصورت مخفیانه استخراج کنند. این مجموعه ضعفها که با عنوان CoSnitch شناخته میشوند، امکان سوءاستفاده از یک لینک دستکاریشده را برای دسترسی به اطلاعات اپلیکیشنهای متصل و سایر دادههای موجود در نشست کوپایلت فراهم میکنند. پژوهشگران در جریان بررسی این آسیبپذیریها به یک پارامتر مستندسازینشده در URL رسیدند که خود دستیار هوش مصنوعی آن را در جریان آزمایشها افشا کرده بود. CoSnitch در راهنمای بهروزرسانیهای امنیتی مایکروسافت با شناسه CVE-2026-24301 ثبت شده است. این پژوهش مشخصاً نسخه شخصی مایکروسافت کوپایلت را بررسی کرده و وجود عملکرد مشابه در مایکروسافت 365 کوپایلت (Microsoft 365 Copilot) را مطرح نمیکند.
پژوهشگران بهتازگی جزئیات نگرانکنندهای از یک آسیبپذیری رابط برنامهنویسی (API) در زیرساختهای اوپنایآی(OpenAI) ، آنتروپیک و گوگل منتشر کردهاند که امکان استخراج استدلال داخلی مدلهای قدرتمند را فراهم میکند. این آسیبپذیری رابط برنامهنویسی به مهاجمان اجازه میدهد با استفاده از مدلهای هوش مصنوعی ضعیفتر، محتوای استدلال پنهان مدلهای قدرتمندتر را استخراج و بازسازی کرده و اطلاعات حساسی مانند کلیدهای API و رمزهای عبور را از لاگهای نشست بازیابی کنند.
شرکت OpenAI مدل GPT 5.6 Cyber را با تمرکز بر تحقیقات آسیبپذیری، تست نفوذ و پاسخگویی به رخدادهای امنیتی توسعه داده است. GPT 5.6 Cyber برخلاف مدلهای عمومی برای کاربران عادی در دسترس نیست و OpenAI دسترسی به آن را به شرکتهای تأییدشده و مجموعههای فعال در حوزه امنیت سایبری محدود کرده است.
آسیبپذیری مایکروسافتکوپایلت (Microsoft Copilot) میتواند به مهاجمان اجازه دهد دستورالعملهای پنهانشده (Hidden Instructions)در اسناد ورد (Word) را وارد فرآیند پردازش مایکروسافت 365 کوپایلت کنند و بدون اطلاع کاربر، محتوای گزارشها را تغییر دهند
OpenAI اعلام کرده است مدلهای هوش مصنوعی این شرکت در حمله به هاگینگ فیس (Hugging Face)، علاوه بر دسترسی به زیرساخت این پلتفرم، با استفاده از اعتبارنامههای عمومی افشاشده به حسابهای کاربری در چهار سرویس شخص ثالث نیز دسترسی پیدا کردهاند
پژوهشگران شرکت Oasis Security از شناسایی یک ضعف امنیتی جدید با نام PromptFiction در نرمافزار کلود دسکتاپ (Claude Desktop) شرکت آنتروپیک (Anthropic) خبر دادهاند. آسیبپذیری PromptFiction به مهاجمان اجازه میداد تنها با کلیک کاربر روی یک لینک دستکاریشده، یک پرامپت از پیش طراحیشده را بدون نیاز به تأیید یا بازبینی کاربر، بهصورت خودکار ارسال کنند؛ اقدامی که باعث میشد کلود دسکتاپ دستورهای نوشتهشده توسط مهاجم را پردازش کرده
سرعت پیشرفت هوش مصنوعی، معادلات مدیریت آسیبپذیری را دگرگون کرده است. امروزه برخی مدلهای پیشرفته هوش مصنوعی قادرند تنها در 20 ساعت و صرفاً بر اساس توضیحات یک آسیبپذیری، یک اکسپلویت عملیاتی تولید کنند؛ قابلیتی که نشان میدهد رویکرد سنتی مبتنی بر پچ کردن دیگر پاسخگوی سرعت تحول تهدیدات سایبری نیست
عاملهای هوش مصنوعی (AI Agents) که بهسرعت در حال تبدیل شدن به بخش جداییناپذیر از فرآیند توسعه نرمافزار هستند، اکنون با چالش امنیتی تازهای روبهرو شدهاند. پژوهشهای جدید نشان میدهد عاملهای هوش مصنوعی میتوانند بدون فرار مستقیم از سندباکس (Sandbox Escape)، با ایجاد یا دستکاری فایلهایی که بعدها توسط نرمافزارهای مورد اعتماد (Trusted Software) پردازش یا اجرا میشوند، از مرزهای امنیتی (Security Boundaries) عبور کنند
عاملهای هوش مصنوعی (AI Agents) با قابلیت حافظه پایدار (Persistent Memory) قرار است تجربهای شخصیتر و هوشمندتر ارائه دهند، اما همین ویژگی میتواند به یک سطح حمله جدید برای دستکاری اطلاعات تبدیل شود. بهتازگی پژوهشگران از شناسایی حمله MemGhost خبر دادهاند؛ حملهای که نشان میدهد چگونه مهاجمان میتوانند با سوءاستفاده از حافظه عاملهای هوش مصنوعی، اطلاعات جعلی را بهعنوان دادهای معتبر در حافظه سیستم ذخیره کرده و عملکرد آینده این عاملها را تغییر دهند
بررسی جدید شرکت Sophos روی دادههای endpointها (اندپوینتها) نشان میدهد عاملهای کدنویسی هوش مصنوعی (AI Coding Agents) مانند Claude Code، Cursor و OpenAI Codex در حال فعال کردن قوانین تشخیص (Detection Rules) هستند؛ قوانینی که برای شناسایی مهاجمان انسانی طراحی شدهاند
