

جستجو
دنبال چه چیزی میگردید؟
مطالب پیشنهادی





CloudSEK گزارش داد که یک کمپین بدافزاری جدید با استفاده از تاکتیک مهندسی اجتماعی ClickFix، کاربران macOS اپل را با بدافزار رباینده اطلاعات Atomic macOS Stealer (AMOS) هدف قرار داده است. این کمپین از دامنههای تقلبی که ارائهدهنده مخابراتی آمریکایی Spectrum را جعل میکنند، بهره میبرد. CloudSEK اعلام کرد که

شرکت ReversingLabs از وجود یک پکیج مخرب در مخزن npm پرده برداشته است که کیفپولهای Atomic و Exodus را هدف قرار داده و از طریق پچ کردن نرمافزار، بهصورت مخفیانه تراکنشهای رمزارز را سرقت میکند. به گفته این شرکت امنیت سایبری، مهاجمان با استفاده از شبکه npm، کدهای مخرب را
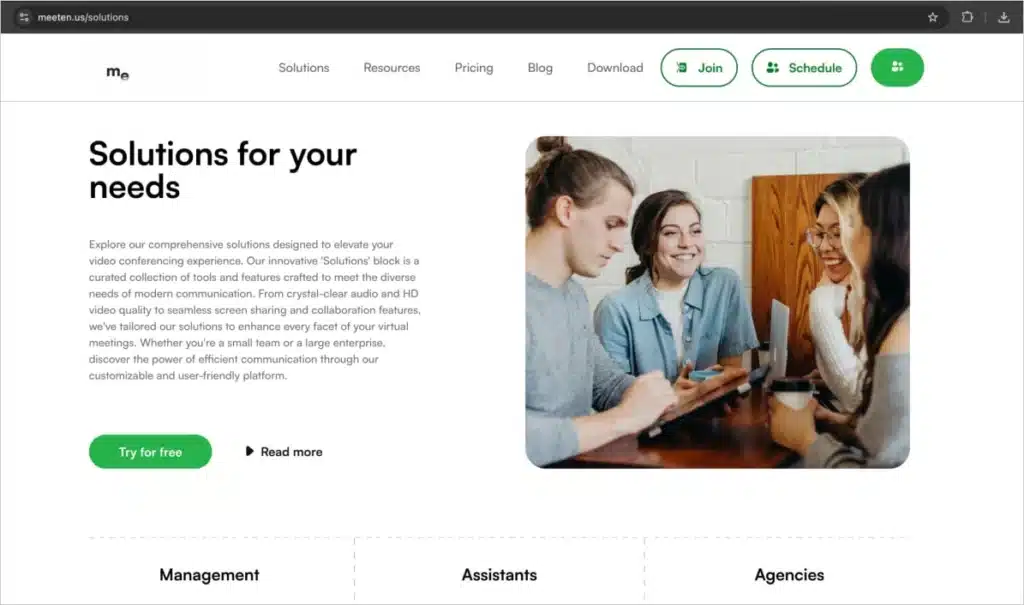
محققان امنیت سایبری اخیراً یک کلاهبرداری پیشرفته و حرفهای را کشف کردهاند که از طریق برنامههای ویدئو کنفرانس جعلی، قربانیان خود را که متخصصان Web3 میباشند، مورد هدف قرار میدهد. این کمپین که توسط CADO Security با نام Meeten شناخته میشود با استفاده از پلتفرمهای جعلی مانند Clusee ، Cuesee
تیم امنیتی GoDaddy در حال ردیابی نوع جدیدی از حملات به روزرسانی جعلی مرورگر تحت عنوان ClickFix (معروف به ClearFake) است که از طریق نصب پلاگینهای جعلی وردپرس انجام میشود. تکنیک ClickFix از استراتژیهای مهندسی اجتماعی برای فریب کاربران به منظور اجرای کدهای مخرب استفاده میکند و در نهایت سیستمهای

یک کاربر جدید مخزن PyPI پایتون در بیست و دوم سپتامبر 2024، با آپلود چندین پکیج مخرب در یک بازه زمانی کوتاه، یک حمله گسترده را ترتیب داد. این حمله، کاربران کیف پولهای Atomic، Trust Wallet، Metamask، Ronin، TronLink، Exodus و دیگر کیف پولهای معروف در اکوسیستم کریپتو (ارز دیجیتال)

یک گروه جرایم سایبری فعال به نام مارکوپولو (Marko Polo)، دهها هزار دستگاه را در سراسر جهان از طریق کلاهبرداریهای مرتبط با ارز دیجیتال و بازی مورد نفوذ قرار داده و اطلاعات حساس شخصی و شرکتی آنها را ربوده است. مارکوپولو یک عملیات بدافزار رباینده اطلاعات شامل سی کمپین است
CloudSEK گزارش داد که یک کمپین بدافزاری جدید با استفاده از تاکتیک مهندسی اجتماعی ClickFix، کاربران macOS اپل را با بدافزار رباینده اطلاعات Atomic macOS Stealer (AMOS) هدف قرار داده است. این کمپین از دامنههای تقلبی که ارائهدهنده مخابراتی آمریکایی Spectrum را جعل میکنند، بهره میبرد. CloudSEK اعلام کرد که
شرکت ReversingLabs از وجود یک پکیج مخرب در مخزن npm پرده برداشته است که کیفپولهای Atomic و Exodus را هدف قرار داده و از طریق پچ کردن نرمافزار، بهصورت مخفیانه تراکنشهای رمزارز را سرقت میکند. به گفته این شرکت امنیت سایبری، مهاجمان با استفاده از شبکه npm، کدهای مخرب را
محققان امنیت سایبری اخیراً یک کلاهبرداری پیشرفته و حرفهای را کشف کردهاند که از طریق برنامههای ویدئو کنفرانس جعلی، قربانیان خود را که متخصصان Web3 میباشند، مورد هدف قرار میدهد. این کمپین که توسط CADO Security با نام Meeten شناخته میشود با استفاده از پلتفرمهای جعلی مانند Clusee ، Cuesee
تیم امنیتی GoDaddy در حال ردیابی نوع جدیدی از حملات به روزرسانی جعلی مرورگر تحت عنوان ClickFix (معروف به ClearFake) است که از طریق نصب پلاگینهای جعلی وردپرس انجام میشود. تکنیک ClickFix از استراتژیهای مهندسی اجتماعی برای فریب کاربران به منظور اجرای کدهای مخرب استفاده میکند و در نهایت سیستمهای
یک کاربر جدید مخزن PyPI پایتون در بیست و دوم سپتامبر 2024، با آپلود چندین پکیج مخرب در یک بازه زمانی کوتاه، یک حمله گسترده را ترتیب داد. این حمله، کاربران کیف پولهای Atomic، Trust Wallet، Metamask، Ronin، TronLink، Exodus و دیگر کیف پولهای معروف در اکوسیستم کریپتو (ارز دیجیتال)
یک گروه جرایم سایبری فعال به نام مارکوپولو (Marko Polo)، دهها هزار دستگاه را در سراسر جهان از طریق کلاهبرداریهای مرتبط با ارز دیجیتال و بازی مورد نفوذ قرار داده و اطلاعات حساس شخصی و شرکتی آنها را ربوده است. مارکوپولو یک عملیات بدافزار رباینده اطلاعات شامل سی کمپین است
