

جستجو
دنبال چه چیزی میگردید؟
مطالب پیشنهادی





یک گروه تهدید پیشرفته (APT) منتسب به چین به نام Evasive Panda، در قالب یک کارزار جاسوسی سایبری هدفمند، با دستکاری پاسخهای DNS اقدام به توزیع درِ پشتی اختصاصی خود با نام MgBot کرده است. این حملات کاربران و سازمانهایی را در ترکیه، چین و هند هدف قرار دادهاند. بهگزارش
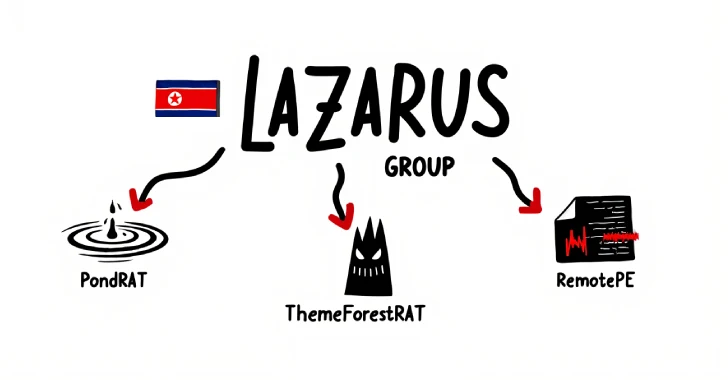
گروه Lazarus که به کره شمالی نسبت داده میشود، اخیراً در یک کمپین مهندسی اجتماعی (Social Engineering) شناسایی شده که در آن سه نوع بدافزار چندسکویی (Cross-platform) با نامهای زیر توزیع میشود: 🐸 PondRAT 🌲 ThemeForestRAT 📦 RemotePE بر اساس گزارشی از تیم Fox-IT وابسته به شرکت NCC Group، این
گروههای هک روسی در سپتامبر ۲۰۲۴، با سوءاستفاده از یک آسیب پذیری روز صفر در نرمافزار فشردهسازی 7Zip، حملاتی را علیه نهادهای دولتی و خصوصی اوکراین به انجام رساندند. این آسیب پذیری که اکنون که با شناسه CVE-2025-0411 (امتیاز CVSS:7.0) دنبال میشود، به مهاجمان امکان میدهد تا مکانیزم امنیتی Mark

در اینجا برخی از پیشبینیهای کلیدی تهدیدات امنیت سایبری برای شرکتهای صنعتی در سال ۲۰۲۵ بر اساس روندهای نوظهور آورده شده است: عوامل کلیدی موثر بر توسعه چشم انداز جهانی تهدیدات سایبری خلاقیت و نوآوری نوآوریها در حال تغییر زندگی کنونی ما هستند. امروزه جهان در آستانه یک انقلاب فنی

یک گروه سایبری تحت حمایت دولت چین به نام RedDelta، در سالهای اخیر به طور فعال در کمپینهای جاسوسی با هدف نفوذ به نهادهای دولتی و دیپلماتیک مغولستان، تایوان، میانمار، ویتنام و کامبوج به منظور استقرار نسخه سفارشی بکدور PlugX بین جولای 2023 تا دسامبر 2024 شرکت داشته است. RedDelta

نتایج تحقیقات اخیر محققان کسپرسکی حاکی از آن است که بکدور EAGERBEE اکنون ارائه دهندگان خدمات اینترنتی (ISP) و نهادهای دولتی خاورمیانه را مورد نفوذ قرار داده است. این بدافزار که با هکرهای تحت حمایت دولت چین مرتبط میباشد، به روز رسانیهای قابل توجهی را تجربه کرده است که قابلیتها

یک آسیب پذیری بحرانی در FortiClient EMS که چند ماه قبل پچ شده بود اکنون توسط هکرها برای استقرار نرم افزارهای دسترسی از راه دور مانند AnyDesk و ScreenConnectبر روی سیستم قربانیان مورد سوء استفاده قرار گرفته است. این نقص امنیتی که با شناسه CVE-2023-48788 (امتیاز CVSS: 9.3)، دنبال میشود،
گروه هک چینی Earth Estries از سال ۲۰۲۳، با استفاده از بکدور GhostSpider به شرکتهای مخابراتی بیش از ۱۲ کشور از سراسر ایالات متحده، آسیا و اقیانوسیه، خاورمیانه و آفریقای جنوبی نفوذ کرده است! Earth Estries با دیگر گروههای سایبری تحت عنوانهای Sparrow ، Ghostemperor ، Salt Typhoon و UNC2286

تحلیلگران ESET یک بکدور لینوکسی جدید به نام Wolfsbane را کشف کردهاند که توسط گروه هک چینی “Gelsemium” استفاده میشود. گمان میرود که Wolfsbane، نمونه لینوکسی بدافزار ویندوزی Gelsevirine است. گروه Gelsemium حداقل از سال 2014 فعال میباشد و در ابتدای امر بر روی مناطق شرق آسیا و خاورمیانه متمرکز

رئیس مایکروسافت از دونالد ترامپ رئیس جمهوری منتخب آمریکا، درخواست کرده است که در دولت جدید خود رویکرد سختگیرانهتری در قبال حملات سایبری تحت حمایت دولتهای ایران، روسیه و چین اتخاذ کند. این درخواست پس از آن صورت گرفت که موجی از حملات سایبری از جانب روسیه و چین علیه
یک گروه تهدید پیشرفته (APT) منتسب به چین به نام Evasive Panda، در قالب یک کارزار جاسوسی سایبری هدفمند، با دستکاری پاسخهای DNS اقدام به توزیع درِ پشتی اختصاصی خود با نام MgBot کرده است. این حملات کاربران و سازمانهایی را در ترکیه، چین و هند هدف قرار دادهاند. بهگزارش
گروه Lazarus که به کره شمالی نسبت داده میشود، اخیراً در یک کمپین مهندسی اجتماعی (Social Engineering) شناسایی شده که در آن سه نوع بدافزار چندسکویی (Cross-platform) با نامهای زیر توزیع میشود: 🐸 PondRAT 🌲 ThemeForestRAT 📦 RemotePE بر اساس گزارشی از تیم Fox-IT وابسته به شرکت NCC Group، این
گروههای هک روسی در سپتامبر ۲۰۲۴، با سوءاستفاده از یک آسیب پذیری روز صفر در نرمافزار فشردهسازی 7Zip، حملاتی را علیه نهادهای دولتی و خصوصی اوکراین به انجام رساندند. این آسیب پذیری که اکنون که با شناسه CVE-2025-0411 (امتیاز CVSS:7.0) دنبال میشود، به مهاجمان امکان میدهد تا مکانیزم امنیتی Mark
در اینجا برخی از پیشبینیهای کلیدی تهدیدات امنیت سایبری برای شرکتهای صنعتی در سال ۲۰۲۵ بر اساس روندهای نوظهور آورده شده است: عوامل کلیدی موثر بر توسعه چشم انداز جهانی تهدیدات سایبری خلاقیت و نوآوری نوآوریها در حال تغییر زندگی کنونی ما هستند. امروزه جهان در آستانه یک انقلاب فنی
یک گروه سایبری تحت حمایت دولت چین به نام RedDelta، در سالهای اخیر به طور فعال در کمپینهای جاسوسی با هدف نفوذ به نهادهای دولتی و دیپلماتیک مغولستان، تایوان، میانمار، ویتنام و کامبوج به منظور استقرار نسخه سفارشی بکدور PlugX بین جولای 2023 تا دسامبر 2024 شرکت داشته است. RedDelta
نتایج تحقیقات اخیر محققان کسپرسکی حاکی از آن است که بکدور EAGERBEE اکنون ارائه دهندگان خدمات اینترنتی (ISP) و نهادهای دولتی خاورمیانه را مورد نفوذ قرار داده است. این بدافزار که با هکرهای تحت حمایت دولت چین مرتبط میباشد، به روز رسانیهای قابل توجهی را تجربه کرده است که قابلیتها
یک آسیب پذیری بحرانی در FortiClient EMS که چند ماه قبل پچ شده بود اکنون توسط هکرها برای استقرار نرم افزارهای دسترسی از راه دور مانند AnyDesk و ScreenConnectبر روی سیستم قربانیان مورد سوء استفاده قرار گرفته است. این نقص امنیتی که با شناسه CVE-2023-48788 (امتیاز CVSS: 9.3)، دنبال میشود،
گروه هک چینی Earth Estries از سال ۲۰۲۳، با استفاده از بکدور GhostSpider به شرکتهای مخابراتی بیش از ۱۲ کشور از سراسر ایالات متحده، آسیا و اقیانوسیه، خاورمیانه و آفریقای جنوبی نفوذ کرده است! Earth Estries با دیگر گروههای سایبری تحت عنوانهای Sparrow ، Ghostemperor ، Salt Typhoon و UNC2286
تحلیلگران ESET یک بکدور لینوکسی جدید به نام Wolfsbane را کشف کردهاند که توسط گروه هک چینی “Gelsemium” استفاده میشود. گمان میرود که Wolfsbane، نمونه لینوکسی بدافزار ویندوزی Gelsevirine است. گروه Gelsemium حداقل از سال 2014 فعال میباشد و در ابتدای امر بر روی مناطق شرق آسیا و خاورمیانه متمرکز
رئیس مایکروسافت از دونالد ترامپ رئیس جمهوری منتخب آمریکا، درخواست کرده است که در دولت جدید خود رویکرد سختگیرانهتری در قبال حملات سایبری تحت حمایت دولتهای ایران، روسیه و چین اتخاذ کند. این درخواست پس از آن صورت گرفت که موجی از حملات سایبری از جانب روسیه و چین علیه
