

جستجو














سازمانها اغلب بر استراتژی دفاعی لایهای متکی هستند اما همچنان نفوذها و حملات سایبری با درصد موفقیت بالایی رخ میدهند. اینجاست که ارزیابی نفوذ با هدف کاهش ریسک بایستی صورت پذیرد. اسکن تمام endpointها، تجزیه و تحلیل لاگها و اطلاعات تهدید همچون جستجو در دارک نت و واکنش اولیه به
خبرهای رسیده حاکی از آن است که یک آسیب پذیری اجرای کد از راه دور (RCE) در مایکروسافت شیرپوینت که اخیراً به آن پرداخته شد (CVE-2024-38094) ، برای ایجاد دسترسی اولیه به شبکه یک شرکت مورد سوء استفاده قرار گرفته است. مایکروسافت این آسیب پذیری با شدت بالا را در Patch
محققان سیسکو تالوس از اواخر سال 2023 شاهد موج جدیدی از حملات سایبری از سوی یک گروه تهدید کننده روسی به نام UAT-5647 میباشند. این گروه نوع جدیدی از بدافزار RomCom را علیه نهادهای دولتی اوکراین و لهستان به کار گرفته است. RomCom که با نامهای Storm-0978، Tropical Scorpius، UAC-0180،
سه سازمان مختلف در ایالات متحده در آگوست 2024 توسط یک تهدید کننده تحت حمایت دولت کره شمالی به نام Andariel مورد هدف قرار گرفتند. هر سه سازمان، شرکتهای خصوصی و فعال در تجارتهایی هستند که ارزش اطلاعاتی آنها مشخص نیست. هکرها در استقرار باج افزار در شبکههای هیچ یک
سیسکو تالوس اخیرا هشت آسیب پذیری را در اپلیکیشنهای مایکروسافت مختص سیستم عامل MACOS شناسایی کرده است. هکرها میتوانند با تزریق کتابخانههای مخرب به برنامههای مایکروسافت برای به دست آوردن حقوق و مجوزهای اعطا شده توسط کاربر به برنامه آسیب پذیر، از این فرصت سوء استفاده کنند. این نوع نفوذها
محققان امنیت سایبری Proofpoint ، یک دسته حملات بدافزاری جدید را شناسایی کردهاند که از Google Sheets به عنوان مکانیزم فرماندهی و کنترل (C2) استفاده میکنند. این حملات که از پنجم آگوست 2024 شناسایی شدهاند، در ایمیلهای جعلی ارسالی خود مدعی هستند که از سوی مقامات مالیاتی در ایالات متحده،

تحلیلگران بلاکچین در آزمایشگاه TRM، برآورد کردهاند که در سال گذشته (۲۰۲۳)، هکرهای روسی زبان، حداقل 69 درصد از کل درآمدهای حاصل از حملات باج افزاری را به خود اختصاص دادهاند. این درآمد که بصورت ارز دیجیتال میباشد، به ارزش بیش از ۵۰۰ میلیون دلار تخمین زده شده است. هکرهای
مجرمان سایبری که در حوزه حملات باج افزاری تخصص دارند، همیشه خودشان نویسنده آن باج افزار نیستند بلکه آنها در برخی موارد این قبیل بدافزارها را از فضای دارک وب و یا گروههای وابسته به دیگر باج افزارها خریداری میکنند. کد منبع بدافزارها غالبا در گیت هاب منتشر میشود و
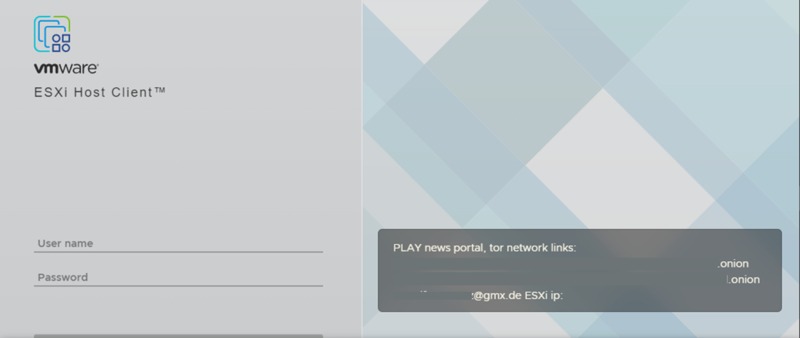
گروه باج افزار Play که به استفاده از تاکتیک اخاذی مضاعف مشهور است، اکنون یک نوع لینوکسی از این بدافزار را منتشر کرده که محیطهای ESXi را هدف قرار میدهد. اغلب حملات این باج افزار در سال ۲۰۲۴ متمرکز بر ایالات متحده بوده است. این باج افزار قبل از اجرا،
بدافزار GuardZoo، نوعی جاسوس افزار اندرویدی است که برای هدف قرار دادن پرسنل نظامی کشورهای خاورمیانه استفاده میشود. فعالیت این بدافزار از اکتبر 2019 آغاز شده است و همچنان ادامه دارد. نام این بدافزار برگرفته از کد منبع آن است که امکان تداوم دسترسی در دستگاه را فراهم میآورد. این
سازمانها اغلب بر استراتژی دفاعی لایهای متکی هستند اما همچنان نفوذها و حملات سایبری با درصد موفقیت بالایی رخ میدهند. اینجاست که ارزیابی نفوذ با هدف کاهش ریسک بایستی صورت پذیرد. اسکن تمام endpointها، تجزیه و تحلیل لاگها و اطلاعات تهدید همچون جستجو در دارک نت و واکنش اولیه به
خبرهای رسیده حاکی از آن است که یک آسیب پذیری اجرای کد از راه دور (RCE) در مایکروسافت شیرپوینت که اخیراً به آن پرداخته شد (CVE-2024-38094) ، برای ایجاد دسترسی اولیه به شبکه یک شرکت مورد سوء استفاده قرار گرفته است. مایکروسافت این آسیب پذیری با شدت بالا را در Patch
محققان سیسکو تالوس از اواخر سال 2023 شاهد موج جدیدی از حملات سایبری از سوی یک گروه تهدید کننده روسی به نام UAT-5647 میباشند. این گروه نوع جدیدی از بدافزار RomCom را علیه نهادهای دولتی اوکراین و لهستان به کار گرفته است. RomCom که با نامهای Storm-0978، Tropical Scorpius، UAC-0180،
سه سازمان مختلف در ایالات متحده در آگوست 2024 توسط یک تهدید کننده تحت حمایت دولت کره شمالی به نام Andariel مورد هدف قرار گرفتند. هر سه سازمان، شرکتهای خصوصی و فعال در تجارتهایی هستند که ارزش اطلاعاتی آنها مشخص نیست. هکرها در استقرار باج افزار در شبکههای هیچ یک
سیسکو تالوس اخیرا هشت آسیب پذیری را در اپلیکیشنهای مایکروسافت مختص سیستم عامل MACOS شناسایی کرده است. هکرها میتوانند با تزریق کتابخانههای مخرب به برنامههای مایکروسافت برای به دست آوردن حقوق و مجوزهای اعطا شده توسط کاربر به برنامه آسیب پذیر، از این فرصت سوء استفاده کنند. این نوع نفوذها
محققان امنیت سایبری Proofpoint ، یک دسته حملات بدافزاری جدید را شناسایی کردهاند که از Google Sheets به عنوان مکانیزم فرماندهی و کنترل (C2) استفاده میکنند. این حملات که از پنجم آگوست 2024 شناسایی شدهاند، در ایمیلهای جعلی ارسالی خود مدعی هستند که از سوی مقامات مالیاتی در ایالات متحده،
تحلیلگران بلاکچین در آزمایشگاه TRM، برآورد کردهاند که در سال گذشته (۲۰۲۳)، هکرهای روسی زبان، حداقل 69 درصد از کل درآمدهای حاصل از حملات باج افزاری را به خود اختصاص دادهاند. این درآمد که بصورت ارز دیجیتال میباشد، به ارزش بیش از ۵۰۰ میلیون دلار تخمین زده شده است. هکرهای
مجرمان سایبری که در حوزه حملات باج افزاری تخصص دارند، همیشه خودشان نویسنده آن باج افزار نیستند بلکه آنها در برخی موارد این قبیل بدافزارها را از فضای دارک وب و یا گروههای وابسته به دیگر باج افزارها خریداری میکنند. کد منبع بدافزارها غالبا در گیت هاب منتشر میشود و
گروه باج افزار Play که به استفاده از تاکتیک اخاذی مضاعف مشهور است، اکنون یک نوع لینوکسی از این بدافزار را منتشر کرده که محیطهای ESXi را هدف قرار میدهد. اغلب حملات این باج افزار در سال ۲۰۲۴ متمرکز بر ایالات متحده بوده است. این باج افزار قبل از اجرا،
بدافزار GuardZoo، نوعی جاسوس افزار اندرویدی است که برای هدف قرار دادن پرسنل نظامی کشورهای خاورمیانه استفاده میشود. فعالیت این بدافزار از اکتبر 2019 آغاز شده است و همچنان ادامه دارد. نام این بدافزار برگرفته از کد منبع آن است که امکان تداوم دسترسی در دستگاه را فراهم میآورد. این
