

جستجو
دنبال چه چیزی میگردید؟
مطالب پیشنهادی








به گفته شرکت هوش تهدید Defused، مهاجمان با سوءاستفاده از زنجیرهای متشکل از دو آسیبپذیری در مایکروسافت شیرپوینت (Microsoft SharePoint) حملات خود علیه سرورهای پچ نشده را آغاز کردهاند. این زنجیره شامل آسیبپذیریهای CVE-2026-55040 و CVE-2026-63520 است و میتواند در نهایت منجر به اجرای کد دلخواه از راه دور (RCE) شود. انتشار عمومی اکسپلویتهای اثبات مفهوم (PoC) و مشاهده تلاش مهاجمان برای ترکیب این دو آسیبپذیری، مایکروسافت شیرپوینت را در کانون موج جدیدی از حملات سایبری قرار داده است.

مهاجمان سایبری با سوءاستفاده از npm و میرورهای آن (Mirrors)، صفحات فیشینگ را در قالب صفحات HTML مخرب میزبانی میکنند. این صفحات با جعل کپچاهای کلودفلر (Cloudflare CAPTCHA)، بازدیدکنندگان را به وبسایتهای تحت کنترل مهاجمان هدایت میکنند. بررسیهای امنیتی نشان میدهد این روش تاکنون در دستکم 24 پکیج npm شناسایی شده و میرورهای این مخزن نیز به محلی برای میزبانی صفحات فیشینگ تبدیل شدهاند. مهاجمان با تکیه بر زیرساختهای معتبر و استفاده از قابلیت ریدایرکت (Redirect)، کاربران را به مقصدهای مخرب، صفحات جعلی ورود یا سایر محتوای تحت کنترل خود هدایت میکنند.

پلتفرم AnonyMousKIT یک سرویس فیشینگ (PhaaS) است که با استفاده از عاملهای صوتی هوش مصنوعی (AI Voice Agents)، پسکد (Passcode) آیفونهای سرقتشده را از طریق فریب مالکان دستگاه به دست میآورد. فعالیت پلتفرم AnonyMousKIT از اوایل سال 2024 آغاز شده و این سرویس اکنون بخشی از یک اکوسیستم سازمانیافته برای سوءاستفاده از آیفونهای سرقتشده محسوب میشود. این زیرساخت علاوه بر کمک به دورزدن قفل فعالسازی (Activation Lock)، امکان سرقت شناسههای اپل (Apple ID) و دسترسی به نسخههای پشتیبان iCloud و اطلاعات کیچین (Keychain) را برای مهاجمان فراهم میکند و ارزش دستگاههای سرقتشده را در بازار فروش مجدد افزایش میدهد.

محققان امنیت سایبری چندین وبسایت مخرب را شناسایی کردهاند که با ارائه کلاینتهای جعلی ماینکرفت (Minecraft Clients)، بدافزار Weedhack را میان گیمرها توزیع میکنند. آزمایشگاه McAfee اعلام کرده است که بیش از 6,300 تلاش برای دسترسی به وبسایتهای مخرب را شناسایی و مسدود کرده است. همچنین، بررسیهای این آزمایشگاه وبسایتهای جعلی مرتبط با بازیها را شناسایی کرده است که با تقلید از پروژههای قانونی، از برند، فهرست قابلیتها، بخش پرسشهای متداول (FAQs)، راهنمای نصب، اطلاعات توسعهدهندگان و حتی لینک مخازن معتبر گیتهاب استفاده میکنند تا کاملاً مشابه وبسایتهای واقعی به نظر برسند. این وبسایتها با شبیهسازی منابع معتبر، اعتماد کاربران را جلب کرده و آنها را به دریافت نسخههای آلوده به بدافزار Weedhack هدایت میکنند.

پژوهشگران امنیت سایبری از شناسایی حمله CDN Tsunami خبر دادهاند که مجموعهای از دو حمله انکار سرویس (DoS) است. این حملات با سوءاستفاده از نحوه تبدیل ترافیک HTTP/3 به درخواستهای HTTP/1.1 در شبکههای توزیع محتوا (CDN)، میتوانند ترافیک ارسالی با پهنای باند کم را در سمت سرور مبدأ (Origin Server) تا 350 برابر تقویت کنند. پژوهشگران حمله CDN Tsunami را روی شش ارائهدهنده بزرگ شامل علیبابا (Alibaba)، بایدو (Baidu)، کلودفلر (Cloudflare)، آمازون کلودفرانت (Amazon CloudFront)، فستلی (Fastly) و تنسنت (Tencent) ارزیابی کردهاند. این یافتهها نشان میدهد تفاوت میان پروتکل مورد استفاده در سمت کاربر و سرور مبدأ میتواند زمینه را برای تقویت حملات انکار سرویس (DoS) فراهم کند.

فیشینگ 3.0 در حال تغییر قواعد نبرد سایبری است. در این حملات، تهدید دیگر لزوماً در قالب یک لینک مخرب، فایل آلوده یا پیلود قابل شناسایی ظاهر نمیشود و مهاجمان با جعل هویت، مهندسی اجتماعی و طراحی پیامهای متناسب با هر قربانی، اعتماد کاربران را به نقطه ورود حمله تبدیل میکنند. در حالی که بسیاری از سامانههای دفاعی ایمیل هنوز بر اسکن محتوا و مسدودسازی تهدیدهای شناختهشده تکیه دارند، فیشینگ 3.0 با بهرهگیری از هوش مصنوعی مولد (GenAI)، عاملهای هوش مصنوعی (AI Agents) و فناوری دیپفیک (Deepfake)، حملات شخصیسازیشدهای را امکانپذیر میکند که به ایمیل محدود نمیمانند و بسترهای ارتباطی مختلف از جمله تماس صوتی، ویدئو و تعاملات مستقیم با کاربران را هدف قرار میدهند. در این نبرد، مهاجم دیگر لزوماً یک انسان نیست و تیمهای امنیتی نیز نمیتوانند با روشهای سنتی با سرعت و گستردگی این حملات همگام شوند. در نتیجه، مقابله با فیشینگ به رقابتی میان عاملهای هوش مصنوعی تبدیل شده است که در یک سو حملات را طراحی و اجرا میکنند و در سوی دیگر برای شناسایی و مهار آنها به کار گرفته میشوند.

پژوهشگران امنیت سایبری از شناسایی یک عملیات مجرمانه سایبری در مقیاس جهانی خبر دادهاند که در آن نزدیک به 2 هزار سایت وردپرس هکشده به زیرساختی برای انتشار بدافزار، کنترل سیستمهای آلوده و ذخیره اسناد سرقتشده، اسکرینشاتها و لاگهای ثبتشده از فعالیت این عملیات تبدیل شدهاند؛ دادههایی که برای رصد وضعیت و روند فعالیت مهاجمان مورد استفاده قرار میگیرند. این عملیات که با نام StopAndProtect ردیابی میشود، تنها به یک بدافزار واحد متکی نیست، بلکه مجموعهای از نرمافزارهای مجرمانه را در کنار یکدیگر به کار میگیرد؛ ابزارهایی که برای رمزگذاری فایلها، سرقت مخفیانه اسناد، قفل کردن صفحهنمایش و برقراری گفتوگوی مستقیم میان مهاجمان و قربانیان طراحی شدهاند. به گفته پژوهشگران شرکت چکپوینت، زنجیره آلودگی StopAndProtect با یک حمله مهندسی اجتماعی (Social Engineering) مبتنی بر کلیکفیکس (ClickFix) آغاز میشود. در این حمله، قربانی به اجرای دستورات پاورشل (PowerShell) ترغیب میشود و در ادامه، دانلودرها و لودرهای مبتنی بر.NET روی سیستم مستقر میشوند.
مهاجمان با سوءاستفاده از بنرهای سرور FTP (FTP Server Banners)، دستورات لازم برای انتقال دو تروجان دسترسی از راه دور (RAT) جدید با نامهای E4del و PINHOLE را مخفی میکنند. در این روش غیرمعمول، فایلهای میانبر (LNK) و زیرساختهای دد دراپ (Dead-Drop Resolvers- DDR) برای دریافت دستورات مخرب به کار گرفته میشوند؛ روشی که بدافزار ویندوزی را از مسیری متفاوت با روشهای متداول به سیستم قربانی میرساند.
بررسیهای امنیتی نشان میدهد این کمپین از جولای 2026 فعال بوده و مهاجمان در ادامه زنجیره آلودگی، از پاورشل (PowerShell) و تکنیکهای پیشرفته تزریق کد برای اجرای بدافزار ویندوزی و حفظ کنترل سیستم آلوده استفاده میکنند.
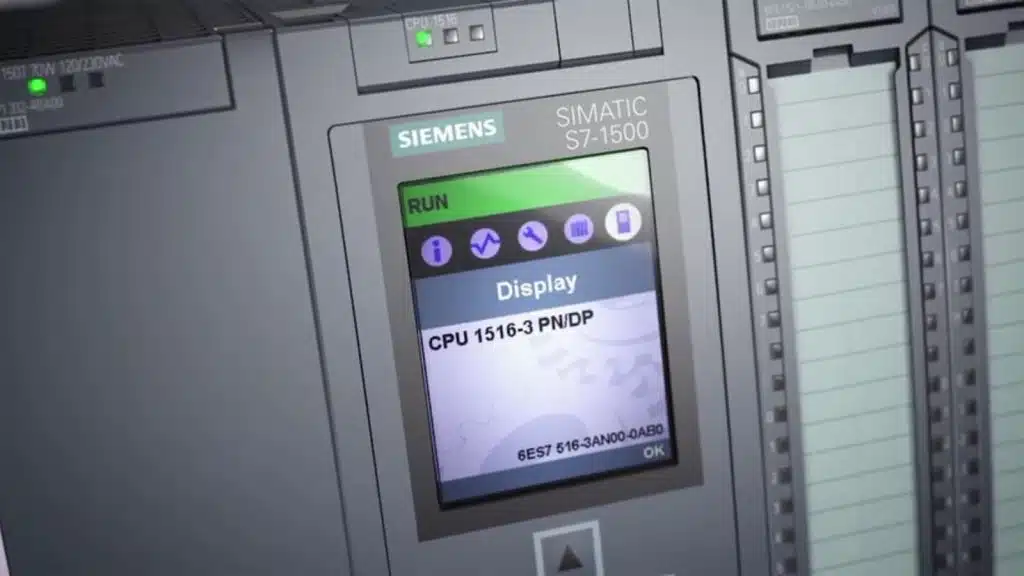
زیرساختهای حیاتی آمریکا با تهدیدی تازه مواجه شدهاند؛ مهاجمان با بهرهگیری از هوش مصنوعی، کنترلرهای منطقی قابلبرنامهریزی سری S7 زیمنس (Siemens S7 PLCs) را هدف قرار دادهاند.
نهادهای امنیت سایبری آمریکا هشدار دادهاند که عوامل تهدید با استفاده از اسکریپتهای تولیدشده توسط هوش مصنوعی (AI)، پیالسیهای زیمنس را شناسایی کرده و از آسیبپذیریهای آنها سوءاستفاده میکنند. این تجهیزات در بخشهایی مانند انرژی، آب و فاضلاب و صنایع تولیدی نقش حیاتی دارند. ادامه این فعالیتها میتواند پیالسیهای زیمنس را به هدفی برای ایجاد اختلال در عملیات، سرقت اطلاعات حساس، آسیب به تجهیزات و حتی ایجاد رخدادهای مرتبط با ایمنی تبدیل کند.
باجافزار مدوسا (Medusa) از ژوئن 2021 تاکنون بیش از 500 سازمان فعال در حوزه زیرساختهای حیاتی آمریکا را هدف قرار داده است؛ رقمی که از گسترش دامنه فعالیت این گروه در بخشهای حساس آمریکا خبر میدهد. آژانس امنیت سایبری و امنیت زیرساخت آمریکا (CISA) در یک هشدار مشترک با وزارت بهداشت و خدمات انسانی (HHS) و اداره تحقیقات فدرال (FBI) اعلام کرد که تا آوریل 2026، باجافزار مدوسا به بیش از 500 سازمان در چندین بخش زیرساختهای حیاتی، از جمله سلامت و بهداشت عمومی، صنایع دفاعی، تولید، سرویسها و تأسیسات دولتی، فناوری اطلاعات و سرویسهای مالی نفوذ کرده است.
به گفته شرکت هوش تهدید Defused، مهاجمان با سوءاستفاده از زنجیرهای متشکل از دو آسیبپذیری در مایکروسافت شیرپوینت (Microsoft SharePoint) حملات خود علیه سرورهای پچ نشده را آغاز کردهاند. این زنجیره شامل آسیبپذیریهای CVE-2026-55040 و CVE-2026-63520 است و میتواند در نهایت منجر به اجرای کد دلخواه از راه دور (RCE) شود. انتشار عمومی اکسپلویتهای اثبات مفهوم (PoC) و مشاهده تلاش مهاجمان برای ترکیب این دو آسیبپذیری، مایکروسافت شیرپوینت را در کانون موج جدیدی از حملات سایبری قرار داده است.
مهاجمان سایبری با سوءاستفاده از npm و میرورهای آن (Mirrors)، صفحات فیشینگ را در قالب صفحات HTML مخرب میزبانی میکنند. این صفحات با جعل کپچاهای کلودفلر (Cloudflare CAPTCHA)، بازدیدکنندگان را به وبسایتهای تحت کنترل مهاجمان هدایت میکنند. بررسیهای امنیتی نشان میدهد این روش تاکنون در دستکم 24 پکیج npm شناسایی شده و میرورهای این مخزن نیز به محلی برای میزبانی صفحات فیشینگ تبدیل شدهاند. مهاجمان با تکیه بر زیرساختهای معتبر و استفاده از قابلیت ریدایرکت (Redirect)، کاربران را به مقصدهای مخرب، صفحات جعلی ورود یا سایر محتوای تحت کنترل خود هدایت میکنند.
پلتفرم AnonyMousKIT یک سرویس فیشینگ (PhaaS) است که با استفاده از عاملهای صوتی هوش مصنوعی (AI Voice Agents)، پسکد (Passcode) آیفونهای سرقتشده را از طریق فریب مالکان دستگاه به دست میآورد. فعالیت پلتفرم AnonyMousKIT از اوایل سال 2024 آغاز شده و این سرویس اکنون بخشی از یک اکوسیستم سازمانیافته برای سوءاستفاده از آیفونهای سرقتشده محسوب میشود. این زیرساخت علاوه بر کمک به دورزدن قفل فعالسازی (Activation Lock)، امکان سرقت شناسههای اپل (Apple ID) و دسترسی به نسخههای پشتیبان iCloud و اطلاعات کیچین (Keychain) را برای مهاجمان فراهم میکند و ارزش دستگاههای سرقتشده را در بازار فروش مجدد افزایش میدهد.
محققان امنیت سایبری چندین وبسایت مخرب را شناسایی کردهاند که با ارائه کلاینتهای جعلی ماینکرفت (Minecraft Clients)، بدافزار Weedhack را میان گیمرها توزیع میکنند. آزمایشگاه McAfee اعلام کرده است که بیش از 6,300 تلاش برای دسترسی به وبسایتهای مخرب را شناسایی و مسدود کرده است. همچنین، بررسیهای این آزمایشگاه وبسایتهای جعلی مرتبط با بازیها را شناسایی کرده است که با تقلید از پروژههای قانونی، از برند، فهرست قابلیتها، بخش پرسشهای متداول (FAQs)، راهنمای نصب، اطلاعات توسعهدهندگان و حتی لینک مخازن معتبر گیتهاب استفاده میکنند تا کاملاً مشابه وبسایتهای واقعی به نظر برسند. این وبسایتها با شبیهسازی منابع معتبر، اعتماد کاربران را جلب کرده و آنها را به دریافت نسخههای آلوده به بدافزار Weedhack هدایت میکنند.
پژوهشگران امنیت سایبری از شناسایی حمله CDN Tsunami خبر دادهاند که مجموعهای از دو حمله انکار سرویس (DoS) است. این حملات با سوءاستفاده از نحوه تبدیل ترافیک HTTP/3 به درخواستهای HTTP/1.1 در شبکههای توزیع محتوا (CDN)، میتوانند ترافیک ارسالی با پهنای باند کم را در سمت سرور مبدأ (Origin Server) تا 350 برابر تقویت کنند. پژوهشگران حمله CDN Tsunami را روی شش ارائهدهنده بزرگ شامل علیبابا (Alibaba)، بایدو (Baidu)، کلودفلر (Cloudflare)، آمازون کلودفرانت (Amazon CloudFront)، فستلی (Fastly) و تنسنت (Tencent) ارزیابی کردهاند. این یافتهها نشان میدهد تفاوت میان پروتکل مورد استفاده در سمت کاربر و سرور مبدأ میتواند زمینه را برای تقویت حملات انکار سرویس (DoS) فراهم کند.
فیشینگ 3.0 در حال تغییر قواعد نبرد سایبری است. در این حملات، تهدید دیگر لزوماً در قالب یک لینک مخرب، فایل آلوده یا پیلود قابل شناسایی ظاهر نمیشود و مهاجمان با جعل هویت، مهندسی اجتماعی و طراحی پیامهای متناسب با هر قربانی، اعتماد کاربران را به نقطه ورود حمله تبدیل میکنند. در حالی که بسیاری از سامانههای دفاعی ایمیل هنوز بر اسکن محتوا و مسدودسازی تهدیدهای شناختهشده تکیه دارند، فیشینگ 3.0 با بهرهگیری از هوش مصنوعی مولد (GenAI)، عاملهای هوش مصنوعی (AI Agents) و فناوری دیپفیک (Deepfake)، حملات شخصیسازیشدهای را امکانپذیر میکند که به ایمیل محدود نمیمانند و بسترهای ارتباطی مختلف از جمله تماس صوتی، ویدئو و تعاملات مستقیم با کاربران را هدف قرار میدهند. در این نبرد، مهاجم دیگر لزوماً یک انسان نیست و تیمهای امنیتی نیز نمیتوانند با روشهای سنتی با سرعت و گستردگی این حملات همگام شوند. در نتیجه، مقابله با فیشینگ به رقابتی میان عاملهای هوش مصنوعی تبدیل شده است که در یک سو حملات را طراحی و اجرا میکنند و در سوی دیگر برای شناسایی و مهار آنها به کار گرفته میشوند.
پژوهشگران امنیت سایبری از شناسایی یک عملیات مجرمانه سایبری در مقیاس جهانی خبر دادهاند که در آن نزدیک به 2 هزار سایت وردپرس هکشده به زیرساختی برای انتشار بدافزار، کنترل سیستمهای آلوده و ذخیره اسناد سرقتشده، اسکرینشاتها و لاگهای ثبتشده از فعالیت این عملیات تبدیل شدهاند؛ دادههایی که برای رصد وضعیت و روند فعالیت مهاجمان مورد استفاده قرار میگیرند. این عملیات که با نام StopAndProtect ردیابی میشود، تنها به یک بدافزار واحد متکی نیست، بلکه مجموعهای از نرمافزارهای مجرمانه را در کنار یکدیگر به کار میگیرد؛ ابزارهایی که برای رمزگذاری فایلها، سرقت مخفیانه اسناد، قفل کردن صفحهنمایش و برقراری گفتوگوی مستقیم میان مهاجمان و قربانیان طراحی شدهاند. به گفته پژوهشگران شرکت چکپوینت، زنجیره آلودگی StopAndProtect با یک حمله مهندسی اجتماعی (Social Engineering) مبتنی بر کلیکفیکس (ClickFix) آغاز میشود. در این حمله، قربانی به اجرای دستورات پاورشل (PowerShell) ترغیب میشود و در ادامه، دانلودرها و لودرهای مبتنی بر.NET روی سیستم مستقر میشوند.
مهاجمان با سوءاستفاده از بنرهای سرور FTP (FTP Server Banners)، دستورات لازم برای انتقال دو تروجان دسترسی از راه دور (RAT) جدید با نامهای E4del و PINHOLE را مخفی میکنند. در این روش غیرمعمول، فایلهای میانبر (LNK) و زیرساختهای دد دراپ (Dead-Drop Resolvers- DDR) برای دریافت دستورات مخرب به کار گرفته میشوند؛ روشی که بدافزار ویندوزی را از مسیری متفاوت با روشهای متداول به سیستم قربانی میرساند.
بررسیهای امنیتی نشان میدهد این کمپین از جولای 2026 فعال بوده و مهاجمان در ادامه زنجیره آلودگی، از پاورشل (PowerShell) و تکنیکهای پیشرفته تزریق کد برای اجرای بدافزار ویندوزی و حفظ کنترل سیستم آلوده استفاده میکنند.
زیرساختهای حیاتی آمریکا با تهدیدی تازه مواجه شدهاند؛ مهاجمان با بهرهگیری از هوش مصنوعی، کنترلرهای منطقی قابلبرنامهریزی سری S7 زیمنس (Siemens S7 PLCs) را هدف قرار دادهاند.
نهادهای امنیت سایبری آمریکا هشدار دادهاند که عوامل تهدید با استفاده از اسکریپتهای تولیدشده توسط هوش مصنوعی (AI)، پیالسیهای زیمنس را شناسایی کرده و از آسیبپذیریهای آنها سوءاستفاده میکنند. این تجهیزات در بخشهایی مانند انرژی، آب و فاضلاب و صنایع تولیدی نقش حیاتی دارند. ادامه این فعالیتها میتواند پیالسیهای زیمنس را به هدفی برای ایجاد اختلال در عملیات، سرقت اطلاعات حساس، آسیب به تجهیزات و حتی ایجاد رخدادهای مرتبط با ایمنی تبدیل کند.
باجافزار مدوسا (Medusa) از ژوئن 2021 تاکنون بیش از 500 سازمان فعال در حوزه زیرساختهای حیاتی آمریکا را هدف قرار داده است؛ رقمی که از گسترش دامنه فعالیت این گروه در بخشهای حساس آمریکا خبر میدهد. آژانس امنیت سایبری و امنیت زیرساخت آمریکا (CISA) در یک هشدار مشترک با وزارت بهداشت و خدمات انسانی (HHS) و اداره تحقیقات فدرال (FBI) اعلام کرد که تا آوریل 2026، باجافزار مدوسا به بیش از 500 سازمان در چندین بخش زیرساختهای حیاتی، از جمله سلامت و بهداشت عمومی، صنایع دفاعی، تولید، سرویسها و تأسیسات دولتی، فناوری اطلاعات و سرویسهای مالی نفوذ کرده است.
