کامپوننتهای مخرب و زیرساخت عملیاتی StopAndProtect
در این مرحله، کامپوننتهای اصلی بدافزار فعال میشوند که شامل موارد زیر هستند:
- باجافزار
- کرم SMB/USB
- قفلکننده صفحهنمایش (LockScreen)
- ابزار انتشار VBS (VBS Spreader)
- ابزار چت
- رباینده اطلاعات احراز هویت
با این حال، این عملیات StopAndProtect همیشه منجر به استقرار باجافزار نمیشود. در بیشتر موارد، مشاهده شده است که مهاجمان ابتدا فهرست فایلهای موجود در سیستمها و سپس فایلهای مشخصی را بهصورت مخفیانه سرقت میکنند.
زیرساخت این عملیات متشکل از مجموعهای از سایتهای وردپرس هکشده است که برای اهداف مختلف به کار گرفته میشوند:
- میزبانی مراحل مختلف بدافزار
- فعالیت بهعنوان سرورهای فرماندهی و کنترل (C2) برای ارسال دستورات به سیستمهای آلوده
- ذخیره لاگهای استخراجشده از سیستم قربانیان
شرکت چکپوینت اعلام کرده است که خطاهای امنیتی مهاجمان، اطلاعات بیشتری درباره این کمپین در اختیار پژوهشگران قرار داده است. این خطاها باعث افشای لاگهای دقیق مربوط به فرایند آلودگی، اسکرینشاتهای ثبتشده از سیستم قربانیان و همچنین ابزارهای مورد استفاده برای مدیریت انبوه سایتهای هکشده شدهاند. طبق برآوردها، مهاجمان در جریان این کمپین نزدیک به 2 هزار سایت وردپرس را هک کردهاند.
بررسیها نشان میدهد بیشتر این سایتها از نسخههای قدیمی وردپرس و پلاگینهای قدیمی استفاده میکردند. برای مثال، یکی از سایتهای آلوده همچنان از نسخهای از وردپرس مربوط به سال 2021 استفاده میکرد و همین مسئله آن را در برابر حدود 40 آسیبپذیری مختلف آسیبپذیر کرده بود.
ترفند کپچای جعلی برای آغاز فرآیند آلودگی
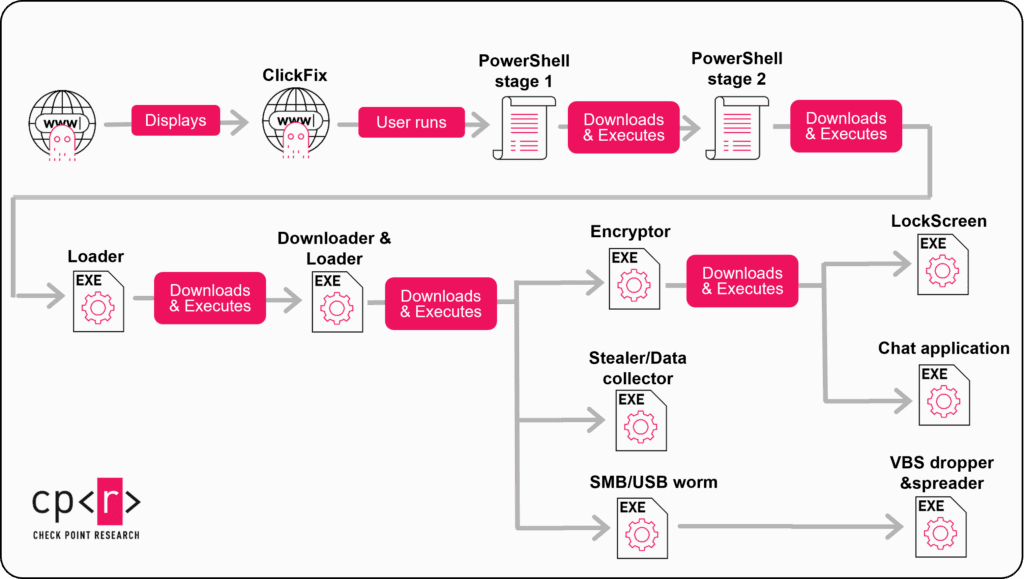
مهاجمان سایتهای وردپرس هکشده تحت کنترل خود را دستکاری کردهاند تا به بازدیدکنندگان، کپچاهای جعلی (Fake CAPTCHA) مشابه کپچاهای مورد استفاده در حملات کلیکفیکس نمایش دهند. این کپچاها بخشی از زنجیره آلودهسازی هستند و کاربر را به اجرای دستورات مخرب ترغیب میکنند. دستور پاورشل که از این طریق اجرا میشود، فرآیندی چندمرحلهای را برای استقرار کامپوننتهای مختلف StopAndProtect آغاز میکند.
این فرآیند در سه مرحله انجام میشود:
مرحله اول: یک دانلودر مبتنی بر .NET که اطلاعات مربوط به آلودگی را به سرور فرماندهی و کنترل (C2) ارسال کرده و مرحله بعدی را بارگذاری میکند.
مرحله دوم: یک دانلودر و لودر مبتنی بر .NET که با بررسی محیط سندباکس (Sandbox) و ثبت لاگهای بیشتر، کامپوننتهای اصلی بدافزار را اجرا میکند.
مرحله سوم: شامل شش کامپوننت اصلی است:
- SilentEncryptor: فایلهای تمام رایانههای آلوده یا فقط سیستمهایی با نام میزبان مشخص را رمزگذاری میکند.
- NetworkShareScanner: مانند یک کرم SMB/USBعمل کرده و برای انتشار آلودگی به دستگاههای دیگر استفاده میشود.
- VBS Spreader: بدافزار را روی هارددیسکها و حافظههای جانبی منتشر میکند، شبکه را اسکن میکند و از طریق WMI حرکت جانبی (Lateral Movement) انجام میدهد.
- LockScreen: ورودی کاربر را مسدود میکند و یک پیام اخاذی همراه با کد QR پرداخت نمایش میدهد.
- SimpleChatProxy: یک ابزار گفتوگوی اختصاصی است که برای برقراری ارتباط میان اپراتور مهاجم و قربانی استفاده میشود.
- SilentDataCollector: فهرستی از تمام درایوهای موجود در سیستم تهیه کرده و آن را رمزگذاری میکند، سپس این فهرست را به سرور C2 ارسال میکند. اپراتور نیز میتواند یک فایل حاوی دستورات را روی سرور قرار دهد تا رباینده اطلاعات با خواندن آن، فایلهای مشخصی را از سیستم قربانی جمعآوری کند.
قابلیتهای پیشرفتهتر برای سرقت اطلاعات و جاسوسی از واتساپ
در نسخههای جدیدتر این رباینده اطلاعات، قابلیتهای بیشتری برای جمعآوری اطلاعات از سیستم قربانی اضافه شده است. این قابلیتها شامل کیلاگر (Keylogger) با امکان شناسایی آدرسهای ایمیل معتبر، استخراج اطلاعات از واتساپ، اتصال و قطع اتصال منابع اشتراکی شبکه و همچنین ثبت اسکرینشات از فعالیت کاربر هر 30 ثانیه است.
به گفته شرکت چکپوینت، اپراتور میتواند یک کلیدواژه جستوجو را برای واتساپ تعیین کند. این قابلیت از هر دو نسخه وب و دسکتاپ واتساپ پشتیبانی میکند. StopAndProtectپس از دریافت کلیدواژه، منتظر میماند تا قربانی برای مدتی از سیستم استفاده نکند. سپس با استفاده از قابلیت خودکارسازی واتساپ، کادر جستوجو را باز میکند و کلیدواژه تعیینشده، مانند نام یک مخاطب، را وارد میکند. در ادامه، اطلاعات مخاطب موردنظر را باز کرده و از صفحه نمایش اسکرینشات تهیه میکند.
نصب پلاگینهای مخفی روی سایتهای وردپرس
بررسیهای بیشتر نشان داده است که مهاجمان از یک آرشیو ZIP حاوی فایل PHP با نام uploader-installer.php برای نصب یک پلاگین سفارشی وردپرس استفاده میکنند. این پلاگین در ادامه یک پلاگین ضروری (MU Plugin) را در مسیر wp-content/mu-plugins ایجاد میکند. پلاگینهای ضروری برخلاف پلاگینهای معمولی، بهصورت خودکار توسط وردپرس بارگذاری میشوند. StopAndProtect از این قابلیت برای ایجاد دسترسی و اجرای فعالیتهای مخرب روی سایتهای هکشده استفاده میکند.
این پلاگین به هر کاربری که اطلاعات ورود معتبر داشته باشد، اجازه میدهد فایلهای دلخواه، از جمله فایلهای PHP، را تقریباً در هر مسیری در Root وردپرس بارگذاری کند. بارگذاری فایلهای PHP میتواند زمینه را برای اجرای کد از راه دور (RCE) فراهم کند.
آرشیوهای حاوی دادههای سرقتشده
فایلهایی که مهاجمان روی سایتهای وردپرس هکشده بارگذاری کردهاند، شامل دادههای سرقتشده از سیستم قربانیان نیز بوده است. پژوهشگران از اواسط ماه می تا پایان جولای 2026، بیش از 700 آرشیو حاوی این دادهها را شناسایی کردند.
در میان این فایلها، تعدادی فایل و ابزار داخلی مربوط به توسعه نیز وجود داشته است. این موضوع احتمال آلودگی سیستمهای مورد استفاده اپراتور را نیز مطرح میکند. یکی از این موارد، ابزاری سفارشی با نام fMain.frm است که برای مدیریت سایتهای وردپرس هکشده استفاده میشود.
به گفته شرکت چکپوینت، این ابزار به اپراتور باتنت اجازه میدهد تعداد زیادی از سایتهای وردپرس هکشده را بهصورت متمرکز مدیریت کند. این ابزار با استفاده از اسکریپتهای PHP اختصاصی برای بارگذاری و حذف امن فایلها، امکان بارگذاری یا حذف فایلهای مختلف، فعال یا غیرفعال کردن کپچای جعلی مبتنی بر کلیکفیکس و همچنین فعال یا غیرفعال کردن کش سایتها را فراهم میکند.
هدف قراردان کاربران ویندوز با کپچای جعلی
سایتهای هکشده در عملیات StopAndProtect یک پلاگین مخرب با نام verify نیز دارند. این پلاگین برای بازدیدکنندگان ویندوز، محتوای اصلی سایت را با یک کپچای جعلی جایگزین میکند و مانع نمایش محتوای واقعی صفحه میشود.
مهاجمان پس از بارگذاری فایلی با نام activator.php، پلاگین verify را فعال میکنند. این فایل نیز پس از اجرای وظیفه خود حذف میشود تا ردپایی از آن روی سایت باقی نماند.
همچنین پژوهشگران چکپوینت دریافتند که مهاجمان برای مدیریت فایلهای بارگذاریشده روی سایتهای وردپرس، از اسکریپتهای PHP سفارشی استفاده میکنند. یکی از این اسکریپتها علاوه بر مدیریت فایلها، فرآیند نصب پلاگین verify را نیز انجام میدهد.
این حملات تنها کاربران ویندوز را هدف قرار میدهند و کاربران سیستمعاملهای مکاواس (macOS) یا لینوکس (Linux) تحت تأثیر آن نیستند.
بررسی زمان ایجاد فایلها در یکی از سایتهای هکشده نشان میدهد که مهاجمان احتمالاً ابتدا اسکریپت بارگذاری امن را روی سایت قرار دادهاند و سپس سایر اسکریپتها را بهعنوان نسخه پشتیبان اضافه کردهاند. به این ترتیب، اگر یک یا دو اسکریپت شناسایی و حذف میشد، مهاجمان همچنان میتوانستند از طریق اسکریپتهای دیگر به سایت هکشده دسترسی داشته باشند.
گسترش دامنه عملیات StopAndProtect
مهاجمان تا 24 جولای 2026 از طریق این کمپین به بیش از 6 هزار آدرس IP منحصربهفرد دسترسی پیدا کرده بودند. بیشترین تعداد این آدرسها به ایالات متحده با 1,852 مورد، روسیه با 630 مورد و هند با 630 مورد اختصاص داشت.
به گفته شرکت چکپوینت، StopAndProtect نشان میدهد مهاجمان چگونه میتوانند هزاران سایت وردپرس قدیمی و بهروزرسانینشده را به بخشی از یک زیرساخت مجرمانه گسترده برای انتشار بدافزار، رصد فعالیت قربانیان، سرقت دادهها و اجرای حملات باجافزاری تبدیل کنند.
پژوهشگران به سازمانها توصیه کردهاند نسبت به کپچاهای غیرعادی که از کاربران میخواهند دستوری را کپی، جایگذاری یا اجرا کنند، هوشیار باشند. همچنین لازم است سیستمها و نرمافزارهای امنیتی بهطور منظم بهروزرسانی شوند. کاربران نیز در صورت مواجهه با سایتی که از آنها میخواهد خارج از مرورگر اقدامی غیرعادی انجام دهند، باید فوراً صفحه را ببندند و از ادامه فعالیت خودداری کنند.