

جستجو
دنبال چه چیزی میگردید؟
مطالب پیشنهادی





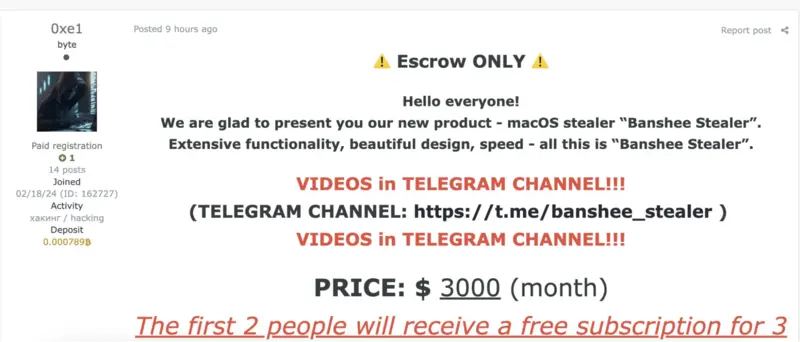
محققان امنیت سایبری آزمایشگاه Elastic Security بدافزار رباینده جدیدی را یافتهاند که کاربران macOS را مورد هدف قرار میدهد. این بدافزار که Banshee Stealer نام دارد با قیمت ۳ هزار دلار در ماه در دارک نت به فروش میرسد و معماریهای x86_64 و ARM64 را مورد هدف قرار میدهد. Banshee

تحلیلگران آزمایشگاه کسپرسکی اخیرا یک کمپین کلاهبرداری به نام Tusk را با هدف سرقت ارز دیجیتال و اطلاعات شخصی کاربران ویندوز و MacOS در سراسر جهان شناسایی کردهاند. این کمپین به منظور توزیع بدافزارهایی مانند DanaBot و StealC طراحی شده است. شواهد حاکی از آن است که هکرهای روسی زبان
سیستم مانیتورینگ آزمایشگاه کسپرسکی در اوایل ماه جولای، یک کرم رایانهای خود انتشار جدید را در وب سایت اداره گاز یکی از شهرهای روسیه ثبت کرد. این بدافزار که کرم رایانهای CMoon نام دارد، قادر به تهیه اسکرین شات، سرقت اطلاعات حساب کاربری، دادههای پرداخت و محرمانه و دانلود پیلود

گوگل اخیرا قربانی پلتفرم تبلیغاتی خود شده است. ماجرا از این قرار است که هکرها توسط این پلتفرم، تبلیغاتی را برای اپلیکیشن جعلی Google Authenticator (یک ابزار احراز هویت چند عاملی) ایجاد کردند تا تحت پوشش آن، بدافزار DeerStealer را توزیع کنند. هکرها در واقع با قرار دادن تبلیغات جعلی

ویل هریس، مهندس نرم افزار گوگل کروم، سیاُم جولای ۲۰۲۴ طی بیانیهای اعلام کرد که به منظور محافظت بهتر از کوکیها در سیستمهای ویندوز و حفاظت بهبود یافته در برابر حملات بدافزارهای رباینده اطلاعات (infostealer)، ویژگی رمزگذاری محدود به اپلیکیشن (app-bound) به مرورگر کروم اضافه خواهد شد. کروم در حال

محققان Proofpoint، حملات جدیدی را شناسایی کردهاند که از خطاهای جعلی Google Chrome و همچنین Word و OneDrive به منظور توزیع بدافزار استفاده میکنند. مهاجمان سایبری در این حملات با به کارگیری تکینیکهای مهندسی اجتماعی، کاربران را توسط این پیامهای خطا فریب میدهند تا اسکریپتهای مخرب PowerShell حاوی بدافزار را

رباینده (Stealer)، تروجانی است که اطلاعات را از سیستم جمع آوری میکند. متداولترین شکل رباینده ها، آنهایی هستند که اطلاعات لاگین مانند نام کاربری و رمز عبور را جمعآوری و سپس آنها را از طریق ایمیل یا شبکه به سرور یا سیستم دیگری ارسال میکنند. رباینده ها، همیشه به عنوان

محققان امنیت سایبری، یک بدافزار رباینده اطلاعات جدید به نام Cuckoo را شناسایی کردهاند که سیستمهای Mac مبتنی بر Intel و Arm را مورد هدف قرار میدهد. بدافزار Cuckoo علاوه بر ربودن اطلاعات، به عنوان یک جاسوس افزار نیز عمل میکند و به دنبال حفظ دسترسی بر روی میزبان آلوده

محققان امنیت سایبری اخیرا یک حمله چند مرحلهای پیچیده را کشف کردند که از طعمه های فیشینگ با مضمون فاکتور برای ارائه طیف گستردهای از بدافزارها مانند VenomRAT ، Remcos RAT، XWORM ، NanoCore RAT ویک رباینده که کیف پولهای کریپتو را مورد هدف قرار میدهد، استفاده می کند. آزمایشگاه

Cofense Intelligence در بیست و یکم فوریه 2024، یک گروه فیشینگ را شناسایی کرد که بخش نفت و گاز را به منظور استقرار بدافزار Rhadamanthys ، یک رباینده اطلاعات پیشرفته مورد هدف قرار داده بود. این رباینده در قالب “بدافزار به عنوان یک سرویس” یا MaaS ارائه میشود. بدافزار Rhadamanthys
محققان امنیت سایبری آزمایشگاه Elastic Security بدافزار رباینده جدیدی را یافتهاند که کاربران macOS را مورد هدف قرار میدهد. این بدافزار که Banshee Stealer نام دارد با قیمت ۳ هزار دلار در ماه در دارک نت به فروش میرسد و معماریهای x86_64 و ARM64 را مورد هدف قرار میدهد. Banshee
تحلیلگران آزمایشگاه کسپرسکی اخیرا یک کمپین کلاهبرداری به نام Tusk را با هدف سرقت ارز دیجیتال و اطلاعات شخصی کاربران ویندوز و MacOS در سراسر جهان شناسایی کردهاند. این کمپین به منظور توزیع بدافزارهایی مانند DanaBot و StealC طراحی شده است. شواهد حاکی از آن است که هکرهای روسی زبان
سیستم مانیتورینگ آزمایشگاه کسپرسکی در اوایل ماه جولای، یک کرم رایانهای خود انتشار جدید را در وب سایت اداره گاز یکی از شهرهای روسیه ثبت کرد. این بدافزار که کرم رایانهای CMoon نام دارد، قادر به تهیه اسکرین شات، سرقت اطلاعات حساب کاربری، دادههای پرداخت و محرمانه و دانلود پیلود
گوگل اخیرا قربانی پلتفرم تبلیغاتی خود شده است. ماجرا از این قرار است که هکرها توسط این پلتفرم، تبلیغاتی را برای اپلیکیشن جعلی Google Authenticator (یک ابزار احراز هویت چند عاملی) ایجاد کردند تا تحت پوشش آن، بدافزار DeerStealer را توزیع کنند. هکرها در واقع با قرار دادن تبلیغات جعلی
ویل هریس، مهندس نرم افزار گوگل کروم، سیاُم جولای ۲۰۲۴ طی بیانیهای اعلام کرد که به منظور محافظت بهتر از کوکیها در سیستمهای ویندوز و حفاظت بهبود یافته در برابر حملات بدافزارهای رباینده اطلاعات (infostealer)، ویژگی رمزگذاری محدود به اپلیکیشن (app-bound) به مرورگر کروم اضافه خواهد شد. کروم در حال
محققان Proofpoint، حملات جدیدی را شناسایی کردهاند که از خطاهای جعلی Google Chrome و همچنین Word و OneDrive به منظور توزیع بدافزار استفاده میکنند. مهاجمان سایبری در این حملات با به کارگیری تکینیکهای مهندسی اجتماعی، کاربران را توسط این پیامهای خطا فریب میدهند تا اسکریپتهای مخرب PowerShell حاوی بدافزار را
رباینده (Stealer)، تروجانی است که اطلاعات را از سیستم جمع آوری میکند. متداولترین شکل رباینده ها، آنهایی هستند که اطلاعات لاگین مانند نام کاربری و رمز عبور را جمعآوری و سپس آنها را از طریق ایمیل یا شبکه به سرور یا سیستم دیگری ارسال میکنند. رباینده ها، همیشه به عنوان
محققان امنیت سایبری، یک بدافزار رباینده اطلاعات جدید به نام Cuckoo را شناسایی کردهاند که سیستمهای Mac مبتنی بر Intel و Arm را مورد هدف قرار میدهد. بدافزار Cuckoo علاوه بر ربودن اطلاعات، به عنوان یک جاسوس افزار نیز عمل میکند و به دنبال حفظ دسترسی بر روی میزبان آلوده
محققان امنیت سایبری اخیرا یک حمله چند مرحلهای پیچیده را کشف کردند که از طعمه های فیشینگ با مضمون فاکتور برای ارائه طیف گستردهای از بدافزارها مانند VenomRAT ، Remcos RAT، XWORM ، NanoCore RAT ویک رباینده که کیف پولهای کریپتو را مورد هدف قرار میدهد، استفاده می کند. آزمایشگاه
Cofense Intelligence در بیست و یکم فوریه 2024، یک گروه فیشینگ را شناسایی کرد که بخش نفت و گاز را به منظور استقرار بدافزار Rhadamanthys ، یک رباینده اطلاعات پیشرفته مورد هدف قرار داده بود. این رباینده در قالب “بدافزار به عنوان یک سرویس” یا MaaS ارائه میشود. بدافزار Rhadamanthys
