تگ: WordPress

تهدیدات سایبری - گروه vulnerbyte - گروه والنربایت -vulnerbyte group - آسیب پذیری پلاگین W3 Total Cache - وردپرس - CVE-2024-12365

آسیب پذیری پلاگین W3 Total Cache، یک میلیون وب سایت وردپرس را تهدید می‌کند!

یک آسیب پذیری با شدت بالا در پلاگین W3 Total Cache وردپرس شناسایی شده است که می‌تواند به مهاجمان امکان دسترسی به اطلاعات مختلف از جمله متادیتاهای اپلیکیشن‌های مبتنی بر اَبر را بدهد. افزونه W3 Total Cache از چندین روش Cache استفاده می‌کند و برای بهینه سازی سرعت سایت، کاهش

تهدیدات سایبری - گروه vulnerbyte - گروه والنربایت -vulnerbyte group - اسکیمرهای وردپرس - WordPress Skimmers

اسکیمرهای وردپرس با تزریق خود به جداول پایگاه داده، پنهان می‌شوند!

محققان امنیت سایبری یک بدافزار پیچیده اسکیمر کارت اعتباری را شناسایی کرده‌اند که سایت‌های تجارت الکترونیک وردپرس را هدف قرار می‌دهد و از روشی منحصر به فرد برای فرار از شناسایی استفاده می‌کند. اسکیمرها نوعی بدافزار هستند که اطلاعات حساس کاربران مانند داده‌های کارت اعتباری، اطلاعات لاگین یا دیگر داده‌های

تهدیدات سایبری - گروه vulnerbyte - گروه والنربایت -vulnerbyte group - آسیب پذیری پلاگین WPLMS - آسیب پذیری پلاگین VibeBP - وردپرس - WordPress

آسیب پذیری‌های بحرانی در افزونه‌های پریمیوم WPLMS و VibeBP وردپرس!

ارزیابی‌های امنیتی اخیر محققان Patchstack، منجر به شناسایی آسیب پذیری‌های متعددی در افزونه‌های WPLMS و VibeBP وردپرس شده است که در این گزارش مورد بررسی قرار گرفته‌اند. WPLMS یکی از جامع‌ترین قالب‌ها و افزونه‌های وردپرس برای ایجاد سیستم‌های مدیریت آموزش است. این افزونه امکان ساخت وب‌سایت‌های پیشرفته LMS با امکانات

تهدیدات سایبری - گروه vulnerbyte - گروه والنربایت -vulnerbyte group - وردپرس - افزونه Hunk Companion

افزونه Hunk Companion وردپرس برای نصب پلاگین‌های آسیب پذیر مورد سوء استفاده قرار گرفت!

پلاگین Hunk Companion  که در برخی از قالب‌های وردپرس استفاده می‌شود، اخیراً به دلیل داشتن آسیب ‌پذیری بحرانی مورد سوء استفاده قرار گرفته است. این افزونه می‌تواند به مهاجمان اجازه دهد پلاگین‌های مخرب یا آسیب ‌پذیر را به صورت خودکار روی وب‌سایت‌های وردپرس نصب کنند. چنین رفتاری می‌تواند خطر بزرگی

تهدیدات سایبری - گروه vulnerbyte - گروه والنربایت -vulnerbyte group - داده لاگین وردپرس - گیت ‌هاب - GitHub -

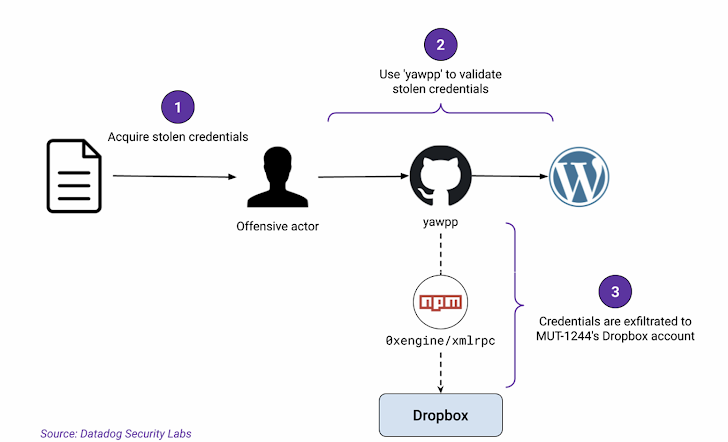
بیش از 390 هزار داده لاگین وردپرس از طریق مخزن آلوده گیت‌ هاب به سرقت رفت!

گزارش شده است که یک مخزن گیت ‌هاب حذف ‌شده که میزبان کد اثبات مفهوم (PoC) تروجانیزه بوده است، بیش از ۳۹۰ هزار داده لاگین را ربوده است. این مخزن که «github[.]com/hpc20235/yawpp» نام دارد، یک ابزار وردپرس برای انتشار پست‌ در سیستم مدیریت محتوای آنلاین (CMS) را تبلیغ می‌کرد. این

گروه vulnerbyte - گروه والنربایت -vulnerbyte group - آسیب پذیری‌ بحرانی - پلاگین آنتی اسپم وردپرس - Anti-Spam by CleanTalk

آسیب پذیری‌های بحرانی در پلاگین آنتی اسپم CleanTalk وردپرس را فورا پچ کنید

دو آسیب پذیری بحرانی در پلاگین آنتی اسپم CleanTalk وردپرس کشف شده است که بیش از ۲۰۰هزار سایت را در معرض هک قرار میدهند. این افزونه در واقع ” Anti-Spam by CleanTalk”‌ نام دارد. این آسیب پذیری‌ها که با شناسه‌های CVE-2024-10542 و CVE-2024-10781 دنبال می‌شوند به مهاجمان احراز هویت نشده

گروه vulnerbyte - گروه والنربایت - vulnerbyte group - پلاگین LiteSpeed Cache وردپرس - CVE-2024-50550

کشف آسیب پذیری CVE-2024-50550 در پلاگین LiteSpeed ​​Cache وردپرس!

آخرین نسخه رایگان پلاگین محبوب LiteSpeed ​​Cache (لایت اسپید کش یا LSCWP) وردپرس دارای یک آسیب پذیری جدید افزایش سطح دسترسی است که می‌تواند به بازدیدکنندگان احراز هویت نشده سایت اجازه دهد تا حقوق دسترسی admin را به دست آورند. LiteSpeed ​​Cache یکی از پرکاربردترین و محبوب‌ترین افزونه‌های کش در

WordPress - سایت وردپرس - ClickFix - گروه vulnerbyte - گروه والنربایت - vulnerbyte group - ClearFake

شش هزار وب سایت وردپرس توسط افزونه‌های مخرب جعلی هک شدند!

تیم امنیتی GoDaddy در حال ردیابی نوع جدیدی از حملات به روزرسانی جعلی مرورگر تحت عنوان ClickFix  (معروف به ClearFake) است که از طریق نصب پلاگین‌های جعلی وردپرس انجام می‌شود. تکنیک ClickFix از استراتژی‌های مهندسی اجتماعی برای فریب کاربران به منظور اجرای کدهای مخرب استفاده می‌کند و در نهایت سیستم‌های

تهدیدات سایبری - گروه vulnerbyte - گروه والنربایت -vulnerbyte group - آسیب پذیری پلاگین W3 Total Cache - وردپرس - CVE-2024-12365

آسیب پذیری پلاگین W3 Total Cache، یک میلیون وب سایت وردپرس را تهدید می‌کند!

یک آسیب پذیری با شدت بالا در پلاگین W3 Total Cache وردپرس شناسایی شده است که می‌تواند به مهاجمان امکان دسترسی به اطلاعات مختلف از جمله متادیتاهای اپلیکیشن‌های مبتنی بر اَبر را بدهد. افزونه W3 Total Cache از چندین روش Cache استفاده می‌کند و برای بهینه سازی سرعت سایت، کاهش

تهدیدات سایبری - گروه vulnerbyte - گروه والنربایت -vulnerbyte group - اسکیمرهای وردپرس - WordPress Skimmers

اسکیمرهای وردپرس با تزریق خود به جداول پایگاه داده، پنهان می‌شوند!

محققان امنیت سایبری یک بدافزار پیچیده اسکیمر کارت اعتباری را شناسایی کرده‌اند که سایت‌های تجارت الکترونیک وردپرس را هدف قرار می‌دهد و از روشی منحصر به فرد برای فرار از شناسایی استفاده می‌کند. اسکیمرها نوعی بدافزار هستند که اطلاعات حساس کاربران مانند داده‌های کارت اعتباری، اطلاعات لاگین یا دیگر داده‌های

تهدیدات سایبری - گروه vulnerbyte - گروه والنربایت -vulnerbyte group - آسیب پذیری پلاگین WPLMS - آسیب پذیری پلاگین VibeBP - وردپرس - WordPress

آسیب پذیری‌های بحرانی در افزونه‌های پریمیوم WPLMS و VibeBP وردپرس!

ارزیابی‌های امنیتی اخیر محققان Patchstack، منجر به شناسایی آسیب پذیری‌های متعددی در افزونه‌های WPLMS و VibeBP وردپرس شده است که در این گزارش مورد بررسی قرار گرفته‌اند. WPLMS یکی از جامع‌ترین قالب‌ها و افزونه‌های وردپرس برای ایجاد سیستم‌های مدیریت آموزش است. این افزونه امکان ساخت وب‌سایت‌های پیشرفته LMS با امکانات

تهدیدات سایبری - گروه vulnerbyte - گروه والنربایت -vulnerbyte group - وردپرس - افزونه Hunk Companion

افزونه Hunk Companion وردپرس برای نصب پلاگین‌های آسیب پذیر مورد سوء استفاده قرار گرفت!

پلاگین Hunk Companion  که در برخی از قالب‌های وردپرس استفاده می‌شود، اخیراً به دلیل داشتن آسیب ‌پذیری بحرانی مورد سوء استفاده قرار گرفته است. این افزونه می‌تواند به مهاجمان اجازه دهد پلاگین‌های مخرب یا آسیب ‌پذیر را به صورت خودکار روی وب‌سایت‌های وردپرس نصب کنند. چنین رفتاری می‌تواند خطر بزرگی

تهدیدات سایبری - گروه vulnerbyte - گروه والنربایت -vulnerbyte group - داده لاگین وردپرس - گیت ‌هاب - GitHub -

بیش از 390 هزار داده لاگین وردپرس از طریق مخزن آلوده گیت‌ هاب به سرقت رفت!

گزارش شده است که یک مخزن گیت ‌هاب حذف ‌شده که میزبان کد اثبات مفهوم (PoC) تروجانیزه بوده است، بیش از ۳۹۰ هزار داده لاگین را ربوده است. این مخزن که «github[.]com/hpc20235/yawpp» نام دارد، یک ابزار وردپرس برای انتشار پست‌ در سیستم مدیریت محتوای آنلاین (CMS) را تبلیغ می‌کرد. این

گروه vulnerbyte - گروه والنربایت -vulnerbyte group - آسیب پذیری‌ بحرانی - پلاگین آنتی اسپم وردپرس - Anti-Spam by CleanTalk

آسیب پذیری‌های بحرانی در پلاگین آنتی اسپم CleanTalk وردپرس را فورا پچ کنید

دو آسیب پذیری بحرانی در پلاگین آنتی اسپم CleanTalk وردپرس کشف شده است که بیش از ۲۰۰هزار سایت را در معرض هک قرار میدهند. این افزونه در واقع ” Anti-Spam by CleanTalk”‌ نام دارد. این آسیب پذیری‌ها که با شناسه‌های CVE-2024-10542 و CVE-2024-10781 دنبال می‌شوند به مهاجمان احراز هویت نشده

گروه vulnerbyte - گروه والنربایت - vulnerbyte group - پلاگین LiteSpeed Cache وردپرس - CVE-2024-50550

کشف آسیب پذیری CVE-2024-50550 در پلاگین LiteSpeed ​​Cache وردپرس!

آخرین نسخه رایگان پلاگین محبوب LiteSpeed ​​Cache (لایت اسپید کش یا LSCWP) وردپرس دارای یک آسیب پذیری جدید افزایش سطح دسترسی است که می‌تواند به بازدیدکنندگان احراز هویت نشده سایت اجازه دهد تا حقوق دسترسی admin را به دست آورند. LiteSpeed ​​Cache یکی از پرکاربردترین و محبوب‌ترین افزونه‌های کش در

WordPress - سایت وردپرس - ClickFix - گروه vulnerbyte - گروه والنربایت - vulnerbyte group - ClearFake

شش هزار وب سایت وردپرس توسط افزونه‌های مخرب جعلی هک شدند!

تیم امنیتی GoDaddy در حال ردیابی نوع جدیدی از حملات به روزرسانی جعلی مرورگر تحت عنوان ClickFix  (معروف به ClearFake) است که از طریق نصب پلاگین‌های جعلی وردپرس انجام می‌شود. تکنیک ClickFix از استراتژی‌های مهندسی اجتماعی برای فریب کاربران به منظور اجرای کدهای مخرب استفاده می‌کند و در نهایت سیستم‌های