

جستجو














پژوهشگران امنیت سایبری از شناسایی بدافزار اندرویدی RatHat خبر دادهاند که بر اساس ارزیابیها، به عوامل تهدید مستقر در چین نسبت داده میشود و به سامانهای مبتنی بر هوش مصنوعی (AI) برای هدایت و کنترل دستگاههای آلوده مجهز است. بدافزار اندرویدی RatHat عمدتاً از طریق اسمیشینگ هدفمند (Targeted Smishing) و تبلیغات مخرب توزیع میشود و با هدایت کاربران به پورتالهای جعلی دانلود شخص ثالث، فرآیند آلودگی چندمرحلهای و خودکاری را برای استقرار بدافزار روی دستگاه آغاز میکند.
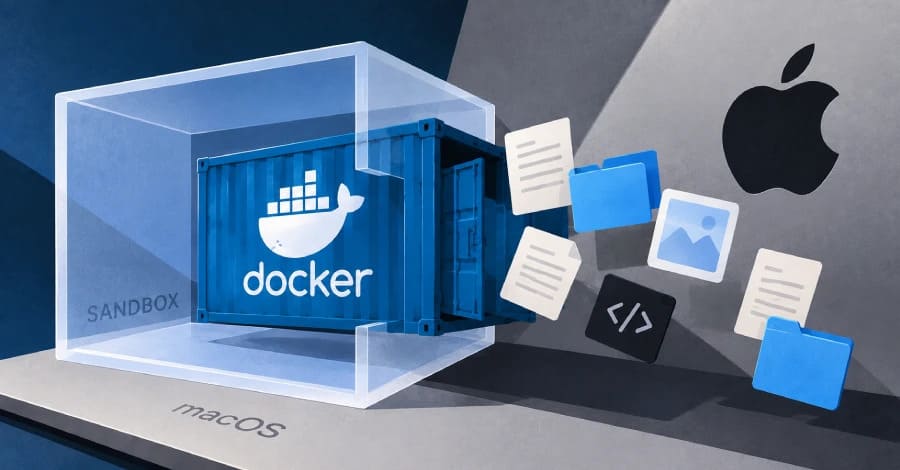
یک آسیبپذیری بحرانی با شناسه CVE-2026-77179 در Docker Sandboxes شناسایی شده است که به کد مخرب اجراشده در ماشین مجازی (VM) روی مکاواس (macOS) اجازه میدهد از دایرکتوری پروژه بهاشتراکگذاشتهشده خارج شود و فایلهای دیگر سیستم میزبان را بخواند یا تغییر دهد.
این آسیبپذیری Docker Sandboxes، نسخههای 0.28.0 تا پیش از 0.42.0 را در مکاواس تحت تأثیر قرار میدهد و امکان فرار از محیط سندباکس (Sandbox Escape) را با سطح دسترسی حساب کاربری میزبان فراهم میکند. داکر در 7 سپتامبر با انتشار نسخه 0.42.0 این ضعف امنیتی را پچ کرد و در 15 سپتامبر جزئیات آن را در یک اطلاعیه امنیتی به اطلاع کاربران رساند.
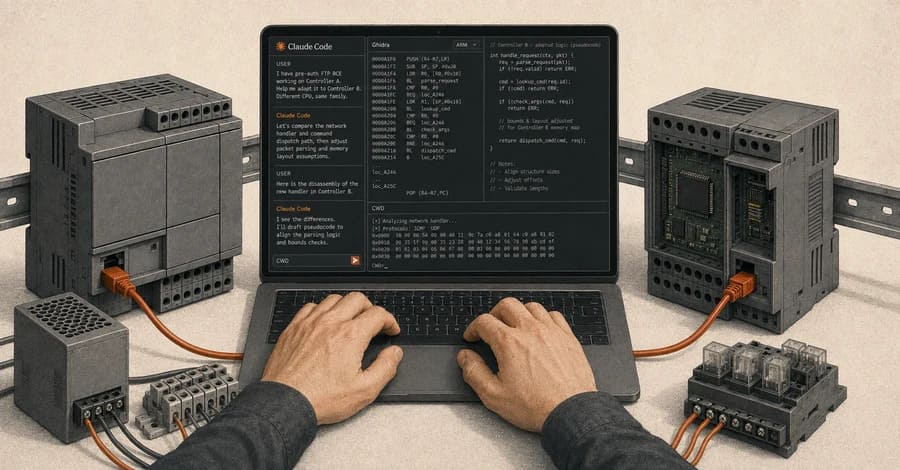
پژوهشگران Vedere Labs شرکت Forescout با استفاده از هوش مصنوعی Claude موفق شدند یک اکسپلویت عملیاتی اجرای کد از راه دور پیش از احراز هویت (RCE) را از یک کنترلر منطقی قابل برنامهریزی (PLC) شرکت WAGO به یک مدل دیگر پورت کنند و کد شِل (Shellcode) مبتنی بر معماری ARM را روی سختافزار واقعی به اجرا درآورند. این آزمایش نشان میدهد هوش مصنوعی Claude میتواند در پورت کردن و تطبیق اکسپلویتهای موجود برای تجهیزات صنعتی نقش داشته باشد؛ در عین حال، این پژوهش بر محدودیتهای هوش مصنوعی، ضرورت هدایت پژوهشگر و پیامدهای احتمالی اجرای اقدامات نادرست در محیطهای فناوری عملیاتی (OT) نیز تأکید دارد.

پژوهشگران امنیت سایبری از شناسایی یک زنجیره اکسپلویت مرتبط با آسیبپذیریهای شیرپوینت (SharePoint) خبر دادهاند که میتواند به مهاجمان اجازه دهد بدون داشتن حساب کاربری معتبر، هویت کاربر موردنظر حتی یک حساب ادمین را جعل کرده و در نهایت به اجرای کد از راه دور بدون احراز هویت (Unauthenticated RCE) دست پیدا کنند. بخش مهمی از این پژوهش با کمک یک عامل هوش مصنوعی (AI Agent) انجام شده است که در بررسی کد و شناسایی مسیر حمله نقش داشته و نشان میدهد هوش مصنوعی چگونه میتواند در کشف و زنجیرهکردن اکسپلویتهای مرتبط با آسیبپذیریهای شیرپوینت به کار گرفته شود.
شرکت OpenAI مدل GPT 5.6 Cyber را با تمرکز بر تحقیقات آسیبپذیری، تست نفوذ و پاسخگویی به رخدادهای امنیتی توسعه داده است. GPT 5.6 Cyber برخلاف مدلهای عمومی برای کاربران عادی در دسترس نیست و OpenAI دسترسی به آن را به شرکتهای تأییدشده و مجموعههای فعال در حوزه امنیت سایبری محدود کرده است.

بدافزار Dolphin X با معرفی قابلیت پروفایلسازی مبتنی بر هوش مصنوعی (AI-powered Profiling) رویکرد جدیدی را در اختیار مجرمان سایبری قرار داده است؛ قابلیتی که با تحلیل دادههای جمعآوریشده از سیستمهای آلوده، برای هر قربانی امتیاز ریسک (Risk Score) ایجاد کرده و اهداف ارزشمندتر را برای مراحل بعدی حمله اولویتبندی میکند
سرعت پیشرفت هوش مصنوعی، معادلات مدیریت آسیبپذیری را دگرگون کرده است. امروزه برخی مدلهای پیشرفته هوش مصنوعی قادرند تنها در 20 ساعت و صرفاً بر اساس توضیحات یک آسیبپذیری، یک اکسپلویت عملیاتی تولید کنند؛ قابلیتی که نشان میدهد رویکرد سنتی مبتنی بر پچ کردن دیگر پاسخگوی سرعت تحول تهدیدات سایبری نیست
کاخ سفید با راهاندازی برنامه Gold Eagle، گام تازهای در استفاده از هوش مصنوعی برای تقویت فرآیندهای دفاع سایبری برداشته است؛ برنامهای که با هدف تسریع مدیریت آسیبپذیری با هوش مصنوعی طراحی شده و قرار است شناسایی، اولویتبندی، اعتبارسنجی و اقدامات اصلاحی مربوط به آسیبپذیریهای نرمافزاری را در میان سازمانهای فدرال، اپراتورهای زیرساختهای حیاتی و جوامع نرمافزارهای متنباز هماهنگتر و کارآمدتر کند

یک مهاجم روسیزبان با نام bandcampro از ابزار متنباز Gemini CLI گوگل برای اجرای عملیات هک و مدیریت یک باتنت در مقیاس کوچک استفاده کرد. Gemini CLI یک ابزار هوش مصنوعی مجهز به قابلیتهای عامل هوش مصنوعی (AI Agent Capabilities) است

پژوهشگران امنیتی شرکت Noma Security از تکنیکی جدید با نام گیتلاست (GitLost) پرده برداشتهاند که نشان میدهد یک مورد پیگیری عمومی (Issue) در گیتهاب میتواند قابلیت گردشکارهای مبتنی بر عامل هوش مصنوعی گیتهاب (GitHub Agentic Workflows) را فریب داده و باعث افشای اطلاعات مخازن خصوصی یک سازمان شود
پژوهشگران امنیت سایبری از شناسایی بدافزار اندرویدی RatHat خبر دادهاند که بر اساس ارزیابیها، به عوامل تهدید مستقر در چین نسبت داده میشود و به سامانهای مبتنی بر هوش مصنوعی (AI) برای هدایت و کنترل دستگاههای آلوده مجهز است. بدافزار اندرویدی RatHat عمدتاً از طریق اسمیشینگ هدفمند (Targeted Smishing) و تبلیغات مخرب توزیع میشود و با هدایت کاربران به پورتالهای جعلی دانلود شخص ثالث، فرآیند آلودگی چندمرحلهای و خودکاری را برای استقرار بدافزار روی دستگاه آغاز میکند.
یک آسیبپذیری بحرانی با شناسه CVE-2026-77179 در Docker Sandboxes شناسایی شده است که به کد مخرب اجراشده در ماشین مجازی (VM) روی مکاواس (macOS) اجازه میدهد از دایرکتوری پروژه بهاشتراکگذاشتهشده خارج شود و فایلهای دیگر سیستم میزبان را بخواند یا تغییر دهد.
این آسیبپذیری Docker Sandboxes، نسخههای 0.28.0 تا پیش از 0.42.0 را در مکاواس تحت تأثیر قرار میدهد و امکان فرار از محیط سندباکس (Sandbox Escape) را با سطح دسترسی حساب کاربری میزبان فراهم میکند. داکر در 7 سپتامبر با انتشار نسخه 0.42.0 این ضعف امنیتی را پچ کرد و در 15 سپتامبر جزئیات آن را در یک اطلاعیه امنیتی به اطلاع کاربران رساند.
پژوهشگران Vedere Labs شرکت Forescout با استفاده از هوش مصنوعی Claude موفق شدند یک اکسپلویت عملیاتی اجرای کد از راه دور پیش از احراز هویت (RCE) را از یک کنترلر منطقی قابل برنامهریزی (PLC) شرکت WAGO به یک مدل دیگر پورت کنند و کد شِل (Shellcode) مبتنی بر معماری ARM را روی سختافزار واقعی به اجرا درآورند. این آزمایش نشان میدهد هوش مصنوعی Claude میتواند در پورت کردن و تطبیق اکسپلویتهای موجود برای تجهیزات صنعتی نقش داشته باشد؛ در عین حال، این پژوهش بر محدودیتهای هوش مصنوعی، ضرورت هدایت پژوهشگر و پیامدهای احتمالی اجرای اقدامات نادرست در محیطهای فناوری عملیاتی (OT) نیز تأکید دارد.
پژوهشگران امنیت سایبری از شناسایی یک زنجیره اکسپلویت مرتبط با آسیبپذیریهای شیرپوینت (SharePoint) خبر دادهاند که میتواند به مهاجمان اجازه دهد بدون داشتن حساب کاربری معتبر، هویت کاربر موردنظر حتی یک حساب ادمین را جعل کرده و در نهایت به اجرای کد از راه دور بدون احراز هویت (Unauthenticated RCE) دست پیدا کنند. بخش مهمی از این پژوهش با کمک یک عامل هوش مصنوعی (AI Agent) انجام شده است که در بررسی کد و شناسایی مسیر حمله نقش داشته و نشان میدهد هوش مصنوعی چگونه میتواند در کشف و زنجیرهکردن اکسپلویتهای مرتبط با آسیبپذیریهای شیرپوینت به کار گرفته شود.
شرکت OpenAI مدل GPT 5.6 Cyber را با تمرکز بر تحقیقات آسیبپذیری، تست نفوذ و پاسخگویی به رخدادهای امنیتی توسعه داده است. GPT 5.6 Cyber برخلاف مدلهای عمومی برای کاربران عادی در دسترس نیست و OpenAI دسترسی به آن را به شرکتهای تأییدشده و مجموعههای فعال در حوزه امنیت سایبری محدود کرده است.
بدافزار Dolphin X با معرفی قابلیت پروفایلسازی مبتنی بر هوش مصنوعی (AI-powered Profiling) رویکرد جدیدی را در اختیار مجرمان سایبری قرار داده است؛ قابلیتی که با تحلیل دادههای جمعآوریشده از سیستمهای آلوده، برای هر قربانی امتیاز ریسک (Risk Score) ایجاد کرده و اهداف ارزشمندتر را برای مراحل بعدی حمله اولویتبندی میکند
سرعت پیشرفت هوش مصنوعی، معادلات مدیریت آسیبپذیری را دگرگون کرده است. امروزه برخی مدلهای پیشرفته هوش مصنوعی قادرند تنها در 20 ساعت و صرفاً بر اساس توضیحات یک آسیبپذیری، یک اکسپلویت عملیاتی تولید کنند؛ قابلیتی که نشان میدهد رویکرد سنتی مبتنی بر پچ کردن دیگر پاسخگوی سرعت تحول تهدیدات سایبری نیست
کاخ سفید با راهاندازی برنامه Gold Eagle، گام تازهای در استفاده از هوش مصنوعی برای تقویت فرآیندهای دفاع سایبری برداشته است؛ برنامهای که با هدف تسریع مدیریت آسیبپذیری با هوش مصنوعی طراحی شده و قرار است شناسایی، اولویتبندی، اعتبارسنجی و اقدامات اصلاحی مربوط به آسیبپذیریهای نرمافزاری را در میان سازمانهای فدرال، اپراتورهای زیرساختهای حیاتی و جوامع نرمافزارهای متنباز هماهنگتر و کارآمدتر کند
یک مهاجم روسیزبان با نام bandcampro از ابزار متنباز Gemini CLI گوگل برای اجرای عملیات هک و مدیریت یک باتنت در مقیاس کوچک استفاده کرد. Gemini CLI یک ابزار هوش مصنوعی مجهز به قابلیتهای عامل هوش مصنوعی (AI Agent Capabilities) است
پژوهشگران امنیتی شرکت Noma Security از تکنیکی جدید با نام گیتلاست (GitLost) پرده برداشتهاند که نشان میدهد یک مورد پیگیری عمومی (Issue) در گیتهاب میتواند قابلیت گردشکارهای مبتنی بر عامل هوش مصنوعی گیتهاب (GitHub Agentic Workflows) را فریب داده و باعث افشای اطلاعات مخازن خصوصی یک سازمان شود
