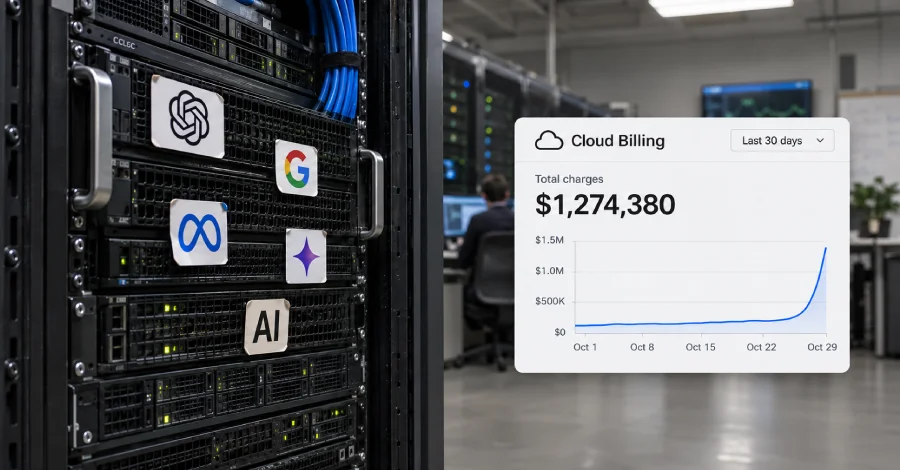
گوگل درباره سوءاستفاده عوامل تهدید از دسترسی سازمانها به مدلهای زبانی بزرگ (LLMs) هشدار داد. در این حملات، مهاجمان با دسترسی غیرمجاز به حسابهای سازمانی، از منابع محاسباتی گرانقیمت و سرویسهای هوش مصنوعی برای اهداف خود استفاده میکنند؛ درحالیکه هزینه مصرف این منابع بر عهده سازمانهای قربانی قرار میگیرد. این روش LLMjacking نام دارد و نوعی سرقت منابع محسوب میشود که متناسب با گسترش استفاده از مدلهای زبانی بزرگ شکل گرفته است. در حملات LLMjacking، مهاجم از طریق فیشینگ، افشای کد منبع، پیکربندی نادرست محیطها یا افشای کدهای سمت کاربر، یک کلید API به دست میآورد و با استفاده از آن، بدون مجوز به حسابهای سازمانی در سرویسهای مدل زبانی بزرگ دسترسی پیدا میکند؛ درحالیکه هزینه مصرف منابع همچنان بر عهده مالک قانونی حساب باقی میماند.

گوگل درباره سوءاستفاده عوامل تهدید از دسترسی سازمانها به مدلهای زبانی بزرگ (LLMs) هشدار داد. در این حملات، مهاجمان با دسترسی غیرمجاز به حسابهای سازمانی، از منابع محاسباتی گرانقیمت و سرویسهای هوش مصنوعی برای اهداف خود استفاده میکنند؛ درحالیکه هزینه مصرف این منابع بر عهده سازمانهای قربانی قرار میگیرد. این روش LLMjacking نام دارد و نوعی سرقت منابع محسوب میشود که متناسب با گسترش استفاده از مدلهای زبانی بزرگ شکل گرفته است. در حملات LLMjacking، مهاجم از طریق فیشینگ، افشای کد منبع، پیکربندی نادرست محیطها یا افشای کدهای سمت کاربر، یک کلید API به دست میآورد و با استفاده از آن، بدون مجوز به حسابهای سازمانی در سرویسهای مدل زبانی بزرگ دسترسی پیدا میکند؛ درحالیکه هزینه مصرف منابع همچنان بر عهده مالک قانونی حساب باقی میماند.