محدودیتهای دادههای Passive Scan
بیشتر سازمانها برای دید بیرونی خود به منابعی مثل اسکنهای اینترنتی غیرفعال، دیتاستهای اشتراکی یا بررسیهای دورهای تکیه میکنند. این دادهها معمولاً تصویر لحظهای از داراییها، پورتهای باز یا سرویسهای قابل مشاهده در زمان اسکن هستند.
اما یک مشکل بزرگ وجود دارد:
زیرساخت امروز بسیار پویا است و دادههای غیرفعال خیلی سریع کهنه میشوند.
سرویسهای ابری هر روز تغییر میکنند.
تیمهای توسعه مدام سرویس جدید بالا میآورند.
کانفیگهای اشتباه گاهی در چند ساعت ایجاد و حذف میشوند.
وقتی تصمیم امنیتی روی این دادههای قدیمی گرفته شود، نتیجه چیزی جز تصمیم اشتباه نیست.
برای داشتن تصویری واقعی و دقیق از چیزهایی که در معرض عموم هستند، تیمها باید روی پایش فعال، خودکار و روزانه سرمایهگذاری کنند؛ دقیقاً همان کاری که مهاجمان هر روز انجامش میدهند.
سطح حمله امروز: سریع، پراکنده و دائماً در حال تغییر
زمانی سطح حمله یک سازمان محدود بود: یک فایروال، چند سرور، چند رکورد DNS.
اما امروز:
میزبانی روی Cloud توزیعشده و چندریجنی است.
سرویسها دائماً بالا و پایین میشوند.
داراییها بدون اطلاع تیم امنیت اضافه میشوند (Asset Sprawl).
Shadow IT در کمپینهای مارکتینگ، SaaSها و سابدامینهای غیرمدیریتی ظاهر میشود.
حتی یک اشتباه کوچک مثل اشتباه در DNS یا اکسپایر شدن یک TLS میتواند سطح حمله جدید باز کند.
پس اگر سطح حمله هر روز تغییر میکند، دید امنیتی هم باید هر روز بهروزرسانی شود.
دید واقعی از سطح حمله با پایش روزانه
پایش روزانه فعال (Active Recon) باعث میشود:
اکسپوژرها همان روز شناسایی شوند
وابستگی به دادههای قدیمی از بین برود
تیم امنیت تصویر واقعی از آنچه امروز قابل مشاهده است داشته باشد
چرا دادههای غیرفعال (Passive) برای تیمهای مدرن کافی نیست؟
۱. یافتههای کهنه
سرویسهایی که از بین رفتهاند هنوز در گزارش هستند، ولی سرویسهای تازه منتشرشده اصلاً دیده نشدهاند.
۲. نبود کانتکست
در اغلب دیتاستهای غیرفعال، موارد زیر مشخص نیست:
مالکیت سرویس
علت ایجاد
پیامد
محیط و بستر
شدت واقعی
۳. سرویسهای با عمر کوتاه (Ephemeral Assets)
ماشینهای تست، نودهای Auto-Scaling، و سرویسهای موقتی ممکن است چند ساعت بیشتر زنده نمانند و در Passive Scan اصلاً دیده نشوند—ولی مهاجمان پیدا میکنند.
۴. نویز و اطلاعات تکراری
رکوردهای DNS قدیمی، IPهای تغییرکاربری داده شده یا اطلاعات باقیمانده از زیرساخت قبلی باعث میشود تیم امنیت با نویز و هشدار بیارزش مواجه شود.
پایش مداوم چیست (و چه چیزی نیست)؟
✔ پایش خودکار و روزانه
کشف سرویسهای تازه اکسپوزشده
بررسی تغییرات DNS و گواهی SSL
شناسایی داراییهای جدید
اعتبارسنجی وضعیت بهروز سرویسها
✖ این کار Exploit نیست
پایش مداوم تهاجمی نیست—بلکه یک Enumeration امن و دفاعی است.
پایش مداوم چه چیزهایی را نشان میدهد که Passive نمیتواند؟
۱. سرویسهای تازه اکسپوز شده
سرور Staging فراموششده
پورتهای SSH/RDP باز شده برای تست
یک S3 عمومی که اشتباهی باز مانده
۲. کانفیگهای اشتباه هنگام Deployment
گواهیهای اشتباه یا Expired
باز شدن پورتهای غیرمنتظره
ریست شدن کانفیگها به حالت پیشفرض
۳. Shadow IT
از Micrositeهای مارکتینگ تا سرویسهای Vendorها—همه اینها در Passive Data گم میشوند.
۴. اعتبارسنجی لحظهای
یافتهها واقعاً مربوط به امروز هستند، نه سه هفته پیش.
از شناسایی تا تصمیمگیری
پایش مداوم کمک میکند:
اولویتبندی دقیق داشته باشید
یافتههای تکراری حذف شود
مسئول هر سرویس سریع مشخص شود
تیم امنیت از هشدارهای بیارزش خسته نشود
رویکرد درست در ASM
پایش روزانه در مقیاس بالا
اکسپوژرها در لحظه اعتبارسنجی میشوند، حتی اگر چند ساعت بیشتر زنده نباشند.
یافتههای قابل اقدام
هر یافته با جزئیات زیر ارائه میشود:
چه چیزی تغییر کرده
چرا مهم است
شدت چقدر است
مالکیت با کیست
چه اقدامی لازم است
حذف حدس و گمان
بهجای داده خام، خروجی قابل اعتماد و دارای کانتکست ارائه میشود.
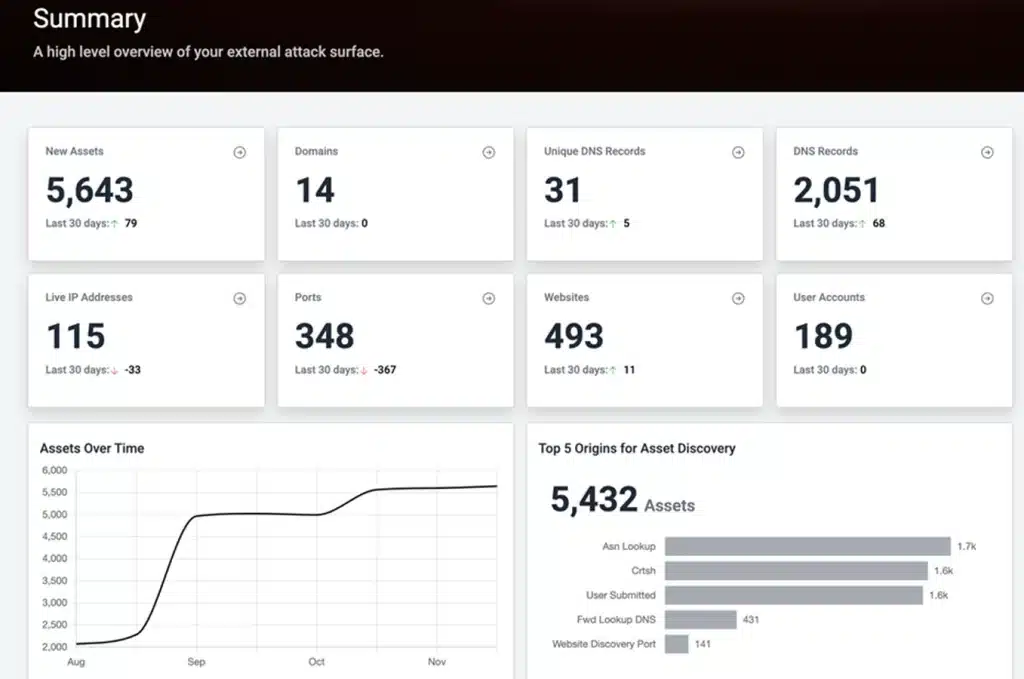
چگونه سطح حمله را کنترل کنیم؟
موجودی داراییها را دقیق نگه دارید
پایش مداوم را فعال کنید
بر اساس ریسک اولویتبندی کنید
تا جای ممکن Automation
سیستمها را بهروز و پچ کنید
امنیت مدرن به دید مداوم نیاز دارد
سطح حمله دائماً تغییر میکند. دادههای قدیمی کافی نیستند.
پایش مداوم کمک میکند Blind Spotها بسته شوند و خطرات واقعی سریعتر شناسایی شوند.