Shadow Spreadsheet ها یکی از بزرگترین تهدیدهای پنهان امنیت سازمانی هستند. فایلهایی خارج از کنترل IT که بدون DLP، لاگ و کنترل دسترسی، دادههای حساس را در معرض نشت قرار میدهند.
تیم IT شما تازه یک ارزیابی امنیتی کامل انجام داده است.
شبکه ایمن شده، احراز هویت چندعامله (MFA) همهجا فعال است و کارکنان دورههای آگاهیبخشی فیشینگ را گذراندهاند.
اما دیروز، «کامران» از واحد مالی، پیشبینی درآمد سهماهه سوم را در قالب یک Google Sheets با دسترسی
«Anyone with the link can edit» به اشتراک گذاشته است.
کامران کار اشتباهی از نظر خودش نکرده؛ فقط کاری را انجام داده که سریعتر جواب میدهد.
اما همین فایل میتواند به ضعیفترین حلقه امنیتی کل سازمان تبدیل شود.
Shadow Spreadsheet چیست؟
Shadow Spreadsheet یا «فایلهای اکسل سایهای» به فایلهایی گفته میشود که:
خارج از ابزارها و سیستمهای رسمی سازمان ایجاد میشوند
دادههای حساس را در خود نگه میدارند
کنترل دسترسی، لاگ حسابرسی و سیاستهای DLP روی آنها اعمال نشده است
این فایلها معمولاً زمانی شکل میگیرند که:
ابزارهای رسمی سازمان ۹۰٪ کار را انجام میدهند، اما آن ۱۰٪ آخر را نه.
کاربر داده را اکسپورت میکند، کمی تغییر میدهد، گزارش میسازد… و فایل همانجا میماند.
چرا Shadow Spreadsheet یک ریسک امنیتی واقعی است؟
1️⃣ اشتراکگذاری بیشازحد (Oversharing)
یک فایل برای همکاری ساخته میشود و دسترسی آن روی
«تمام سازمان با لینک» قرار میگیرد.
حقوق، قراردادها، برنامههای استراتژیک؟
کنترل از همان لحظه از دست میرود — بدون لاگ، بدون هشدار.
2️⃣ تکثیر کنترلنشده (Spreadsheet Sprawl)
برای امنتر بودن، نسخههای مختلف ساخته میشود:
یک نسخه برای مالی
یک نسخه برای مدیران
یک نسخه برای مشاور
یک نسخه در درایو شخصی
هیچکس نمیداند نسخه نهایی کدام است و چه کسی به چه چیزی دسترسی دارد.
کابوس شبانه CISOها
یک مشاور فقط به «تب ۳» نیاز دارد.
اما «تب ۷» شامل اطلاعات قرارداد مشتریان کلیدی است.
او الزاماً مهاجم نیست،
اما خارج از محدوده سیاستهای DLP شماست.
📌 نتیجه؟
سطح حمله غیرقابل ترسیم
عدم امکان اثبات دسترسی یا تغییر
نابودی Audit Trail
چرا راهحلهای رایج جواب نمیدهند؟
آموزش -> ابزار ناکارآمد را جبران نمیکند
DLP سختگیرانه -> کاربران را به USB و Dropbox شخصی هل میدهد
توسعه اپ داخلی -> هزینه بالا + زمان طولانی + نگهداری بیپایان
واقعیت ساده است:
مردم از اسپردشیت استفاده میکنند چون اسپردشیت خوب کار میکند.
راهحل: امنسازی اسپردشیت، نه حذف آن
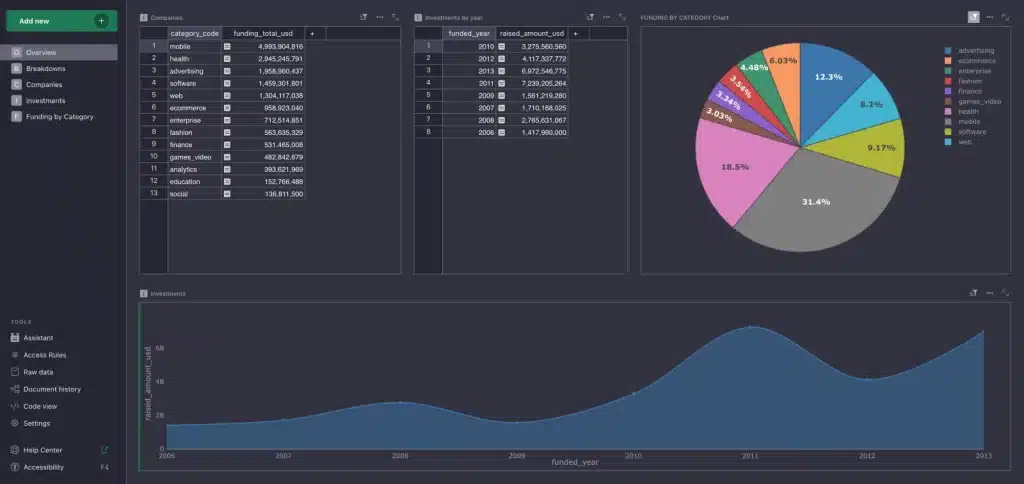
پلتفرمهایی مثل Grist تلاش میکنند:
تجربه آشنای اسپردشیت
با ساختار دیتابیس
کنترل دسترسی سطری و ستونی (RBAC)
لاگ حسابرسی کامل
استقرار Self-hosted
را با هم ترکیب کنند.
نتیجه؟
یک Single Source of Truth واقعی بدون کپی، بدون سایه، بدون ریسک.
🎯 جمعبندی Vulnerbyte
Shadow Spreadsheet یک ضعف انسانی نیست؛
یک ضعف طراحی ابزار است.
اگر ابزار امن، منعطف و قابلدرک نباشد،
کاربر همیشه راه خودش را پیدا میکند — حتی اگر ناامن باشد.