

جستجو















یک فریمورک بدافزاری جدید و پیشتر مستندنشده با نام GoCaracal در جریان یک نفوذ سایبری علیه یک سازمان ارتباطی در ونزوئلا شناسایی شده است. شرکت امنیت سایبری Arctic Wolf با اطمینان متوسط، فعالیت مرتبط با بدافزار GoCaracal را به گروه Dark Caracal نسبت داده است. این فریمورک مبتنی بر زبان Go، علاوه بر فراهم کردن دسترسی از راه دور و اجرای پیلود، قابلیتهایی برای سرقت دادههای مرورگر، ثبت کلیدهای فشردهشده و کنترل دسکتاپ در اختیار مهاجمان قرار میدهد. همچنین بدافزار GoCaracal با استفاده از یک قرارداد هوشمند اتریوم میتواند در صورت از دسترس خارج شدن سرور فرماندهی و کنترل (C2) اصلی، آدرس یک سرور C2 جایگزین را دریافت کرده و برای برقراری مجدد ارتباط با زیرساخت مهاجم از آن استفاده کند.

پلاگین Admin Menu Editor Pro پس از نفوذ یک عامل تهدید به وبسایت توسعهدهنده، با توزیع نسخههای مخرب در اختیار بیش از 200 مشتری قرار گرفت و این نسخهها روی دستکم 1500 سایت وردپرسی نصب شدند. نسخههای آلوده این پلاگین حاوی کدی بودند که با نصب وبشل (Web Shell) و ایجاد یک حساب کاربری مخفی، امکان دسترسی غیرمجاز به سایتهای قربانی را فراهم میکردند. در این حمله، پلاگین Admin Menu Editor Pro به ابزاری برای توزیع کد مخرب تبدیل شد و شواهد نشان میدهد دامنه این حمله ممکن است فراتر از مشتریان اولیه باشد؛ بررسیها برای مشخص شدن تعداد واقعی سایتهای تحت تأثیر همچنان ادامه دارد.
یک پژوهشگر مستقل حوزه بدافزار از شناسایی یک تهدید جدید و پیشتر مستندنشده برای سیستمهای ویندوزی با نام بکدور SLEEPWALKER خبر داده است. این بدافزار در حافظه سیستم غیرفعال باقی میماند و تنها پس از دریافت یک بسته شبکهای (Network Packet) با ساختاری ویژه فعال میشود. بکدور SLEEPWALKER پس از فعالشدن، دستورهای مهاجم را از طریق یک زبان اختصاصی متشکل از 23 دستورالعمل اجرا میکند و از سازوکارهایی مانند بارگذاری جانبی DLL (DLL Side-Loading) برای استقرار در سیستم بهره میگیرد.
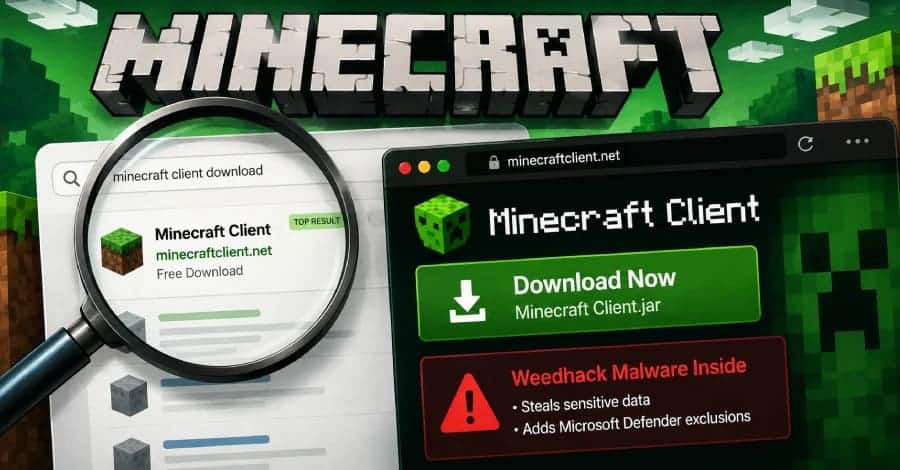
محققان امنیت سایبری چندین وبسایت مخرب را شناسایی کردهاند که با ارائه کلاینتهای جعلی ماینکرفت (Minecraft Clients)، بدافزار Weedhack را میان گیمرها توزیع میکنند. آزمایشگاه McAfee اعلام کرده است که بیش از 6,300 تلاش برای دسترسی به وبسایتهای مخرب را شناسایی و مسدود کرده است. همچنین، بررسیهای این آزمایشگاه وبسایتهای جعلی مرتبط با بازیها را شناسایی کرده است که با تقلید از پروژههای قانونی، از برند، فهرست قابلیتها، بخش پرسشهای متداول (FAQs)، راهنمای نصب، اطلاعات توسعهدهندگان و حتی لینک مخازن معتبر گیتهاب استفاده میکنند تا کاملاً مشابه وبسایتهای واقعی به نظر برسند. این وبسایتها با شبیهسازی منابع معتبر، اعتماد کاربران را جلب کرده و آنها را به دریافت نسخههای آلوده به بدافزار Weedhack هدایت میکنند.

مهاجمان سایبری با جعل محصولات شناختهشده Web3 مانند OKX، Rabby Wallet و TronLink، از 40 افزونه مخرب فایرفاکس برای سرقت کیف پولهای رمزارزی استفاده کردهاند. به گفته تیم Socket Threat Research، این افزونههای فایرفاکس بخشی از مجموعه گستردهتری شامل 77 افزونه مرورگر هستند که میان کد منبع و زیرساختهای مورد استفاده آنها، همپوشانیهایی مشاهده شده است. این کمپین با نام Offside Wallet Theft Factory شناخته میشود و شواهد نشان میدهد از مارس 2026 فعال بوده است. از میان 77 افزونه بررسیشده، 40 مورد بهطور قطعی مخرب تشخیص داده شدهاند و 37 مورد دیگر نیز بخشی از یک عملیات هماهنگ مبتنی بر شلهای نمایش نتایج ورزشی (Score-Shell) هستند؛ هرچند در نسخههای بررسیشده آنها هیچ پیلود تأییدشدهای برای سرقت اعتبارنامه یا اطلاعات کیف پول مشاهده نشده است.

کمپین جاسوسی SilkParasite با هدف نفوذ به نهادهای دولتی در آسیای مرکزی شناسایی شده است. این عملیات از هفت خانواده ابزار دسترسی از راه دور (RAT) استفاده میکند که پنج مورد از آنها برای نخستینبار مستندسازی شدهاند. این پنج خانواده شامل DriveSilkRAT، CookiETagRAT، NomadRAT، GoginRAT و NodeEdgeRAT هستند و طیف متنوعی از قابلیتهای نفوذ را در اختیار مهاجمان قرار میدهند. کمپین جاسوسی SilkParasite نخستینبار در اواخر سال 2025 شناسایی شد و بررسیها با اطمینان متوسط، ارتباط آن را با یک خوشه تهدید مرتبط با چین نشان میدهد. تحلیل کدهای مورد استفاده در این عملیات نیز ردپای توسعه با کمک هوش مصنوعی را آشکار کرده است، هرچند ساختار و کیفیت فنی ابزارها همچنان از یک مجموعه حرفهای حکایت دارد که عمدتاً به دست اپراتورهای انسانی توسعه یافته است.

پژوهشگران امنیت سایبری از شناسایی یک عملیات مجرمانه سایبری در مقیاس جهانی خبر دادهاند که در آن نزدیک به 2 هزار سایت وردپرس هکشده به زیرساختی برای انتشار بدافزار، کنترل سیستمهای آلوده و ذخیره اسناد سرقتشده، اسکرینشاتها و لاگهای ثبتشده از فعالیت این عملیات تبدیل شدهاند؛ دادههایی که برای رصد وضعیت و روند فعالیت مهاجمان مورد استفاده قرار میگیرند. این عملیات که با نام StopAndProtect ردیابی میشود، تنها به یک بدافزار واحد متکی نیست، بلکه مجموعهای از نرمافزارهای مجرمانه را در کنار یکدیگر به کار میگیرد؛ ابزارهایی که برای رمزگذاری فایلها، سرقت مخفیانه اسناد، قفل کردن صفحهنمایش و برقراری گفتوگوی مستقیم میان مهاجمان و قربانیان طراحی شدهاند. به گفته پژوهشگران شرکت چکپوینت، زنجیره آلودگی StopAndProtect با یک حمله مهندسی اجتماعی (Social Engineering) مبتنی بر کلیکفیکس (ClickFix) آغاز میشود. در این حمله، قربانی به اجرای دستورات پاورشل (PowerShell) ترغیب میشود و در ادامه، دانلودرها و لودرهای مبتنی بر.NET روی سیستم مستقر میشوند.
مهاجمان با سوءاستفاده از بنرهای سرور FTP (FTP Server Banners)، دستورات لازم برای انتقال دو تروجان دسترسی از راه دور (RAT) جدید با نامهای E4del و PINHOLE را مخفی میکنند. در این روش غیرمعمول، فایلهای میانبر (LNK) و زیرساختهای دد دراپ (Dead-Drop Resolvers- DDR) برای دریافت دستورات مخرب به کار گرفته میشوند؛ روشی که بدافزار ویندوزی را از مسیری متفاوت با روشهای متداول به سیستم قربانی میرساند.
بررسیهای امنیتی نشان میدهد این کمپین از جولای 2026 فعال بوده و مهاجمان در ادامه زنجیره آلودگی، از پاورشل (PowerShell) و تکنیکهای پیشرفته تزریق کد برای اجرای بدافزار ویندوزی و حفظ کنترل سیستم آلوده استفاده میکنند.

بدافزار Manic تهدیدی جدید برای کاربران اندروید است که با هدف قرار دادن کاربران چندین کشور اروپایی، قابلیتهای جاسوسی، کلاهبرداری بانکی و کنترل از راه دور را در اختیار مهاجمان قرار میدهد. بدافزار Manic علاوه بر سرقت اطلاعات حساسی مانند رمزهای عبور و کدهای احراز هویت، میتواند دادههای جمعآوریشده را از طریق دستگاههای آلوده نزدیک استخراج کند. این سازوکار به مهاجمان اجازه میدهد حتی در صورت قطع ارتباط دستگاه آلوده با سرور فرماندهی و کنترل (C2)، همچنان راهی برای انتقال دادههای سرقتشده داشته باشند.

پژوهشگران امنیت سایبری یک خانواده جدید و مستندنشده از باتنت Evooo1Bot را شناسایی کردهاند؛ این باتنت لینوکسی (Linux Botnet) بخش مهمی از قابلیتهای خود را از کد منبع باتنت Mirai گرفته است. باتنت Evooo1Bot علاوه بر قابلیتهای مبتنی بر Mirai، میتواند دستگاههای متصل به اینترنت را به پروکسی SOCKS5 تبدیل کند؛ قابلیتی که به مهاجمان امکان میدهد از دستگاههای آلوده بهعنوان واسطهای برای هدایت ترافیک و اجرای عملیات بعدی استفاده کنند.
یک فریمورک بدافزاری جدید و پیشتر مستندنشده با نام GoCaracal در جریان یک نفوذ سایبری علیه یک سازمان ارتباطی در ونزوئلا شناسایی شده است. شرکت امنیت سایبری Arctic Wolf با اطمینان متوسط، فعالیت مرتبط با بدافزار GoCaracal را به گروه Dark Caracal نسبت داده است. این فریمورک مبتنی بر زبان Go، علاوه بر فراهم کردن دسترسی از راه دور و اجرای پیلود، قابلیتهایی برای سرقت دادههای مرورگر، ثبت کلیدهای فشردهشده و کنترل دسکتاپ در اختیار مهاجمان قرار میدهد. همچنین بدافزار GoCaracal با استفاده از یک قرارداد هوشمند اتریوم میتواند در صورت از دسترس خارج شدن سرور فرماندهی و کنترل (C2) اصلی، آدرس یک سرور C2 جایگزین را دریافت کرده و برای برقراری مجدد ارتباط با زیرساخت مهاجم از آن استفاده کند.
پلاگین Admin Menu Editor Pro پس از نفوذ یک عامل تهدید به وبسایت توسعهدهنده، با توزیع نسخههای مخرب در اختیار بیش از 200 مشتری قرار گرفت و این نسخهها روی دستکم 1500 سایت وردپرسی نصب شدند. نسخههای آلوده این پلاگین حاوی کدی بودند که با نصب وبشل (Web Shell) و ایجاد یک حساب کاربری مخفی، امکان دسترسی غیرمجاز به سایتهای قربانی را فراهم میکردند. در این حمله، پلاگین Admin Menu Editor Pro به ابزاری برای توزیع کد مخرب تبدیل شد و شواهد نشان میدهد دامنه این حمله ممکن است فراتر از مشتریان اولیه باشد؛ بررسیها برای مشخص شدن تعداد واقعی سایتهای تحت تأثیر همچنان ادامه دارد.
یک پژوهشگر مستقل حوزه بدافزار از شناسایی یک تهدید جدید و پیشتر مستندنشده برای سیستمهای ویندوزی با نام بکدور SLEEPWALKER خبر داده است. این بدافزار در حافظه سیستم غیرفعال باقی میماند و تنها پس از دریافت یک بسته شبکهای (Network Packet) با ساختاری ویژه فعال میشود. بکدور SLEEPWALKER پس از فعالشدن، دستورهای مهاجم را از طریق یک زبان اختصاصی متشکل از 23 دستورالعمل اجرا میکند و از سازوکارهایی مانند بارگذاری جانبی DLL (DLL Side-Loading) برای استقرار در سیستم بهره میگیرد.
محققان امنیت سایبری چندین وبسایت مخرب را شناسایی کردهاند که با ارائه کلاینتهای جعلی ماینکرفت (Minecraft Clients)، بدافزار Weedhack را میان گیمرها توزیع میکنند. آزمایشگاه McAfee اعلام کرده است که بیش از 6,300 تلاش برای دسترسی به وبسایتهای مخرب را شناسایی و مسدود کرده است. همچنین، بررسیهای این آزمایشگاه وبسایتهای جعلی مرتبط با بازیها را شناسایی کرده است که با تقلید از پروژههای قانونی، از برند، فهرست قابلیتها، بخش پرسشهای متداول (FAQs)، راهنمای نصب، اطلاعات توسعهدهندگان و حتی لینک مخازن معتبر گیتهاب استفاده میکنند تا کاملاً مشابه وبسایتهای واقعی به نظر برسند. این وبسایتها با شبیهسازی منابع معتبر، اعتماد کاربران را جلب کرده و آنها را به دریافت نسخههای آلوده به بدافزار Weedhack هدایت میکنند.
مهاجمان سایبری با جعل محصولات شناختهشده Web3 مانند OKX، Rabby Wallet و TronLink، از 40 افزونه مخرب فایرفاکس برای سرقت کیف پولهای رمزارزی استفاده کردهاند. به گفته تیم Socket Threat Research، این افزونههای فایرفاکس بخشی از مجموعه گستردهتری شامل 77 افزونه مرورگر هستند که میان کد منبع و زیرساختهای مورد استفاده آنها، همپوشانیهایی مشاهده شده است. این کمپین با نام Offside Wallet Theft Factory شناخته میشود و شواهد نشان میدهد از مارس 2026 فعال بوده است. از میان 77 افزونه بررسیشده، 40 مورد بهطور قطعی مخرب تشخیص داده شدهاند و 37 مورد دیگر نیز بخشی از یک عملیات هماهنگ مبتنی بر شلهای نمایش نتایج ورزشی (Score-Shell) هستند؛ هرچند در نسخههای بررسیشده آنها هیچ پیلود تأییدشدهای برای سرقت اعتبارنامه یا اطلاعات کیف پول مشاهده نشده است.
کمپین جاسوسی SilkParasite با هدف نفوذ به نهادهای دولتی در آسیای مرکزی شناسایی شده است. این عملیات از هفت خانواده ابزار دسترسی از راه دور (RAT) استفاده میکند که پنج مورد از آنها برای نخستینبار مستندسازی شدهاند. این پنج خانواده شامل DriveSilkRAT، CookiETagRAT، NomadRAT، GoginRAT و NodeEdgeRAT هستند و طیف متنوعی از قابلیتهای نفوذ را در اختیار مهاجمان قرار میدهند. کمپین جاسوسی SilkParasite نخستینبار در اواخر سال 2025 شناسایی شد و بررسیها با اطمینان متوسط، ارتباط آن را با یک خوشه تهدید مرتبط با چین نشان میدهد. تحلیل کدهای مورد استفاده در این عملیات نیز ردپای توسعه با کمک هوش مصنوعی را آشکار کرده است، هرچند ساختار و کیفیت فنی ابزارها همچنان از یک مجموعه حرفهای حکایت دارد که عمدتاً به دست اپراتورهای انسانی توسعه یافته است.
پژوهشگران امنیت سایبری از شناسایی یک عملیات مجرمانه سایبری در مقیاس جهانی خبر دادهاند که در آن نزدیک به 2 هزار سایت وردپرس هکشده به زیرساختی برای انتشار بدافزار، کنترل سیستمهای آلوده و ذخیره اسناد سرقتشده، اسکرینشاتها و لاگهای ثبتشده از فعالیت این عملیات تبدیل شدهاند؛ دادههایی که برای رصد وضعیت و روند فعالیت مهاجمان مورد استفاده قرار میگیرند. این عملیات که با نام StopAndProtect ردیابی میشود، تنها به یک بدافزار واحد متکی نیست، بلکه مجموعهای از نرمافزارهای مجرمانه را در کنار یکدیگر به کار میگیرد؛ ابزارهایی که برای رمزگذاری فایلها، سرقت مخفیانه اسناد، قفل کردن صفحهنمایش و برقراری گفتوگوی مستقیم میان مهاجمان و قربانیان طراحی شدهاند. به گفته پژوهشگران شرکت چکپوینت، زنجیره آلودگی StopAndProtect با یک حمله مهندسی اجتماعی (Social Engineering) مبتنی بر کلیکفیکس (ClickFix) آغاز میشود. در این حمله، قربانی به اجرای دستورات پاورشل (PowerShell) ترغیب میشود و در ادامه، دانلودرها و لودرهای مبتنی بر.NET روی سیستم مستقر میشوند.
مهاجمان با سوءاستفاده از بنرهای سرور FTP (FTP Server Banners)، دستورات لازم برای انتقال دو تروجان دسترسی از راه دور (RAT) جدید با نامهای E4del و PINHOLE را مخفی میکنند. در این روش غیرمعمول، فایلهای میانبر (LNK) و زیرساختهای دد دراپ (Dead-Drop Resolvers- DDR) برای دریافت دستورات مخرب به کار گرفته میشوند؛ روشی که بدافزار ویندوزی را از مسیری متفاوت با روشهای متداول به سیستم قربانی میرساند.
بررسیهای امنیتی نشان میدهد این کمپین از جولای 2026 فعال بوده و مهاجمان در ادامه زنجیره آلودگی، از پاورشل (PowerShell) و تکنیکهای پیشرفته تزریق کد برای اجرای بدافزار ویندوزی و حفظ کنترل سیستم آلوده استفاده میکنند.
بدافزار Manic تهدیدی جدید برای کاربران اندروید است که با هدف قرار دادن کاربران چندین کشور اروپایی، قابلیتهای جاسوسی، کلاهبرداری بانکی و کنترل از راه دور را در اختیار مهاجمان قرار میدهد. بدافزار Manic علاوه بر سرقت اطلاعات حساسی مانند رمزهای عبور و کدهای احراز هویت، میتواند دادههای جمعآوریشده را از طریق دستگاههای آلوده نزدیک استخراج کند. این سازوکار به مهاجمان اجازه میدهد حتی در صورت قطع ارتباط دستگاه آلوده با سرور فرماندهی و کنترل (C2)، همچنان راهی برای انتقال دادههای سرقتشده داشته باشند.
پژوهشگران امنیت سایبری یک خانواده جدید و مستندنشده از باتنت Evooo1Bot را شناسایی کردهاند؛ این باتنت لینوکسی (Linux Botnet) بخش مهمی از قابلیتهای خود را از کد منبع باتنت Mirai گرفته است. باتنت Evooo1Bot علاوه بر قابلیتهای مبتنی بر Mirai، میتواند دستگاههای متصل به اینترنت را به پروکسی SOCKS5 تبدیل کند؛ قابلیتی که به مهاجمان امکان میدهد از دستگاههای آلوده بهعنوان واسطهای برای هدایت ترافیک و اجرای عملیات بعدی استفاده کنند.
