مهاجمان سایبری در حال سوءاستفاده از نوتیفیکیشنهای مرورگر بهعنوان یک بردار حمله برای توزیع لینکهای مخرب هستند. این کار از طریق یک پلتفرم جدید فرماندهی و کنترل (C2) با نام Matrix Push C2 انجام میشود. به گفتهی Brenda Robb از شرکت BlackFog، این «چارچوب بومیِ مرورگر و بدون فایل» از

گوگل تأیید کرد که نقض دادهای اخیر در یکی از نمونههای Salesforce CRM این شرکت، اطلاعات مشتریان بالقوه Google Ads را تحت تأثیر قرار داده است. گوگل اعلام کرد که این رویداد مجموعه محدودی از دادهها در یکی از نمونههای Salesforce این شرکت، که برای ارتباط با مشتریان بالقوه Google

هکرهای Scattered Spider با هدف قرار دادن محیطهای مجازی، بهطور تهاجمی hipervisorهای VMware ESXi در شرکتهای آمریکایی در بخشهای خردهفروشی، هوانوردی، حملونقل و بیمه را مورد حمله قرار دادهاند. طبق گزارش گروه تحلیل تهدید گوگل (GTIG)، مهاجمان از تاکتیکهای معمول خود استفاده میکنند که شامل اکسپلویت آسیبپذیریهای نرمافزاری نیست، بلکه

گروه هکری Scattered Spider، پس از حملات قبلی به صنایع خردهفروشی و بیمه، اکنون تمرکز خود را به صنایع هوانوردی و حملونقل معطوف کردهاند. جزئیات حملات گروه هکری Scattered Spider این گروه هکری با رویکردی بخشبهبخش عمل میکند. ابتدا شرکتهای خردهفروشی مانند M&S و Co-op در بریتانیا و ایالات متحده

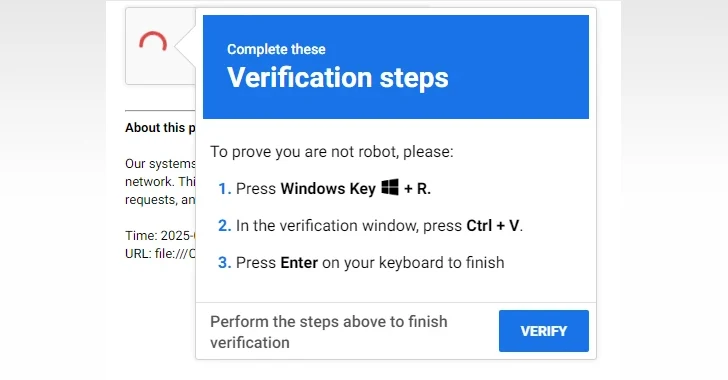
Elastic Security Labs گزارش داد که یک کمپین بدافزاری جدید، بدافزار سرقت اطلاعات مبتنی بر Rust به نام EDDIESTEALER را از طریق تاکتیک مهندسی اجتماعی ClickFix با صفحات جعلی تأیید CAPTCHA منتشر میکند. این کمپین کاربران را فریب میدهد تا اسکریپت مخرب PowerShell را اجرا کنند که دادههای حساس مانند

مجرمان سایبری در یک کمپین پیامکی گسترده از نام ایلان ماسک برای تبلیغ و فروش دستگاههای تقلبی کاهش مصرف انرژی استفاده کردهاند. تحقیقات Bitdefender نشان میدهد که این کلاهبرداری تلاش دارد تا کاربران را با وعده کاهش هزینههای برق فریب داده و آنها را به سایتهای مخرب هدایت کند. جزئیات

یک گروه هک روسی زبان به نام Crazy Evil با بیش از ۱۰ کلاهبرداری فعال در شبکههای اجتماعی مرتبط میباشد. این گروه از روشهای فریبنده متنوعی استفاده میکند تا قربانیان را گمراه کرده و آنها را به نصب بدافزارهایی مانند StealC ،AMOS و Angel Drainer ترغیب کند. Crazy Evil که

محققان امنیت سایبری بدافزار جدیدی به نام PLAYFULGHOST را که دارای طیف وسیعی از ویژگیهای جمعآوری اطلاعات مانند ثبت کلیدهای فشرده شده کیبورد، کپچر اسکرین، ضبط صدا، اجرای Shell از راه دور و انتقال/اجرای فایل است، را شناسایی کردهاند. PLAYFULGHOST در واقع یک بکدور است که از ابزار مدیریت از

هکرها اخیرا طی یک حمله مهندسی اجتماعی جدید توانستند از Microsoft Teams و AnyDesk برای استقرار بدافزار DarkGate، یک تروجان دسترسی از راه دور (RAT) پیچیده سوء استفاده کنند. این روش نفوذ، نشان دهنده یک تحول قابل توجه در تاکتیکهای مورد استفاده توسط مجرمان سایبری است که از ابزارهای ارتباطی

گروه هکری Gamaredon که به عنوان یک گروه تهدید مداوم پیشرفته (APT) شناخته میشود و سابقه حملات هدفمند به زیرساختها و نهادهای حیاتی را دارد، اخیراً اقدام به انتشار جاسوس افزارهای اندرویدی با نامهای BoneSpy و PlainGnome در کشورهای منطقه اتحاد جماهیر شوروی سابق کرده است. این اولین باری است