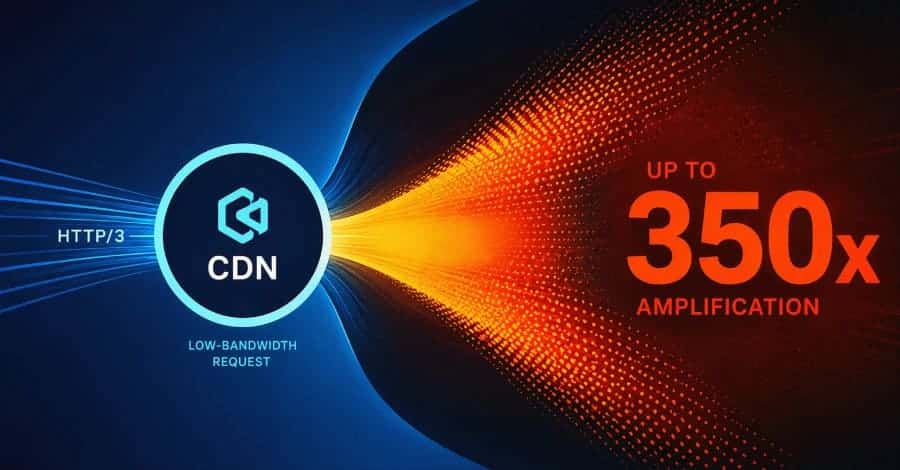
پژوهشگران امنیت سایبری از شناسایی حمله CDN Tsunami خبر دادهاند که مجموعهای از دو حمله انکار سرویس (DoS) است. این حملات با سوءاستفاده از نحوه تبدیل ترافیک HTTP/3 به درخواستهای HTTP/1.1 در شبکههای توزیع محتوا (CDN)، میتوانند ترافیک ارسالی با پهنای باند کم را در سمت سرور مبدأ (Origin Server) تا 350 برابر تقویت کنند. پژوهشگران حمله CDN Tsunami را روی شش ارائهدهنده بزرگ شامل علیبابا (Alibaba)، بایدو (Baidu)، کلودفلر (Cloudflare)، آمازون کلودفرانت (Amazon CloudFront)، فستلی (Fastly) و تنسنت (Tencent) ارزیابی کردهاند. این یافتهها نشان میدهد تفاوت میان پروتکل مورد استفاده در سمت کاربر و سرور مبدأ میتواند زمینه را برای تقویت حملات انکار سرویس (DoS) فراهم کند.

در یک حمله زنجیره تأمین به وردپرس، مهاجمان با دستکاری فایلهای جاوااسکریپت (JavaScript) مورد اعتماد در پلاگینهای PushEngage، OptinMonster و TrustPulse، مسیر نفوذ مستقیم به وبسایتهای وردپرسی را فراهم کردند.

آسیبپذیری Underminr یک تکنیک نوظهور برای سوءاستفاده از زیرساختهای اشتراکی شبکه توزیع محتوا (CDN) است که به مهاجمان اجازه میدهد ترافیک مخرب را در قالب دامنههای معتبر پنهان کنند. این آسیبپذیری با بهرهگیری از ناهماهنگی میان سامانه نام دامنه (DNS)، پروتکل امنیت لایه انتقال (TLS) و مکانیزمهای مسیریابی در لبه شبکه (Edge Routing)، قادر است برخی کنترلهای امنیتی مبتنی بر DNS و دفاعهای طراحیشده برای مقابله با تکنیک Domain Fronting را دور بزند.

محققان امنیت سایبری نسبت به یک اکسپلویت زیرساختی در معماری اینترنت هشدار دادهاند که میتواند نزدیک به نیمی از وبسایتهای جهان را در معرض سوءاستفاده مهاجمان قرار دهد. بهگفته پژوهشگران، این تهدید که با نام حمله Underminr شناخته میشود، نسخه تکاملیافته تکنیک پنهانسازی دامنه (Domain Fronting) است

ما در گزارش اخیر خود بررسی کردیم که چگونه یک نقص GitHub در بخش کامنتها (نظرات)، میتواند توسط مهاجم برای توزیع بدافزار مورد سوء استفاده قرار گیرد. اکنون مشخص شده است که GitLab نیز تحت تأثیر این نقص قرار دارد و میتواند به شیوهای مشابه (با استفاده از URLهای مرتبط

یک نقص در بخش نظرات گیت هاب (GitHub)، توسط مهاجمان برای توزیع بدافزار با استفاده از URLهای مرتبط با مخازن مایکروسافت مورد سوء استفاده قرار گرفته است. در حالی که اغلب فعالیتهای بدافزار، حول آدرسهای اینترنتی گیت هاب مایکروسافت بوده است، این نقص میتواند با هر مخزن عمومی در گیت