تگ: GitHub

حمله زنجیره تأمین «Megalodon» طی شش ساعت، 5,561 ریپازیتوری GitHub را هدف قرار داد

حمله زنجیره تأمین (Supply Chain Attack) به عنوان یکی از پیچیده‌ترین تهدیدات در اکوسیستم توسعه نرم‌افزار، امنیت دارایی‌های دیجیتال سازمان‌ها را به شدت به چالش کشیده است. شرکت امنیتی SafeDep در گزارش اخیر خود از یک حمله زنجیره تأمین گسترده و خودکار علیه پلتفرم GitHub پرده برداشته است که در آن، مهاجمان با استفاده از workflowهای آلوده و سرقت اعتبارنامه‌های ابری

Astaroth Banking Trojan Abuses GitHub to Remain Operational After Takedowns گروه والنربایت vulnerbyte

کمپین بدافزار بانکی Astaroth با استفاده از GitHub به‌عنوان زیرساخت پشتیبان، حملات سرقت‌ اطلاعات بانکی را ادامه می‌دهد!

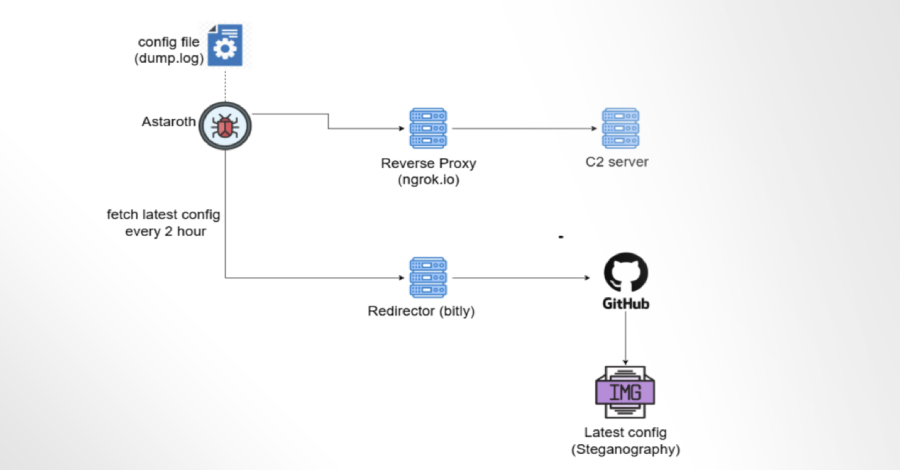
پژوهشگران امنیت سایبری هشدار داده‌اند که یک کمپین جدید، بدافزار بانکی Astaroth را منتشر می‌کند و از GitHub به‌عنوان زیرساخت (backbone) عملیات خود برای ماندگاری در برابر حذف زیرساخت‌ها استفاده می‌کند.به‌عبارت دیگر، مهاجمان به‌جای تکیه تنها روی سرورهای سنتی Command-and-Control (C2) که قابل خاموش‌شدن‌اند، از مخازن (repositories) GitHub برای میزبانی

LastPass Warns of Fake Repositories Infecting macOS with Atomic Infostealer گروه والنربایت vulnerbyte

هشدار LastPass درباره مخازن جعلی که macOS را با بدافزار Atomic Infostealer آلوده می‌کنند!

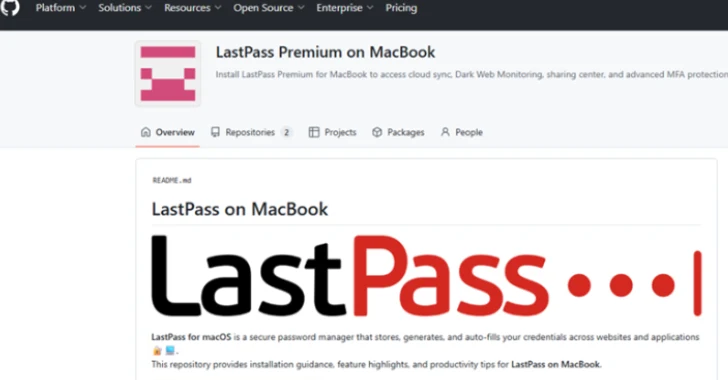
LastPass درباره یک کمپین گسترده و فعال سرقت اطلاعات هشدار داده که کاربران macOS اپل را از طریق مخازن جعلی GitHub هدف قرار می‌دهد. این مخازن حاوی برنامه‌های آلوده‌ای هستند که خود را به‌عنوان ابزارهای قانونی معرفی می‌کنند. محققان تیم Threat Intelligence, Mitigation, and Escalation (TIME) از LastPass (الکس کاکس،

Hackers steal 3,325 secrets in GhostAction GitHub supply chain attack گروه والنربایت vulnerbyte

سرقت ۳,۳۲۵ کلید و توکن در حمله زنجیره تأمین GhostAction به GitHub!

یک حمله جدید زنجیره تأمین به GitHub با نام GhostAction، بیش از ۳,۳۲۵ رمز و کلید امنیتی را به سرقت برده است. این کلیدها شامل توکن‌های PyPI، npm، DockerHub، GitHub، Cloudflare و AWS می‌شوند. جزئیات حمله GhostAction این حمله توسط حساب‌های مدیر پروژه مخدوش شده انجام شد. هکرها یک فایل

GPUGate Malware Uses Google Ads and Fake GitHub Commits to Target IT Firms گروه والنربایت vulnerbyte

بدافزار GPUGate؛ حمله جدید با تبلیغات گوگل و کامیت‌های جعلی گیت‌هاب

پژوهشگران امنیت سایبری کمپین بدافزاری پیچیده‌ای را به نام بدافزار GPUGate شناسایی کرده‌اند که از تبلیغات پولی گوگل (Google Ads) و کامیت‌های جعلی در گیت‌هاب برای فریب کاربران و آلوده‌سازی سیستم‌ها استفاده می‌کند. این حمله عمدتاً شرکت‌های فناوری اطلاعات و توسعه نرم‌افزار در اروپای غربی را هدف قرار داده است.

Fake Mac fixes trick users into installing new Shamos infostealer گروه والنربایت vulnerbyte

هکرها با استفاده از به‌روزرسانی‌های تقلبی مک، کاربران را به نصب Shamos Infostealer ترغیب می کنند!

بدافزار رباینده اطلاعات جدیدی به نام Shamos Infostealer  که دستگاه‌های مک را هدف قرار داده، در حملات ClickFix با جعل راهنماهای عیب‌یابی و رفع مشکلات توزیع می‌شود. این بدافزار، که گونه‌ای از Atomic macOS Stealer است، توسط گروه سایبری COOKIE SPIDER توسعه یافته و برای سرقت داده‌ها و اطلاعات ورود

Details emerge on WinRAR zero-day attacks that infected PCs with malware گروه والنربایت vulnerbyte

جزئیات تازه از حملات روز صفر WinRAR که سیستم‌ها را آلوده کرد!

محققان گزارشی منتشر کرده‌اند که جزئیات چگونگی سوءاستفاده از آسیب‌پذیری پیمایش مسیر (path traversal) اخیر WinRAR با شناسه CVE-2025-8088 (که در Vulnerbyte پیش تر گزارش آن را دادیم) را در حملات روز صفر توسط گروه هکری روس RomCom برای توزیع پیلودهای بدافزار مختلف شرح می‌دهد. جزئیات آسیب پذیری WinRAR با

Amazon AI coding agent hacked to inject data wiping commands گروه والنربایت vulnerbyte

دستیار هوش مصنوعی کدنویسی آمازون هدف حمله قرار گرفت؛ حذف دیتا با دستورات تزریقی!

یک هکر کدی برای حذف داده در نسخه‌ای از افزونه Q Developer آمازون، که یک دستیار هوش مصنوعی کدنویسی مولد برای Visual Studio Code است، تزریق کرده است. جزئیات حمله به دستیار هوش مصنوعی کدنویسی آمازون افزونه Amazon Q، که به‌صورت رایگان در بازار Visual Code Studio با نزدیک به