

جستجو














یک آسیب پذیری در فناوری SEV (یا Secure Encrypted Virtualization) شرکت AMD شناسایی شده است که میتواند به یک مهاجم اجازه دهد تا تحت شرایط خاص، یک میکروکد مخرب را در پردازنده AMD بارگذاری کند. این آسیب پذیری با شناسه CVE-2024-56161 (امتیاز CVSS:7.2) دنبال میشود. SEV یک فناوری است که
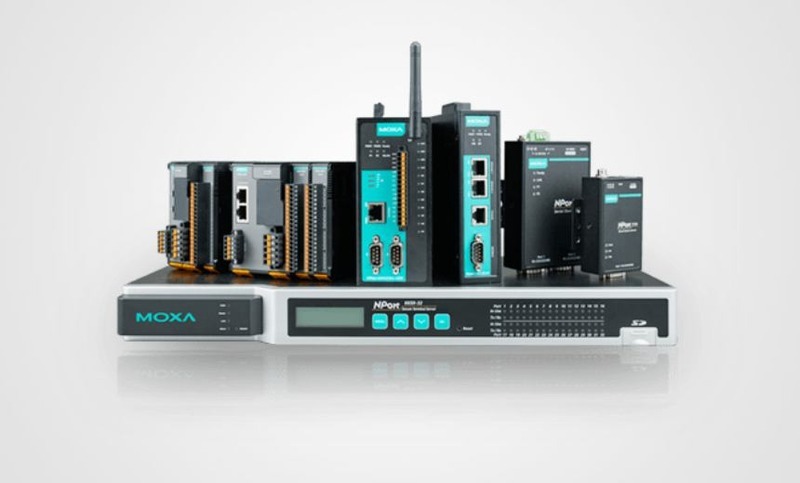
دستگاههای Moxa یکی از تجهیزات رایج در شبکههای صنعتی (Industrial IoT) و سیستمهای کنترل صنعتی (ICS) میباشند. آسیب پذیری در این دستگاهها میتواند تأثیرات قابلتوجهی بر امنیت شبکههای صنعتی داشته باشد و زمینه را برای حملات سایبری فراهم کند. دستگاههای Moxa در محیطهایی با سیستمهای اتوماسیون صنعتی و کنترل بخشهای
یک آسیب پذیری بحرانی در روتر D-Link DIR-859 شناسایی شده است که توسط هکرها برای جمع آوری اطلاعات اکانت دستگاه مورد سوء استفاده قرار میگیرد. این مشکل امنیتی که در ژانویه فاش شد (CVE-2024-0769)، یک نقص پیمایش مسیر است که منجر به افشای اطلاعاتی مانند پسوردها میشود. پشتیبانی از مدل
یک نقص امنیتی جدید در تراشه های سری M اپل کشف شده است که می تواند جهت استخراج کلیدهای مخفی مورد استفاده در عملیات رمزنگاری مورد سوء استفاده قرار گیرد. این آسیب پذیری GoFetch نام دارد و مربوط به یک حمله کانال جانبی ریزمعماری است که از ویژگی DMP (پیش
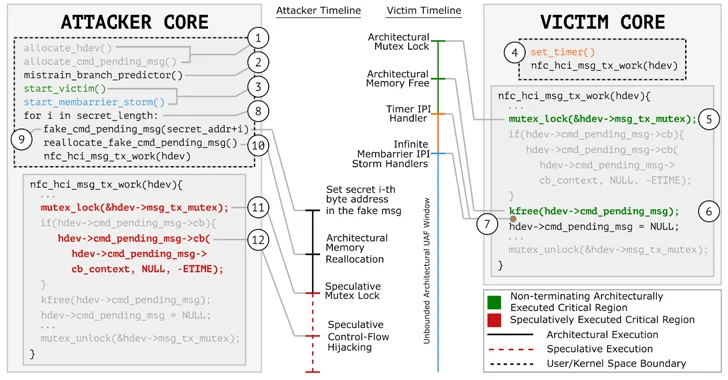
گروهی از محققان یک حمله افشای داده جدید را کشف کردهاند که بر معماریهای CPU مدرنی تأثیر میگذارد که از speculative execution (معروف به اجرای گمانه زنی یا اجرای پیش بینانه) پشتیبانی میکنند. این حمله که GhostRace (CVE-2024-2193) نامیده میشود، نوعی آسیب پذیری CPU اجرای گذرا[1] است که با نام
محققان دانشگاه وریج آمستردام، یک حمله کانال جانبی (side-channel) جدید به نام حمله SLAM را معرفی کردند که میتواند برای افشای اطلاعات حساس از حافظه کرنل[1] در CPUهای فعلی و آتی Intel ، AMD و Arm مورد سوء استفاده قرار گیرد. این حمله یک اکسپلویت end-to-end برای Spectre است که
یک آسیب پذیری در فناوری SEV (یا Secure Encrypted Virtualization) شرکت AMD شناسایی شده است که میتواند به یک مهاجم اجازه دهد تا تحت شرایط خاص، یک میکروکد مخرب را در پردازنده AMD بارگذاری کند. این آسیب پذیری با شناسه CVE-2024-56161 (امتیاز CVSS:7.2) دنبال میشود. SEV یک فناوری است که
دستگاههای Moxa یکی از تجهیزات رایج در شبکههای صنعتی (Industrial IoT) و سیستمهای کنترل صنعتی (ICS) میباشند. آسیب پذیری در این دستگاهها میتواند تأثیرات قابلتوجهی بر امنیت شبکههای صنعتی داشته باشد و زمینه را برای حملات سایبری فراهم کند. دستگاههای Moxa در محیطهایی با سیستمهای اتوماسیون صنعتی و کنترل بخشهای
یک آسیب پذیری بحرانی در روتر D-Link DIR-859 شناسایی شده است که توسط هکرها برای جمع آوری اطلاعات اکانت دستگاه مورد سوء استفاده قرار میگیرد. این مشکل امنیتی که در ژانویه فاش شد (CVE-2024-0769)، یک نقص پیمایش مسیر است که منجر به افشای اطلاعاتی مانند پسوردها میشود. پشتیبانی از مدل
یک نقص امنیتی جدید در تراشه های سری M اپل کشف شده است که می تواند جهت استخراج کلیدهای مخفی مورد استفاده در عملیات رمزنگاری مورد سوء استفاده قرار گیرد. این آسیب پذیری GoFetch نام دارد و مربوط به یک حمله کانال جانبی ریزمعماری است که از ویژگی DMP (پیش
گروهی از محققان یک حمله افشای داده جدید را کشف کردهاند که بر معماریهای CPU مدرنی تأثیر میگذارد که از speculative execution (معروف به اجرای گمانه زنی یا اجرای پیش بینانه) پشتیبانی میکنند. این حمله که GhostRace (CVE-2024-2193) نامیده میشود، نوعی آسیب پذیری CPU اجرای گذرا[1] است که با نام
محققان دانشگاه وریج آمستردام، یک حمله کانال جانبی (side-channel) جدید به نام حمله SLAM را معرفی کردند که میتواند برای افشای اطلاعات حساس از حافظه کرنل[1] در CPUهای فعلی و آتی Intel ، AMD و Arm مورد سوء استفاده قرار گیرد. این حمله یک اکسپلویت end-to-end برای Spectre است که
