تگ: North Korean hackers

گروه vulnerbyte - گروه والنربایت -vulnerbyte group - ارز دیجیتال - هکرهای کره شمالی - Sapphire Sleet

هکرهای کره شمالی بیش از ۱۰ میلیون دلار ارز دیجیتال را به سرقت بردند!

یک گروه هک کره شمالی به نام Sapphire Sleet، بیش از 10 میلیون دلار ارز دیجیتال را طی یک حمله مهندسی اجتماعی در یک بازه زمانی شش ماهه به سرقت برده است. Sapphire Sleet که حداقل از سال ۲۰۲۰ فعال می‌باشد، با گروه‌های هک تحت عنوان APT38 و Bluenoroff همپوشانی

گروه vulnerbyte - گروه والنربایت -vulnerbyte group - تروجان RustyAttr - سیستم‌های macOS

نفوذ تروجان RustyAttr به سیستم‌های macOS!

کارشناسان شرکت امنیت سایبریGroup-IB، حملاتی را از گروه هک لازاروس (Lazarus) شناسایی کرده‌اند که با سوء استفاده از ویژگی‌های توسعه ‌یافته ([1]EAs) فایل‌های macOS برای ارائه یک تروجان جدید انجام می‌شود. محققان این تروجان را  RustyAttr نامگذاری کرده‌اند. هکرها کدهای مخرب را در متادیتاهای فایل سفارشی پنهان کرده و از

گروه vulnerbyte - گروه والنربایت -vulnerbyte group -کمپین Hidden Risk گروه BlueNoroff - دستگاه‌های MacOS فعالان حوزه ارز دیجیتال

کمپین Hidden Risk، دستگاه‌های MacOS فعالان حوزه ارز دیجیتال را آلوده کرد!

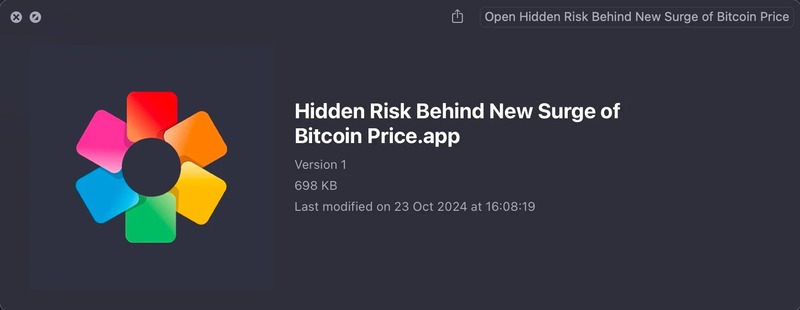
یک گروه هک مرتبط با کره شمالی، دستگاه‌های MacOS مشاغل مرتبط با ارز دیجیتال را توسط یک بدافزار چند مرحله‌ای مورد هدف قرار داده است. شرکت امنیت سایبری SentinelOne این کمپین را  Hidden Risk (کمپین ریسک پنهان) نامیده و آن را با اطمینان بالا به BlueNoroff نسبت داده است. زنجیره

گروه vulnerbyte - گروه والنربایت - vulnerbyte group - بدافزار BeaverTail در پکیج‌ های npm آلوده

شناسایی بدافزار BeaverTail در پکیج‌های npm آلوده!

مجموعه Datadog Security Research در سپتامبر 2024، سه پکیج npm آلوده به بدافزار را کشف کرد. این پکیج‌ها مجموعاً 323 بار دانلود شده‌اند و شامل نمونه‌هایی از بدافزار BeaverTail، یک دانلودر جاوا اسکریپت و یک رباینده اطلاعات می‌باشند. بدافزار BeaverTail بیش از یک سال است که با یک حمله در

گروه والنربایت - گروه vulnerbyte - نوع لینوکسی بدافزار FASTCash - لینوکس - vulnerbyte Group

نوع لینوکسی بدافزار FASTCash به سرقت پول از دستگاه های خودپرداز کمک می‌کند!

یک نوع جدید لینوکسی بدافزار FASTCash توسط HaxRob، محقق امنیتی doubleagent  کشف شده است که به گروه‌های هک تحت حمایت کره شمالی نسبت داده می‌شود. این بدافزار، موسسات مالی را با دستکاری سیستم‌های پرداخت برای تسهیل برداشت‌های غیرمجاز از ATM هدف قرار می‌دهد. انواع قبلی بدافزار FASTCash، سیستم‌های ویندوز و

گروه والنربایت - گروه vulnerbyte - بدافزار BeaverTail - بکدور InvisibleFerret - کره شمالی - مصاحبه‌های شغلی جعلی - vulnerbyte Group

توزیع بدافزارهای BeaverTail و InvisibleFerret در مصاحبه‌های شغلی جعلی!

هکرهای کره شمالی، اخیرا افراد جویای کار را در صنعت فناوری مورد هدف قرار دادند تا نسخه‌های جدید بدافزارهای BeaverTail و InvisibleFerret را با هدف سرقت اطلاعات و ارز دیجیتال قربانیان توزیع کنند. این خوشه فعالیت تحت نام CL-STA-0240 دنبال می‌شود. تهدید کننده‌ای که در پشت CL-STA-0240 قرار دارد از

vulnerbyte - هکرهای کره شمالی - VeilShell - بکدور - SHROUDED#SLEEP

سوء استفاده هکرهای کره شمالی از بکدور VeilShell در حملات جاسوسی سایبری!

هکرهای کره شمالی، کشور کامبوج و احتمالاً سایر کشورهای جنوب شرق آسیا را توسط یک بکدور و تروجان دسترسی از راه دور (RAT) جدید به نام VeilShell، مورد هدف قرار داده‌اند. تیم تحقیقاتی Securonix، این حملاتِ در حال انجام را کشف و SHROUDED#SLEEP نامگذاری کرده است و آن را به

بدافزار COVERTCATCH - فرصت‌های شغلی در لینکدین - هکرهای کره شمالی

هکرهای کره شمالی بدافزار COVERTCATCH را در لینکدین توزیع کردند!

هکرهای کره شمالی در حملات اخیر خود از لینکدین به عنوان راهی برای هدف قرار دادن توسعه دهندگان به عنوان بخشی از یک عملیات استخدام شغلی جعلی سوء استفاده کردند! هکرها پس از گفتگوی اولیه با قربانی مورد نظر، یک فایل ZIP را برای او ارسال می‌کنند که حاوی بدافزار

پکیج‌های مخرب npm

هکرهای کره شمالی، توسعه دهندگان را با پکیج‌های مخرب npm مورد هدف قرار می‌دهند

ما در چند هفته گذشته، شاهد افزایش مجدد فعالیت‌های گروه‌های همسو با اهداف کره شمالی بوده‌ایم که چندین پکیج را در رجیستری npm منتشر کردند. این اقدام آنها نشان دهنده تلاش‌‌های هماهنگ و بی وقفه برای نفوذ به توسعه دهندگان توسط بدافزار و سرقت دارایی‌های ارزهای دیجیتال قربانیان است. آخرین

روت کیت FudModule

سوء استفاده هکرهای کره شمالی از آسیب پذیری کروم و استقرار روت کیت FudModule

هکرهای کره شمالی در حملات اخیر خود از یک آسیب پذیری روز صفر در مرورگر گوگل کروم (CVE-2024-7971) که به تازگی پچ شده است، برای استقرار روت کیت FudModule سوء استفاده کردند. این آسیب پذیری پس از ایجاد سطح دسترسی SYSTEM توسط اکسپلویت کرنل ویندوز مورد سوء استفاده قرار گرفته