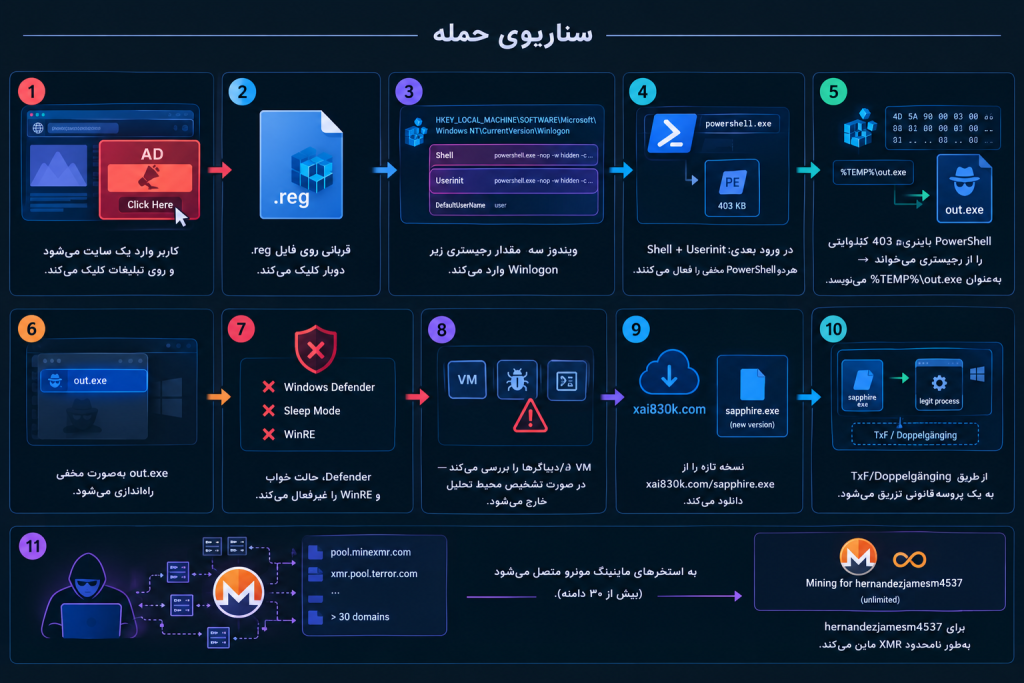
در این پژوهش اختصاصی از Vulnerbyte، زنجیره آلودگی Sapphire Miner را بررسی میکنیم؛ از فایل رجیستری مخرب و سوءاستفاده از کلیدهای Winlogon تا استخراج و اجرای پیلود، شناسایی محیطهای مجازی، تلاش برای تضعیف Windows Defender و ارتباط با زیرساخت استخراج Monero. این گزارش همچنین شاخصهای تهدید (IOC)، شواهد تحلیل ایستا و توصیههای دفاعی برای شناسایی و پاسخ به آلودگی را ارائه میدهد.

عاملان فیشینگ با سوءاستفاده از پلتفرمFaronics Deploy در تلاشاند کنترل مدیریتی از راه دور رایانههای قربانیان را به دست آورند و نرمافزار پشتیبانی از راه دور ScreenConnect را روی سیستمهای آنها نصب کنند. در جریان فعالیتهایی که بین 21 ژوئیه تا 20 آگوست شناسایی شده، ایمیلهایی با ظاهر فاکتور، اسناد مالیاتی یا سایر فایلهای تجاری و با محتوایی مرتبط با Faronics برای بیش از 457 Endpoint ارسال شدهاند. این ایمیلها بخشی از فرآیند فیشینگ مهاجمان برای هدایت کاربران به سمت دانلود و اجرای Faronics Deploy بودهاند.

طبق گزارشهای جدید پژوهشگران FortiGuard Labs، مهاجمان سایبری با سوءاستفاده از محبوبیت روزافزون ابزارهای هوش مصنوعی، کاربران ویندوز را هدف یک کمپین بدافزاری پیچیده قرار دادهاند. در این عملیات، بدافزار AsyncRAT از طریق راهنمای جعلی Claude Code و فایلهای پیدیاف ظاهراً آموزشی توزیع میشود

شرکت امنیت سایبری ReversingLabs از موج جدیدی از سوءاستفاده مهاجمان از شبکههای اجتماعی خبر داده است که طی آن بدافزار رباینده اطلاعات ویدار (Vidar Infostealer) از طریق ویدیوهای کوتاه آموزشی در پلتفرمهایی مانند تیکتاک و ریلزهای اینستاگرام منتشر میشود.

مایکروسافت آخرین بهروزرسانی امنیتی سال ۲۰۲۵ را با رفع ۵۶ آسیبپذیری در محصولات مختلف ویندوز منتشر کرد؛ یکی از این آسیبپذیریها در حال سوءاستفاده فعال بوده است. از این ۵۶ نقص امنیتی: ۳ مورد بحرانی (Critical) ۵۳ مورد مهم (Important)طبقهبندی شدهاند. همچنین دو آسیبپذیری هنگام انتشار، بهصورت عمومی افشا شده

هکرها از ویدیوهای آموزشی جعلی در TikTok (جعل آموزش «فعالسازی رایگان» نرمافزارها) برای فریب کاربران و اجرای دستورات مخرب در PowerShell استفاده میکنند. این روش، نوعی حملهٔ مهندسی اجتماعی بهنام ClickFix است که با دانلود بدافزارهای سرقتکنندهٔ اطلاعات مانند Aura Stealer، اطلاعات مرورگر، کوکیها، کیفپولهای رمزارز و سایر دادههای حساس

شرکت مایکروسافت اسکریپتی مبتنی بر PowerShell منتشر کرده است که به بازیابی پوشه inetpub، ایجادشده توسط بهروزرسانیهای امنیتی آوریل ۲۰۲۵ ویندوز، در صورت حذف شدن کمک میکند. این پوشه برای کاهش یک آسیبپذیری ارتقای سطح دسترسی با شدت بالا در Windows Process Activation ضروری است. پس از نصب بهروزرسانیهای امنیتی

مایکروسافت از کمپین تبلیغات مخرب فعالی خبر دادهاست که از Node.js برای بارگذاری بدافزارهایی استفاده میکند که قادر به سرقت اطلاعات و استخراج دادهها هستند. به گفته مایکروسافت،Node.js یک محیط اجرایی جاوااسکریپت متنباز و چندپلتفرمی(cross-platform) است که به کد جاوااسکریپت اجازه میدهد خارج از مرورگر اجرا شود. این ابزار بهدلیل

محققان امنیت سایبری یک مجموعه بدافزاری پیچیده و در حال تکامل به نام Ragnar Loader را شناسایی کردهاند که توسط گروههای سایبری مختلف از جمله Ragnar Locker (معروف بهMonstrous Mantis)، FIN7، FIN8 و Ruthless Mantis (گروه سابق REvil ) مورد استفاده قرار میگیرد. شرکت امنیت سایبری سوئیسی PRODAFT در گزارش

یک کمپین فیشینگ جدید با استفاده از تکنیک ClickFix، کاربران را فریب داده و از طریق اجرای دستورات مخرب PowerShell، فریمورک Havoc را برای دسترسی از راه دور به دستگاههای آلوده بعد از اکسپلویت، مستقر میکند. روش حمله ClickFix ClickFix یک روش مهندسی اجتماعی است که سال گذشته معرفی شد.