

جستجو














پژوهشگران امنیت سایبری از شناسایی یک کمپین جدید هرزنامه مخرب (Malspam) خبر دادهاند که با سوءاستفاده از زیرساخت معتبر دابلکلیک گوگل (Google DoubleClick)، یک تروجان دسترسی از راه دور (RAT) به نام بدافزار DesckVB RAT را از طریق یک زنجیره حمله چندمرحلهای منتشر میکنند.
بدافزار اندرویدی BTMOB یک تروجان دسترسی از راه دور (RAT) است که در قالب یک سرویس Malware-as-a-Service (MaaS) به مجرمان سایبری عرضه میشود. این پلتفرم با استفاده از ابزار ساخت کد مخرب (Payload Builder) امکان تولید نسخههای سفارشی را فراهم میکند.

آسیبپذیری Underminr یک تکنیک نوظهور برای سوءاستفاده از زیرساختهای اشتراکی شبکه توزیع محتوا (CDN) است که به مهاجمان اجازه میدهد ترافیک مخرب را در قالب دامنههای معتبر پنهان کنند. این آسیبپذیری با بهرهگیری از ناهماهنگی میان سامانه نام دامنه (DNS)، پروتکل امنیت لایه انتقال (TLS) و مکانیزمهای مسیریابی در لبه شبکه (Edge Routing)، قادر است برخی کنترلهای امنیتی مبتنی بر DNS و دفاعهای طراحیشده برای مقابله با تکنیک Domain Fronting را دور بزند.
محققان امنیت سایبری نسبت به یک اکسپلویت زیرساختی در معماری اینترنت هشدار دادهاند که میتواند نزدیک به نیمی از وبسایتهای جهان را در معرض سوءاستفاده مهاجمان قرار دهد. بهگفته پژوهشگران، این تهدید که با نام حمله Underminr شناخته میشود، نسخه تکاملیافته تکنیک پنهانسازی دامنه (Domain Fronting) است
در یک رخداد کمسابقه در دنیای جرایم سایبری، گروه باجافزاری The Gentlemen، یکی از فعالترین عملیاتهای Ransomware-as-a-Service (RaaS) در سال 2026، قربانی نفوذ سایبری شد. افشای بخشی از دادههای داخلی نشان میدهد گروه باجافزاری The Gentlemen چگونه با ساختاری سازمانیافته، مدل درآمدی جذاب برای همکاران عملیاتی و بهرهبرداری گسترده از اکسپلویتها و ابزارهای نفوذ، در مدت کوتاهی به یکی از عوامل اصلی اکوسیستم باجافزار تبدیل شده است
آسیبپذیری SD‑WAN با شناسه CVE‑2026‑20182 در کنترلرهای Cisco Catalyst SD‑WAN به مهاجمان اجازه میدهد بدون احراز هویت به یکی از حیاتیترین کامپوننتهای مدیریت شبکه دسترسی پیدا کنند. این آسیبپذیری SD‑WAN که هماکنون بهصورت فعال مورد سوءاستفاده قرار گرفته است، میتواند کنترل کامل زیرساخت شبکه سازمان را در اختیار مهاجمان قرار دهد؛ موضوعی که با توجه به نقش مرکزی کنترلرهای SD‑WAN در معماری شبکه، ریسک امنیتی بسیار بالایی ایجاد میکند.
پژوهشگران امنیت سایبری نسخه جدیدی از بدافزار TrickMo را شناسایی کردهاند؛ بدافزار بانکی اندرویدی که در کمپینهای هدفمند کاربران اروپایی را هدف قرار داده است. در این نسخه، بدافزار TrickMo برای برقراری ارتباط مخفی با زیرساخت فرماندهی و کنترل (C2) از شبکه غیرمتمرکز The Open Network (TON) استفاده میکند؛ رویکردی که ردیابی و مسدودسازی زیرساخت مهاجمان را برای سامانههای امنیتی بهمراتب دشوارتر میکند.

محققان امنیت سایبری از شناسایی یک بکدور پایتون مخفی و پیچیده به نام DEEP#DOOR خبر دادهاند. این ابزار مخرب که به عنوان یک فریمورک ماژولار طراحی شده، با سوءاستفاده از سرویس تانلینگ bore[.]pub، اطلاعات حساسی همچون اعتبارنامههای مرورگر و دسترسیهای ابری را سرقت میکند.
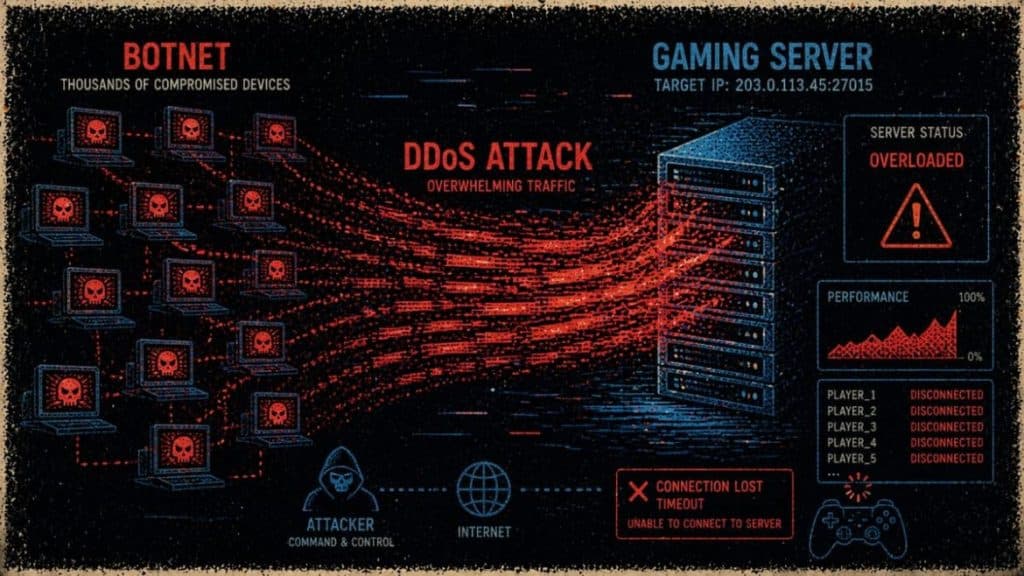
یک کمپین جدید حمله سایبری نشان میدهد که مهاجمان با سوءاستفاده از سرورهای Jenkins با پیکربندی نادرست، موفق شدهاند زیرساختی برای ایجاد باتنت DDoS طراحی کنند و سرورهای بازی آنلاین را هدف قرار دهند. بررسیهای فنی نشان میدهد باتنت DDoS بهطور خاص برای ایجاد اختلال در زیرساختهای گیمینگ توسعه داده شده

حمله زنجیره تأمین PyTorch Lightning بهعنوان یکی از جدیدترین تهدیدات امنیتی در اکوسیستم متنباز شناسایی شده است؛ رخدادی که طی آن نسخههای آلوده یک پکیج محبوب پایتون در مخزن PyPI منتشر شدند. در جریان حمله زنجیره تأمین PyTorch Lightning مهاجمان با انتشار نسخههای مخرب، توسعهدهندگان و محیطهای CI/CD را هدف سرقت گسترده اعتبارنامهها قرار دادند.
پژوهشگران امنیت سایبری از شناسایی یک کمپین جدید هرزنامه مخرب (Malspam) خبر دادهاند که با سوءاستفاده از زیرساخت معتبر دابلکلیک گوگل (Google DoubleClick)، یک تروجان دسترسی از راه دور (RAT) به نام بدافزار DesckVB RAT را از طریق یک زنجیره حمله چندمرحلهای منتشر میکنند.
بدافزار اندرویدی BTMOB یک تروجان دسترسی از راه دور (RAT) است که در قالب یک سرویس Malware-as-a-Service (MaaS) به مجرمان سایبری عرضه میشود. این پلتفرم با استفاده از ابزار ساخت کد مخرب (Payload Builder) امکان تولید نسخههای سفارشی را فراهم میکند.
آسیبپذیری Underminr یک تکنیک نوظهور برای سوءاستفاده از زیرساختهای اشتراکی شبکه توزیع محتوا (CDN) است که به مهاجمان اجازه میدهد ترافیک مخرب را در قالب دامنههای معتبر پنهان کنند. این آسیبپذیری با بهرهگیری از ناهماهنگی میان سامانه نام دامنه (DNS)، پروتکل امنیت لایه انتقال (TLS) و مکانیزمهای مسیریابی در لبه شبکه (Edge Routing)، قادر است برخی کنترلهای امنیتی مبتنی بر DNS و دفاعهای طراحیشده برای مقابله با تکنیک Domain Fronting را دور بزند.
محققان امنیت سایبری نسبت به یک اکسپلویت زیرساختی در معماری اینترنت هشدار دادهاند که میتواند نزدیک به نیمی از وبسایتهای جهان را در معرض سوءاستفاده مهاجمان قرار دهد. بهگفته پژوهشگران، این تهدید که با نام حمله Underminr شناخته میشود، نسخه تکاملیافته تکنیک پنهانسازی دامنه (Domain Fronting) است
در یک رخداد کمسابقه در دنیای جرایم سایبری، گروه باجافزاری The Gentlemen، یکی از فعالترین عملیاتهای Ransomware-as-a-Service (RaaS) در سال 2026، قربانی نفوذ سایبری شد. افشای بخشی از دادههای داخلی نشان میدهد گروه باجافزاری The Gentlemen چگونه با ساختاری سازمانیافته، مدل درآمدی جذاب برای همکاران عملیاتی و بهرهبرداری گسترده از اکسپلویتها و ابزارهای نفوذ، در مدت کوتاهی به یکی از عوامل اصلی اکوسیستم باجافزار تبدیل شده است
آسیبپذیری SD‑WAN با شناسه CVE‑2026‑20182 در کنترلرهای Cisco Catalyst SD‑WAN به مهاجمان اجازه میدهد بدون احراز هویت به یکی از حیاتیترین کامپوننتهای مدیریت شبکه دسترسی پیدا کنند. این آسیبپذیری SD‑WAN که هماکنون بهصورت فعال مورد سوءاستفاده قرار گرفته است، میتواند کنترل کامل زیرساخت شبکه سازمان را در اختیار مهاجمان قرار دهد؛ موضوعی که با توجه به نقش مرکزی کنترلرهای SD‑WAN در معماری شبکه، ریسک امنیتی بسیار بالایی ایجاد میکند.
پژوهشگران امنیت سایبری نسخه جدیدی از بدافزار TrickMo را شناسایی کردهاند؛ بدافزار بانکی اندرویدی که در کمپینهای هدفمند کاربران اروپایی را هدف قرار داده است. در این نسخه، بدافزار TrickMo برای برقراری ارتباط مخفی با زیرساخت فرماندهی و کنترل (C2) از شبکه غیرمتمرکز The Open Network (TON) استفاده میکند؛ رویکردی که ردیابی و مسدودسازی زیرساخت مهاجمان را برای سامانههای امنیتی بهمراتب دشوارتر میکند.
محققان امنیت سایبری از شناسایی یک بکدور پایتون مخفی و پیچیده به نام DEEP#DOOR خبر دادهاند. این ابزار مخرب که به عنوان یک فریمورک ماژولار طراحی شده، با سوءاستفاده از سرویس تانلینگ bore[.]pub، اطلاعات حساسی همچون اعتبارنامههای مرورگر و دسترسیهای ابری را سرقت میکند.
یک کمپین جدید حمله سایبری نشان میدهد که مهاجمان با سوءاستفاده از سرورهای Jenkins با پیکربندی نادرست، موفق شدهاند زیرساختی برای ایجاد باتنت DDoS طراحی کنند و سرورهای بازی آنلاین را هدف قرار دهند. بررسیهای فنی نشان میدهد باتنت DDoS بهطور خاص برای ایجاد اختلال در زیرساختهای گیمینگ توسعه داده شده
حمله زنجیره تأمین PyTorch Lightning بهعنوان یکی از جدیدترین تهدیدات امنیتی در اکوسیستم متنباز شناسایی شده است؛ رخدادی که طی آن نسخههای آلوده یک پکیج محبوب پایتون در مخزن PyPI منتشر شدند. در جریان حمله زنجیره تأمین PyTorch Lightning مهاجمان با انتشار نسخههای مخرب، توسعهدهندگان و محیطهای CI/CD را هدف سرقت گسترده اعتبارنامهها قرار دادند.
