یک حمله جدید مبتنی بر تکنیک Rowhammer با نام GPUThor شناسایی شده است که میتواند با دور زدن مکانیزم کد تصحیح خطا (ECC) در GPUهای انویدیا (NVIDIA)، امکان تغییر بیتهای حافظه (Bit Flip) و در پی آن، انکار سرویس (DoS) و حتی افزایش سطح دسترسی (Privilege Escalation) تا سطح Root را فراهم کند. بر اساس گزارش پژوهشگران دانشگاه تورنتو، حمله GPUThor در مقایسه با روشهای پیشین مانند GPUHammer و GPUBreach، نرخ بسیار بالاتری از تغییر بیت را در شرایط عملی ایجاد میکند. این دو روش پس از معرفی مکانیزم ECC، تا حد زیادی کارایی خود را از دست دادند و دیگر تهدید مؤثری برای حافظههای مجهز به این مکانیزم حفاظتی محسوب نمیشدند. با این حال، حمله GPUThor با غلبه بر محدودیتهای ECC، بار دیگر نشان میدهد که دستکاری حافظه میتواند تهدیدی جدی برای امنیت GPUهای انویدیا باشد.

پژوهشگران امنیتی SSD Secure Disclosure یک زنجیره اکسپلویت دومرحلهای را در فریمور مودم Unisoc افشا کردهاند که از طریق تماس ویدیویی VoLTE میتواند دسترسی کامل به کرنل اندروید را برای مهاجمان فراهم کند. این زنجیره اکسپلویت مسیر حمله را از اجرای کد در سطح مودم تا کنترل کرنل ادامه میدهد. تاکنون شرکت سازنده چیپست پچ رسمی برای رفع آسیبپذیریهای مورد استفاده در این حمله منتشر نکرده است.

پژوهشگران امنیتی از یک زنجیره حمله جدید با عنوان Plug and Pwn پرده برداشتهاند که با سوءاستفاده از قابلیت Plug and Play ویندوز، میتواند این سیستمعامل را به نصب نرمافزارهای آسیبپذیر یا ناامن ارائهشده از سوی شرکتهای مربوطه و اجرای آنها با سطح دسترسی سیستم (SYSTEM) سوق دهد. در حمله Plug and Pwn، مهاجمان با شبیهسازی دستگاههای USB، سختافزار جعلی را به ویندوز معرفی کرده و از این طریق امکان شناسایی دستگاه، یافتن پکیجهای درایور منطبق و نصب نرمافزارهای مرتبط را فراهم میکنند؛ پکیجهایی که ممکن است حاوی کامپوننتهای قابل اکسپلویت یا ضعفهای امنیتی باشند و در نهایت برای دستیابی به سطح دسترسی سیستم مورد سوءاستفاده قرار گیرند. این پژوهش که توسط Alejandro Hernando و Borja Martínez در رویداد DEF CON 34 ارائه شده است، نشان میدهد برخی از زنجیرههای حمله Plug and Pwn بدون نیاز به هیچگونه تعامل کاربر یا حتی ورود کاربر به سیستم قابل اجرا هستند. در سناریویی دیگر نیز مهاجم میتواند از طریق RDP و بدون اتصال دستگاه USB فیزیکی به رایانه هدف، حمله را از راه دور اجرا کند. این یافتهها نشان میدهند فرآیند خودکار شناسایی و نصب سختافزار در ویندوز میتواند به مسیری جدی برای افزایش سطح دسترسی(Privilege Escalation) تبدیل شود.

پژوهشگران امنیتی شرکت Qualys یک آسیبپذیری اوبونتو دسکتاپ با شدت بالا را در کامپوننت snap-confine از سرویس snapd شناسایی کردهاند که میتواند به یک کاربر لوکال بدون سطح دسترسی ویژه اجازه دهد سطح دسترسی خود را تا سطح Root افزایش دهد. این ضعف امنیتی با شناسه CVE-2026-8933 ردیابی میشود و در صورت اکسپلویت موفق، مهاجم میتواند

پژوهشگران شرکت Nebula Security از شناسایی آسیبپذیری GhostLock با شناسه CVE-2026-43499 خبر دادهاند؛ یک ضعف امنیتی 15 ساله در کرنل لینوکس (Linux Kernel) که به کاربران لوکال اجازه میدهد در سیستمهای پچنشده، سطح دسترسی خود را تا سطح روت (Root) افزایش داده و کنترل کامل دستگاه را به دست آورند

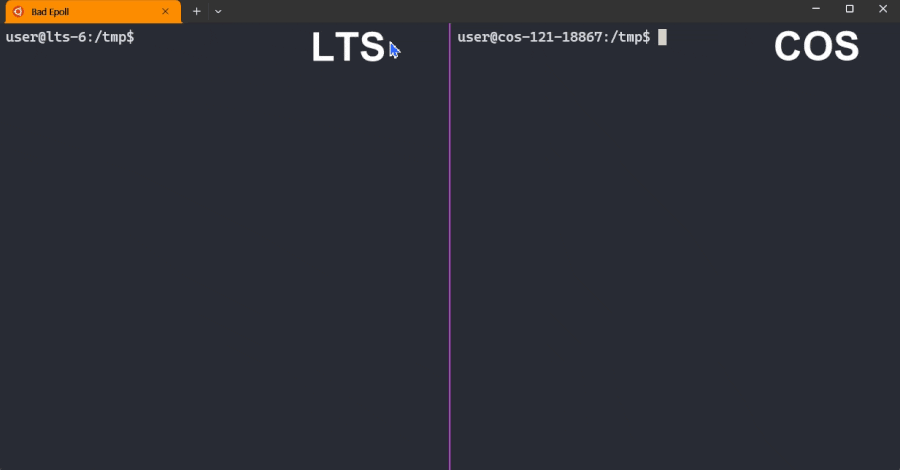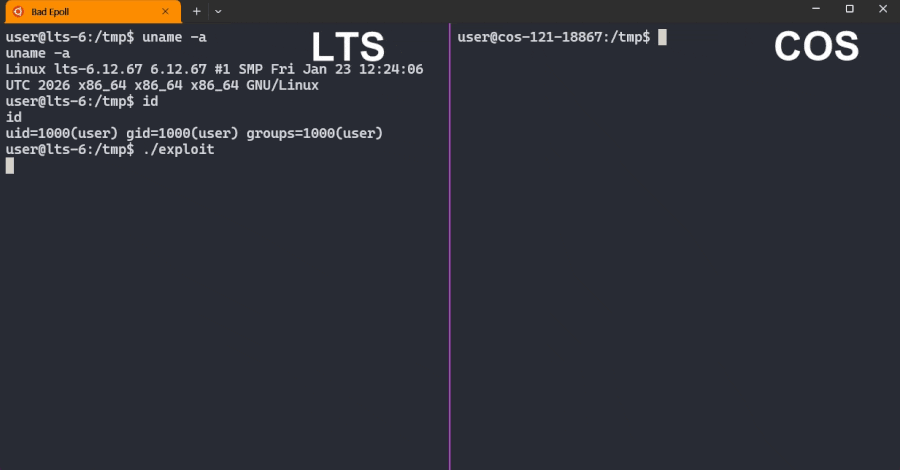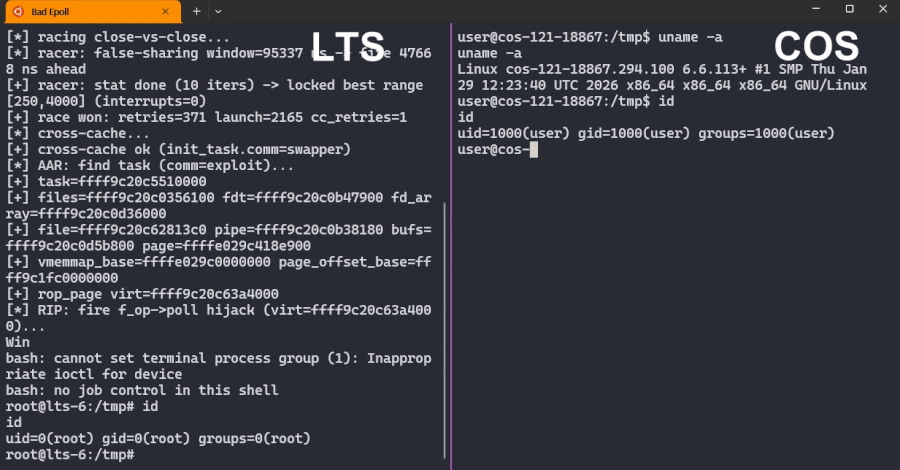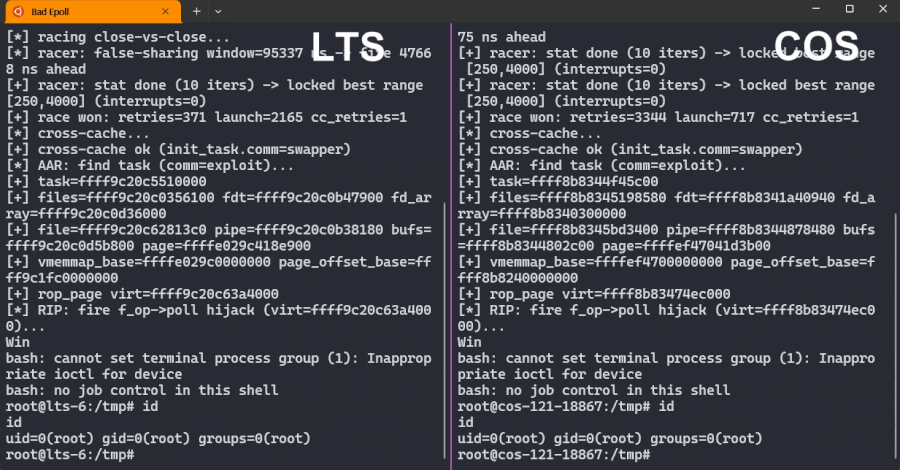
آسیبپذیری Bad Epoll با شناسه CVE-2026-46242 در کرنل لینوکس (Linux Kernel) شناسایی شده است که به کاربران لوکال بدون هرگونه سطح دسترسی ویژه اجازه میدهد با سوءاستفاده از این ضعف سطح دسترسی خود را تا Root افزایش داده و کنترل کامل سیستم را به دست آورند

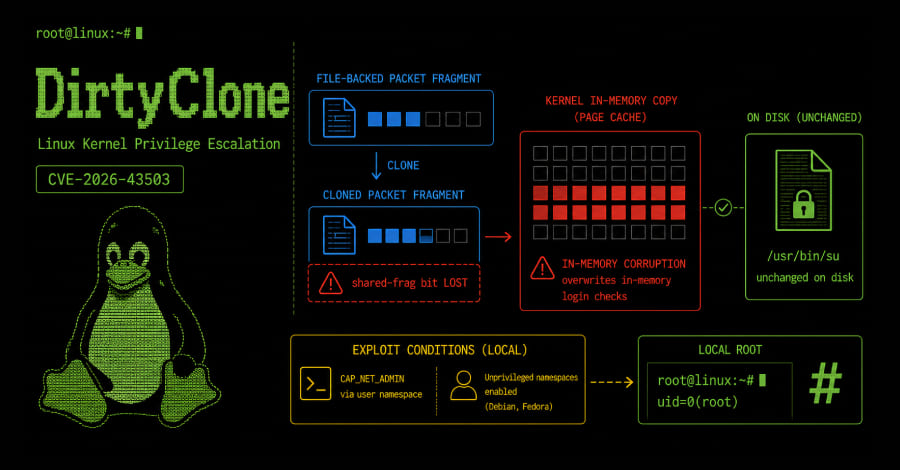
آسیبپذیری DirtyClone یک ضعف امنیتی جدید در کرنل لینوکس است که به خانواده آسیبپذیریهای DirtyFrag تعلق دارد و امکان افزایش سطح دسترسی (Privilege Escalation) تا سطح root را برای کاربران لوکال فراهم میکند.

Nightmare Eclipse، پژوهشگر امنیتی شناختهشده با نام Chaotic Eclipse، مدت کوتاهی پس از انتشار بهروزرسانیهای Patch Tuesday مایکروسافت، یک اکسپلویت روز صفر (Zero-Day) جدید را برای سیستمعامل ویندوز منتشر کرده است.

یک پژوهشگر امنیتی با نام مستعار Nightmare Eclipse، اکسپلویت روزصفری با نام GreatXML برای دور زدن بیتلاکر (BitLocker) در ویندوز منتشر کرده است. این اکسپلویت از قابلیت اسکن آفلاین مایکروسافت دیفندر سوءاستفاده میکند
انتشار عمومی جزئیات فنی و اکسپلویتهای عملیاتی مربوط به یک آسیبپذیری کرنل لینوکس، نگرانیهای تازهای را درباره امنیت سیستمهای مبتنی بر لینوکس ایجاد کرده است. این ضعف امنیتی با شناسه CVE-2026-23111 در زیرسیستم فیلترینگ بستههای کرنل لینوکس (nf_tables) قرار دارد