

جستجو














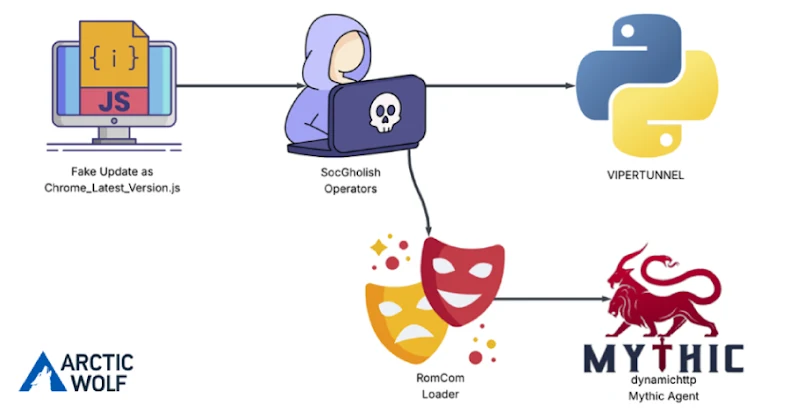
مرور کلی حادثه یک گروه تهدید وابسته به روسیه که با بدافزار RomCom شناخته میشود، یک شرکت مهندسی آمریکایی را با بهرهگیری از لودر جاوااسکریپتی SocGholish هدف قرار داد تا Mythic Agent را روی سیستم قربانی منتقل کند.این اولین نمونه مشاهدهشده از توزیع payloadهای RomCom از طریق SocGholish است. نسبتدهی
محققان گزارشی منتشر کردهاند که جزئیات چگونگی سوءاستفاده از آسیبپذیری پیمایش مسیر (path traversal) اخیر WinRAR با شناسه CVE-2025-8088 (که در Vulnerbyte پیش تر گزارش آن را دادیم) را در حملات روز صفر توسط گروه هکری روس RomCom برای توزیع پیلودهای بدافزار مختلف شرح میدهد. جزئیات آسیب پذیری WinRAR با
یک آسیبپذیری اخیرا برطرفشده در WinRAR با شناسه CVE-2025-8088 بهصورت روز-صفر در حملات فیشینگ برای نصب بدافزار RomCom مورد سوءاستفاده قرار گرفته است. این نقص، یک آسیبپذیری پیمایش دایرکتوری(directory traversal) است که در نسخه WinRAR 7.13 برطرف شده و به آرشیوهای خاص طراحیشده اجازه میدهد فایلها را به مسیری که
محققان سیسکو تالوس از اواخر سال 2023 شاهد موج جدیدی از حملات سایبری از سوی یک گروه تهدید کننده روسی به نام UAT-5647 میباشند. این گروه در ماه اکتبر، نوع جدیدی از بدافزار RomCom را علیه نهادهای دولتی اوکراین و لهستان به کار گرفت. بکدور ROMCOM متعلق به یک گروه تهدید پیچیده و
محققان سیسکو تالوس از اواخر سال 2023 شاهد موج جدیدی از حملات سایبری از سوی یک گروه تهدید کننده روسی به نام UAT-5647 میباشند. این گروه نوع جدیدی از بدافزار RomCom را علیه نهادهای دولتی اوکراین و لهستان به کار گرفته است. RomCom که با نامهای Storm-0978، Tropical Scorpius، UAC-0180،
ROMCOM یک گروه تهدید پیچیده و در حال تکامل است که از بدافزار ROMCOM برای جاسوسی و حملاتی با انگیزه مالی استفاده میکند. این گروه سازمانهایی را در اوکراین و کشورهای ناتو از جمله پرسنل نظامی، سازمانهای دولتی و رهبران سیاسی مورد هدف قرار دادهاند. بکدور ROMCOM قادر به سرقت
مرور کلی حادثه یک گروه تهدید وابسته به روسیه که با بدافزار RomCom شناخته میشود، یک شرکت مهندسی آمریکایی را با بهرهگیری از لودر جاوااسکریپتی SocGholish هدف قرار داد تا Mythic Agent را روی سیستم قربانی منتقل کند.این اولین نمونه مشاهدهشده از توزیع payloadهای RomCom از طریق SocGholish است. نسبتدهی
محققان گزارشی منتشر کردهاند که جزئیات چگونگی سوءاستفاده از آسیبپذیری پیمایش مسیر (path traversal) اخیر WinRAR با شناسه CVE-2025-8088 (که در Vulnerbyte پیش تر گزارش آن را دادیم) را در حملات روز صفر توسط گروه هکری روس RomCom برای توزیع پیلودهای بدافزار مختلف شرح میدهد. جزئیات آسیب پذیری WinRAR با
یک آسیبپذیری اخیرا برطرفشده در WinRAR با شناسه CVE-2025-8088 بهصورت روز-صفر در حملات فیشینگ برای نصب بدافزار RomCom مورد سوءاستفاده قرار گرفته است. این نقص، یک آسیبپذیری پیمایش دایرکتوری(directory traversal) است که در نسخه WinRAR 7.13 برطرف شده و به آرشیوهای خاص طراحیشده اجازه میدهد فایلها را به مسیری که
محققان سیسکو تالوس از اواخر سال 2023 شاهد موج جدیدی از حملات سایبری از سوی یک گروه تهدید کننده روسی به نام UAT-5647 میباشند. این گروه در ماه اکتبر، نوع جدیدی از بدافزار RomCom را علیه نهادهای دولتی اوکراین و لهستان به کار گرفت. بکدور ROMCOM متعلق به یک گروه تهدید پیچیده و
محققان سیسکو تالوس از اواخر سال 2023 شاهد موج جدیدی از حملات سایبری از سوی یک گروه تهدید کننده روسی به نام UAT-5647 میباشند. این گروه نوع جدیدی از بدافزار RomCom را علیه نهادهای دولتی اوکراین و لهستان به کار گرفته است. RomCom که با نامهای Storm-0978، Tropical Scorpius، UAC-0180،
ROMCOM یک گروه تهدید پیچیده و در حال تکامل است که از بدافزار ROMCOM برای جاسوسی و حملاتی با انگیزه مالی استفاده میکند. این گروه سازمانهایی را در اوکراین و کشورهای ناتو از جمله پرسنل نظامی، سازمانهای دولتی و رهبران سیاسی مورد هدف قرار دادهاند. بکدور ROMCOM قادر به سرقت
