به تازگی کشف شده است که 60 پکیج مخرب Ruby حاوی کد سرقت اطلاعات ورود به سیستم، از مارس ۲۰۲۳ بیش از ۲۷۵,۰۰۰ بار دانلود شدهاند و حسابهای توسعهدهندگان را هدف قرار دادهاند. محققان Socket این پکیجهای مخرب Ruby را شناسایی کردند که عمدتا کاربران کره جنوبی ابزارهای خودکار برای

، یک ابزار محبوب مسدودکننده تبلیغات در سطح شبکه، اعلام کرد که نامها و آدرسهای ایمیل اهداکنندگان به دلیل نقص امنیتی در افزونه کمک مالی GiveWP برای WordPress افشا شده است. کارکرد Pi-hole Pi-hole بهعنوان یک DNS Sinkhole(DNS Sinkhole یعنی بازنویسی پاسخ DNS برای دامنههای مخرب، بهطوری که بهجای اتصال

بیش از ۲۰۰,۰۰۰ وبسایت وردپرسی نسخهای آسیبپذیر از افزونه Post SMTP را استفاده میکنند که به هکرها امکان میدهد کنترل حساب مدیر را بهدست گیرند. جزئیات آسیبپذیری در Post SMTP افزونه Post SMTP، یک ابزار محبوب ارسال ایمیل برای وردپرس با بیش از ۴۰۰,۰۰۰ نصب فعال، بهعنوان جایگزینی قابلاعتماد و

یک آسیبپذیری بحرانی در سه چارت Bitnami Helm شناسایی شده است. این آسیب پذیری امکان دسترسی غیرمجاز به Kubernetes Secrets را از طریق مسیرهای قابلپیشبینی در root وبسرور فراهم میکند.

افزونه محبوب وردپرس Gravity Forms در آنچه به نظر میرسد یک حمله زنجیره تأمین باشد، به خطر افتاده است. فایلهای نصب دستی این افزونه که از وبسایت رسمی دانلود شدهاند، به یک بکدور (backdoor) آلوده بودند. Gravity Forms یک افزونه غیررایگان برای ایجاد فرمهای تماس، پرداخت و سایر فرمهای آنلاین

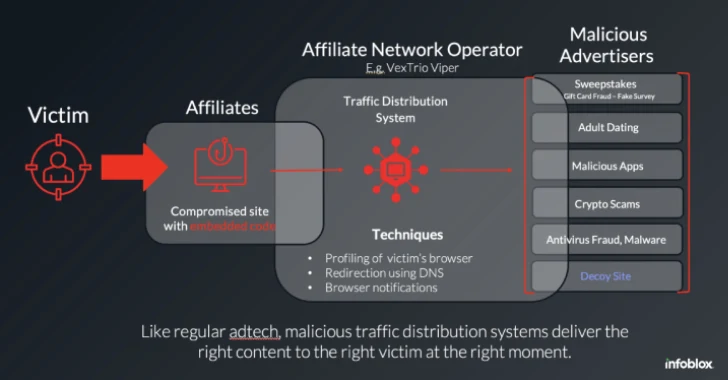
عاملان تهدید پشت سرویس توزیع ترافیک VexTrio Viper TDS با سرویسهای دیگر مانند Help TDS و Disposable TDS مرتبط شدهاند، که نشاندهنده یک عملیات گسترده جرایم سایبری است که برای توزیع محتوای مخرب طراحی شده است. جزئیات عملیات VexTrio شرکت Infoblox در گزارش جامعی اعلام کرده است که VexTrio مجموعهای

در روزهایی که بدافزارها هر لحظه شکل جدیدی به خود میگیرند، موج تازهای از حملات پیچیده سایبری، انواع وبسایت وردپرس و فروشگاههای آنلاین را هدف قرار دادهاند. از افزونههای امنیتی جعلی که دسترسی کامل به پنل مدیریت میدهند، تا اسکریپتهایی که اطلاعات کارت بانکی را در فرمهای پرداخت سرقت میکنند،

کاربران wordpress هدف کمپین فیشینگ WooCommerce گستردهای قرار گرفتهاند که با هشدار امنیتی جعلی آنها را به دانلود یک «پچ حیاتی» ترغیب میکند؛ اما این پچ در واقع یک بکدور WordPress به سایت اضافه میکند. کسانی که فریب میخورند و این بهروزرسانی را دانلود میکنند، در حقیقت یک افزونه مخرب

وبسایت افشای اطلاعات گروه باجافزار Everest در دارکوب اخیرا توسط یک مهاجم ناشناس مورد حمله قرار گرفت و اکنون از دسترس خارج شده است و پیغام خطای «Onion site not found» را نمایش میدهد. مهاجم ناشناس محتوای وبسایت را با پیامی طعنهآمیز جایگزین کرده بود که روی آن نوشته شده


به تازگی کشف شده است که 60 پکیج مخرب Ruby حاوی کد سرقت اطلاعات ورود به سیستم، از مارس ۲۰۲۳ بیش از ۲۷۵,۰۰۰ بار دانلود شدهاند و حسابهای توسعهدهندگان را هدف قرار دادهاند. محققان Socket این پکیجهای مخرب Ruby را شناسایی کردند که عمدتا کاربران کره جنوبی ابزارهای خودکار برای

، یک ابزار محبوب مسدودکننده تبلیغات در سطح شبکه، اعلام کرد که نامها و آدرسهای ایمیل اهداکنندگان به دلیل نقص امنیتی در افزونه کمک مالی GiveWP برای WordPress افشا شده است. کارکرد Pi-hole Pi-hole بهعنوان یک DNS Sinkhole(DNS Sinkhole یعنی بازنویسی پاسخ DNS برای دامنههای مخرب، بهطوری که بهجای اتصال

بیش از ۲۰۰,۰۰۰ وبسایت وردپرسی نسخهای آسیبپذیر از افزونه Post SMTP را استفاده میکنند که به هکرها امکان میدهد کنترل حساب مدیر را بهدست گیرند. جزئیات آسیبپذیری در Post SMTP افزونه Post SMTP، یک ابزار محبوب ارسال ایمیل برای وردپرس با بیش از ۴۰۰,۰۰۰ نصب فعال، بهعنوان جایگزینی قابلاعتماد و

یک آسیبپذیری بحرانی در سه چارت Bitnami Helm شناسایی شده است. این آسیب پذیری امکان دسترسی غیرمجاز به Kubernetes Secrets را از طریق مسیرهای قابلپیشبینی در root وبسرور فراهم میکند.

افزونه محبوب وردپرس Gravity Forms در آنچه به نظر میرسد یک حمله زنجیره تأمین باشد، به خطر افتاده است. فایلهای نصب دستی این افزونه که از وبسایت رسمی دانلود شدهاند، به یک بکدور (backdoor) آلوده بودند. Gravity Forms یک افزونه غیررایگان برای ایجاد فرمهای تماس، پرداخت و سایر فرمهای آنلاین

عاملان تهدید پشت سرویس توزیع ترافیک VexTrio Viper TDS با سرویسهای دیگر مانند Help TDS و Disposable TDS مرتبط شدهاند، که نشاندهنده یک عملیات گسترده جرایم سایبری است که برای توزیع محتوای مخرب طراحی شده است. جزئیات عملیات VexTrio شرکت Infoblox در گزارش جامعی اعلام کرده است که VexTrio مجموعهای

در روزهایی که بدافزارها هر لحظه شکل جدیدی به خود میگیرند، موج تازهای از حملات پیچیده سایبری، انواع وبسایت وردپرس و فروشگاههای آنلاین را هدف قرار دادهاند. از افزونههای امنیتی جعلی که دسترسی کامل به پنل مدیریت میدهند، تا اسکریپتهایی که اطلاعات کارت بانکی را در فرمهای پرداخت سرقت میکنند،

کاربران wordpress هدف کمپین فیشینگ WooCommerce گستردهای قرار گرفتهاند که با هشدار امنیتی جعلی آنها را به دانلود یک «پچ حیاتی» ترغیب میکند؛ اما این پچ در واقع یک بکدور WordPress به سایت اضافه میکند. کسانی که فریب میخورند و این بهروزرسانی را دانلود میکنند، در حقیقت یک افزونه مخرب

وبسایت افشای اطلاعات گروه باجافزار Everest در دارکوب اخیرا توسط یک مهاجم ناشناس مورد حمله قرار گرفت و اکنون از دسترس خارج شده است و پیغام خطای «Onion site not found» را نمایش میدهد. مهاجم ناشناس محتوای وبسایت را با پیامی طعنهآمیز جایگزین کرده بود که روی آن نوشته شده